Giới chức Mỹ vừa đánh mạnh vào một mắt xích quan trọng trong hệ sinh thái lừa đảo trực tuyến tại Đông Nam Á: Xinbi Guarantee, một “chợ đen” hoạt động chủ yếu trên Telegram, nơi các nhóm tội phạm có thể tìm mua nhiều dịch vụ phục vụ lừa đảo, rửa tiền và vận hành các trung tâm lừa đảo.
Trong chiến dịch phối hợp ngày 9/9, Bộ Tư pháp Mỹ (DOJ) đã thu giữ các kênh Telegram được sử dụng để vận hành Xinbi Guarantee, đồng thời phong tỏa tiền điện tử trong 52 ví có liên quan, với tổng trị giá khoảng 52,8 triệu USD. Bộ Tài chính Mỹ cũng áp đặt các biện pháp trừng phạt đối với Xinbi và một số doanh nghiệp bị cáo buộc hỗ trợ hoạt động của mạng lưới.
Trong chiến dịch phối hợp ngày 9/9, Bộ Tư pháp Mỹ (DOJ) đã thu giữ các kênh Telegram được sử dụng để vận hành Xinbi Guarantee, đồng thời phong tỏa tiền điện tử trong 52 ví có liên quan, với tổng trị giá khoảng 52,8 triệu USD. Bộ Tài chính Mỹ cũng áp đặt các biện pháp trừng phạt đối với Xinbi và một số doanh nghiệp bị cáo buộc hỗ trợ hoạt động của mạng lưới.
Một “siêu thị” dành cho các đường dây lừa đảo
Xinbi Guarantee xuất hiện khoảng năm 2022 và hoạt động theo mô hình chợ dịch vụ ngầm. Thay vì trực tiếp thực hiện từng vụ lừa đảo, nền tảng này kết nối những người điều hành trung tâm lừa đảo với các nhà cung cấp dịch vụ. Nói đơn giản, nếu một nhóm tội phạm cần một website đầu tư giả để dụ nạn nhân nạp tiền, cần dịch vụ rửa tiền hoặc muốn tuyển người vào các khu phức hợp lừa đảo, họ có thể tìm đến những người bán dịch vụ trên Xinbi.
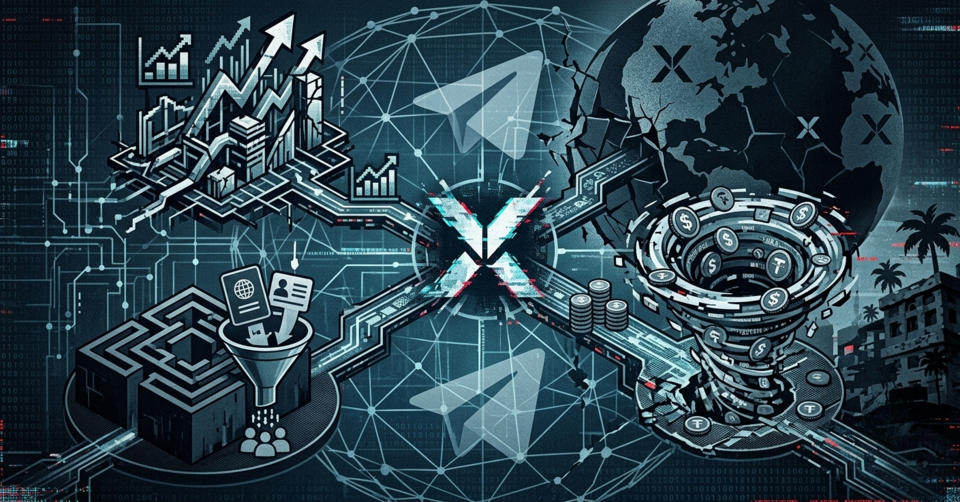
Nền tảng còn đóng vai trò trung gian giữ tiền. Người mua thanh toán cho Xinbi, sau đó tiền mới được chuyển cho nhà cung cấp khi dịch vụ hoàn thành. Cơ chế này tạo ra một dạng “bảo chứng” giữa những kẻ buôn bán dịch vụ bất hợp pháp, giúp các bên giao dịch với nhau mà không nhất thiết phải biết hoặc tin tưởng trực tiếp đối phương.
Theo Bộ Tài chính Mỹ, Xinbi đã được sử dụng để hỗ trợ các hoạt động như lừa đảo tình cảm kết hợp đầu tư “pig butchering”, lừa chuyển tiền, rửa tiền và các hoạt động của các trung tâm lừa đảo ở Đông Nam Á. Nền tảng này cũng bị cáo buộc có liên quan tới các thực thể đã nằm trong danh sách trừng phạt của Mỹ và các nhóm tội phạm khác.
Hàng chục tỷ USD đã đi qua hệ thống
Quy mô của Xinbi cho thấy đây không còn là một nhóm tội phạm nhỏ hoạt động trên Telegram.
Theo công ty phân tích blockchain Elliptic, Xinbi đã xử lý khoảng 30 tỷ USD giao dịch kể từ khi xuất hiện, đưa nền tảng này trở thành một trong những thị trường trực tuyến bất hợp pháp lớn nhất từng được phát hiện. Một số nguồn phân tích khác đưa ra con số thấp hơn, khoảng 24 tỷ USD, tùy phương pháp thống kê. Đây là tổng giá trị giao dịch qua hệ thống, không có nghĩa toàn bộ số tiền đều là tiền phạm tội.
Mô hình này cho thấy sự chuyên nghiệp hóa của tội phạm mạng. Thay vì một nhóm phải tự xây dựng toàn bộ cơ sở hạ tầng, các công đoạn có thể được thuê ngoài và mua từ những nhà cung cấp chuyên biệt.
Một nhóm phụ trách lừa nạn nhân. Nhóm khác dựng website giả. Một bên cung cấp tài khoản hoặc dữ liệu đánh cắp. Bên khác đảm nhận việc chuyển và che giấu dòng tiền. Xinbi đóng vai trò kết nối những mắt xích này thành một thị trường tương đối hoàn chỉnh.
Theo công ty phân tích blockchain Elliptic, Xinbi đã xử lý khoảng 30 tỷ USD giao dịch kể từ khi xuất hiện, đưa nền tảng này trở thành một trong những thị trường trực tuyến bất hợp pháp lớn nhất từng được phát hiện. Một số nguồn phân tích khác đưa ra con số thấp hơn, khoảng 24 tỷ USD, tùy phương pháp thống kê. Đây là tổng giá trị giao dịch qua hệ thống, không có nghĩa toàn bộ số tiền đều là tiền phạm tội.
Mô hình này cho thấy sự chuyên nghiệp hóa của tội phạm mạng. Thay vì một nhóm phải tự xây dựng toàn bộ cơ sở hạ tầng, các công đoạn có thể được thuê ngoài và mua từ những nhà cung cấp chuyên biệt.
Một nhóm phụ trách lừa nạn nhân. Nhóm khác dựng website giả. Một bên cung cấp tài khoản hoặc dữ liệu đánh cắp. Bên khác đảm nhận việc chuyển và che giấu dòng tiền. Xinbi đóng vai trò kết nối những mắt xích này thành một thị trường tương đối hoàn chỉnh.
Không chỉ có website giả và rửa tiền
Các dịch vụ được rao bán trên Xinbi cho thấy phạm vi hoạt động của hệ sinh thái này rất rộng.
Ngoài các dịch vụ liên quan đến lừa đảo đầu tư và rửa tiền, các nhà cung cấp còn được cho là cung cấp dữ liệu cá nhân đánh cắp, công nghệ deepfake và những công cụ phục vụ các chiến dịch lừa đảo. Một số dịch vụ còn liên quan đến việc tuyển người vào các khu phức hợp lừa đảo ở Đông Nam Á.
Điều này đặc biệt đáng lo vì nó biến tội phạm mạng thành một mô hình Crime-as-a-Service, trong đó người muốn thực hiện lừa đảo không cần có đầy đủ kỹ năng kỹ thuật. Họ chỉ cần tìm đúng nhà cung cấp.
Một kẻ lừa đảo có thể tập trung vào việc xây dựng kịch bản và thao túng nạn nhân, trong khi những phần việc kỹ thuật hoặc tài chính được thuê từ các nhóm khác.
Ngoài các dịch vụ liên quan đến lừa đảo đầu tư và rửa tiền, các nhà cung cấp còn được cho là cung cấp dữ liệu cá nhân đánh cắp, công nghệ deepfake và những công cụ phục vụ các chiến dịch lừa đảo. Một số dịch vụ còn liên quan đến việc tuyển người vào các khu phức hợp lừa đảo ở Đông Nam Á.
Điều này đặc biệt đáng lo vì nó biến tội phạm mạng thành một mô hình Crime-as-a-Service, trong đó người muốn thực hiện lừa đảo không cần có đầy đủ kỹ năng kỹ thuật. Họ chỉ cần tìm đúng nhà cung cấp.
Một kẻ lừa đảo có thể tập trung vào việc xây dựng kịch bản và thao túng nạn nhân, trong khi những phần việc kỹ thuật hoặc tài chính được thuê từ các nhóm khác.
Mỹ phong tỏa hơn 52 triệu USD
Trong chiến dịch lần này, DOJ cho biết lực lượng thực thi pháp luật đã thu giữ hai ví tiền số được Xinbi sử dụng để nhận thanh toán cho các nhà cung cấp. Hai ví này chứa khoảng 12 triệu USD.
Tổng cộng, khoảng 52,8 triệu USD tiền điện tử trong 52 ví liên quan Xinbi và mạng lưới các nhà cung cấp đã bị phong tỏa. Elliptic phối hợp với Cơ quan Mật vụ Mỹ trong việc xác định các ví liên quan.
Các kênh Telegram được sử dụng để vận hành thị trường cũng bị thu giữ theo lệnh của tòa án Mỹ. Nhiều tài khoản và tên người dùng liên quan đến Xinbi sau đó không còn hoạt động.
Động thái này cho thấy tiền số không đồng nghĩa với việc dòng tiền của tội phạm không thể bị truy vết. Khi các ví, giao dịch và mối quan hệ giữa những địa chỉ blockchain được phân tích, cơ quan điều tra có thể xác định những mắt xích quan trọng trong mạng lưới.
Tổng cộng, khoảng 52,8 triệu USD tiền điện tử trong 52 ví liên quan Xinbi và mạng lưới các nhà cung cấp đã bị phong tỏa. Elliptic phối hợp với Cơ quan Mật vụ Mỹ trong việc xác định các ví liên quan.
Các kênh Telegram được sử dụng để vận hành thị trường cũng bị thu giữ theo lệnh của tòa án Mỹ. Nhiều tài khoản và tên người dùng liên quan đến Xinbi sau đó không còn hoạt động.
Động thái này cho thấy tiền số không đồng nghĩa với việc dòng tiền của tội phạm không thể bị truy vết. Khi các ví, giao dịch và mối quan hệ giữa những địa chỉ blockchain được phân tích, cơ quan điều tra có thể xác định những mắt xích quan trọng trong mạng lưới.
Xinbi chỉ là một mắt xích
Xinbi không phải thị trường đầu tiên hoạt động theo mô hình này. Nền tảng này nổi lên sau khi HuiOne Guarantee và sau đó là Tudou Guarantee bị đóng cửa. Khi một thị trường biến mất, các nhà cung cấp và khách hàng trong hệ sinh thái tội phạm có xu hướng di chuyển sang nền tảng khác.
Đây chính là thách thức lớn đối với cơ quan thực thi pháp luật. Đóng một website hoặc kênh Telegram có thể làm gián đoạn hoạt động trong ngắn hạn, nhưng nếu nhu cầu về dịch vụ lừa đảo vẫn còn, một thị trường khác có thể nhanh chóng xuất hiện.
Vì vậy, chiến dịch lần này không chỉ nhằm vào một nền tảng. Bộ Tư pháp Mỹ cho biết Scam Center Strike Force sẽ mở rộng hoạt động để nhắm tới các khu phức hợp lừa đảo trên phạm vi toàn cầu. Trong một chiến dịch tại Madagascar, lực lượng chức năng đã triệt phá 13 trung tâm lừa đảo, thu giữ hơn 3.200 thiết bị điện tử và mở các cuộc điều tra dựa trên thông tin từ gần 400 người bị bắt.
Đây chính là thách thức lớn đối với cơ quan thực thi pháp luật. Đóng một website hoặc kênh Telegram có thể làm gián đoạn hoạt động trong ngắn hạn, nhưng nếu nhu cầu về dịch vụ lừa đảo vẫn còn, một thị trường khác có thể nhanh chóng xuất hiện.
Vì vậy, chiến dịch lần này không chỉ nhằm vào một nền tảng. Bộ Tư pháp Mỹ cho biết Scam Center Strike Force sẽ mở rộng hoạt động để nhắm tới các khu phức hợp lừa đảo trên phạm vi toàn cầu. Trong một chiến dịch tại Madagascar, lực lượng chức năng đã triệt phá 13 trung tâm lừa đảo, thu giữ hơn 3.200 thiết bị điện tử và mở các cuộc điều tra dựa trên thông tin từ gần 400 người bị bắt.
Vì sao vụ việc đáng chú ý với người dùng?
Đối với người dùng Internet, Xinbi Guarantee có thể nằm ở rất xa và không phải một dịch vụ mà họ trực tiếp sử dụng. Nhưng những dịch vụ được mua bán trên nền tảng này có thể xuất hiện ở ngay bước đầu của một cuộc lừa đảo mà nạn nhân gặp phải.
Một website đầu tư giả, hình ảnh hoặc video deepfake, dữ liệu cá nhân bị đánh cắp, tài khoản ngân hàng dùng để nhận tiền hay một mạng lưới rửa tiền đều có thể là những “mảnh ghép” được cung cấp từ hệ sinh thái tội phạm này.
Nói cách khác, nạn nhân chỉ nhìn thấy người đang nói chuyện với mình, nhưng phía sau có thể là cả một chuỗi dịch vụ tội phạm được thuê ngoài.
Đây cũng là lý do những hình thức lừa đảo như “pig butchering” ngày càng khó nhận biết. Kẻ lừa đảo không nhất thiết phải tự mình xây dựng mọi thứ. Chúng có thể mua sẵn công cụ, dữ liệu và hạ tầng, sau đó tập trung vào việc thao túng tâm lý nạn nhân.
Việc Mỹ đánh vào Xinbi vì thế không chỉ là một vụ thu giữ tiền số. Đây là nỗ lực nhằm đánh vào hạ tầng kinh tế đứng phía sau các đường dây lừa đảo, nơi nhiều nhóm tội phạm khác nhau có thể mua bán dịch vụ và phối hợp với nhau.
Một website đầu tư giả, hình ảnh hoặc video deepfake, dữ liệu cá nhân bị đánh cắp, tài khoản ngân hàng dùng để nhận tiền hay một mạng lưới rửa tiền đều có thể là những “mảnh ghép” được cung cấp từ hệ sinh thái tội phạm này.
Nói cách khác, nạn nhân chỉ nhìn thấy người đang nói chuyện với mình, nhưng phía sau có thể là cả một chuỗi dịch vụ tội phạm được thuê ngoài.
Đây cũng là lý do những hình thức lừa đảo như “pig butchering” ngày càng khó nhận biết. Kẻ lừa đảo không nhất thiết phải tự mình xây dựng mọi thứ. Chúng có thể mua sẵn công cụ, dữ liệu và hạ tầng, sau đó tập trung vào việc thao túng tâm lý nạn nhân.
Việc Mỹ đánh vào Xinbi vì thế không chỉ là một vụ thu giữ tiền số. Đây là nỗ lực nhằm đánh vào hạ tầng kinh tế đứng phía sau các đường dây lừa đảo, nơi nhiều nhóm tội phạm khác nhau có thể mua bán dịch vụ và phối hợp với nhau.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview