

Duy Linh✔
Writer
Google vừa tiết lộ PageBreak, một tác nhân bảo mật AI do nhóm Bảo mật Sản phẩm của công ty phát triển, đã xác định và xác nhận hơn 500 lỗ hổng Cross-Site Scripting (XSS) trên các ứng dụng web do Google phát triển, trong đó có cả những tên miền nhạy cảm.
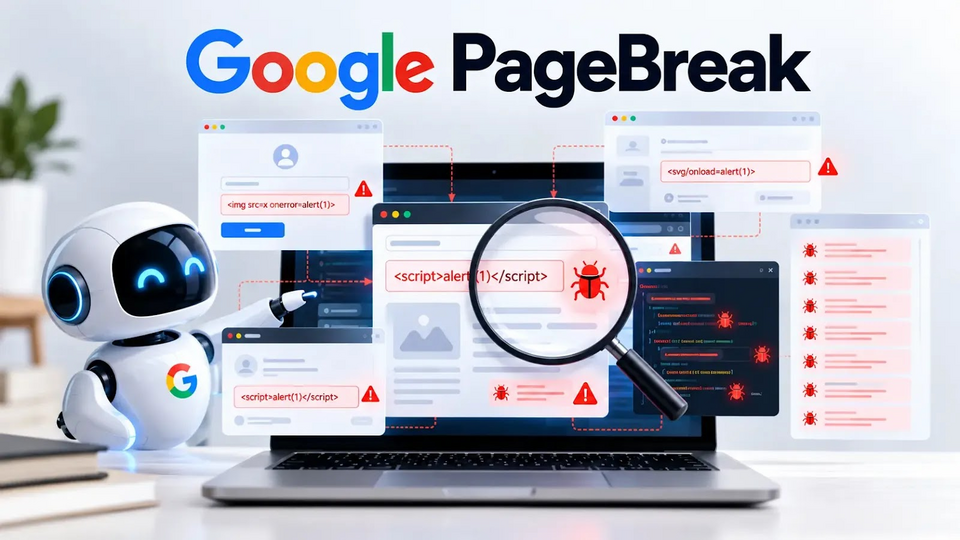
Điểm đáng chú ý của PageBreak nằm ở cách hệ thống xác minh phát hiện. Thay vì chỉ sử dụng AI để phân loại hoặc phân tích mã nguồn và đưa ra giả thuyết về lỗ hổng, PageBreak chuyển sang mô hình thử nghiệm dựa trên tác nhân, trong đó mỗi phát hiện đều được đưa qua một bước kiểm chứng trên ứng dụng đang hoạt động.
Mục tiêu cốt lõi là mở rộng quy mô phát hiện lỗ hổng bảo mật trên web nhưng không tạo ra quá nhiều cảnh báo sai, vốn có thể khiến các nhóm bảo mật và kỹ thuật phải mất thời gian điều tra những vấn đề không thực sự tồn tại.
Thiết kế quan trọng nhất của PageBreak là cơ chế xác thực mang tính xác định. Khi một mô hình ngôn ngữ lớn (LLM) phát hiện đường dẫn mã có khả năng không an toàn, PageBreak không lập tức coi đó là một lỗ hổng. Thay vào đó, tác nhân chuyển ứng viên sang một trình xác thực chuyên dụng để tìm cách tái tạo lỗ hổng trên môi trường ứng dụng đang chạy.
Chỉ những trường hợp được chứng minh thành công mới được tính là phát hiện đã xác nhận. Google cho biết phương pháp này mang lại tỷ lệ dương tính giả gần bằng 0.
Với XSS, PageBreak chèn một đoạn mã JavaScript được tùy chỉnh, mở URL liên quan thông qua hệ thống quét hoặc công cụ kiểm tra, sau đó quan sát xem đoạn mã có thực sự được thực thi trong ngữ cảnh trình duyệt hay không.
Cách tiếp cận tương tự được áp dụng cho những dạng lỗ hổng khác. Với SQL injection, trình xác thực kiểm tra xem các truy vấn có thể bị thao túng hay không. Với lỗi duyệt thư mục, hệ thống tạo và cố gắng đọc một tệp thử nghiệm.
Đối với thực thi mã từ xa, quá trình kiểm tra có thể dựa vào độ trễ thời gian, ghi tệp hoặc các lệnh gọi lại DNS và HTTP đi ra. Trong khi đó, trình xác thực SSRF giám sát khả năng ứng dụng kích hoạt các yêu cầu tới những dịch vụ nội bộ.
PageBreak bắt đầu dưới dạng một dự án thử nghiệm vào tháng 11/2025 và trở thành dự án hoàn chỉnh vào tháng 1/2026. Google cho biết tác nhân có khả năng hoạt động linh hoạt với nhiều mô hình, dù phần lớn các triển khai sử dụng Gemini 3.1 Pro và Gemini 3.5 Flash.
Việc Google công bố PageBreak diễn ra trong bối cảnh các công cụ bảo mật dựa trên LLM ngày càng phải đối mặt với bài toán về độ tin cậy. Các mô hình tạo sinh có thể tạo ra những phân tích lỗ hổng rất thuyết phục nhưng vẫn dựa trên các giả định không chính xác về trạng thái ứng dụng, quá trình làm sạch dữ liệu, cơ chế ủy quyền, khả năng truy cập hoặc điều kiện cần thiết để khai thác.
PageBreak giải quyết khoảng trống này bằng cách kết hợp khả năng suy luận của tác nhân AI với những công cụ xác thực chuyên dụng. AI đề xuất một đường đi tấn công, còn công cụ xác định sẽ kiểm tra xem đường đi đó có thực sự hoạt động hay không.
Tuy nhiên, những báo cáo này không được gửi đến các nhóm sản phẩm. Cách làm này giúp hạn chế nguy cơ các nhà phát triển phải dành thời gian điều tra những cảnh báo không chính xác hoặc chưa đầy đủ.
Google cũng công bố một số ví dụ về những lỗ hổng liên quan mà PageBreak có thể phát hiện.
Một trường hợp liên quan đến việc làm nhiễm độc bộ nhớ cache trên apis.google.com. Trong trường hợp này, một phần đường dẫn URL không bị ràng buộc có thể được chèn vào phản hồi JavaScript nhưng lại bị loại khỏi quá trình tạo khóa bộ nhớ cache.
Kẻ tấn công có thể làm nhiễm độc một tệp JavaScript được lưu trong bộ nhớ cache, từ đó khiến tập lệnh được thực thi trên những người dùng nhận được mục bộ nhớ cache bị ảnh hưởng. Google cho biết không tìm thấy bằng chứng cho thấy lỗ hổng này từng bị khai thác trong thực tế.
Trường hợp thứ hai ảnh hưởng đến một điểm cuối trên admin.google.com. Tại đây, giá trị redirect_uri chưa được xác thực có thể đi tới window.location.
PageBreak phát hiện một cơ chế kiểm soát chữ ký mật mã có thể bị vượt qua bằng cách kích hoạt một quy trình ủy quyền riêng biệt, qua đó tạo ra chữ ký hợp lệ cho một URI độc hại dạng javascript:.
Trường hợp thứ ba là một lỗ hổng XSS phổ biến trong tiện ích mở rộng Tag Assistant của Google. Việc nhắn tin bên ngoài không an toàn kết hợp với tải tập lệnh không an toàn có thể cho phép thực thi JavaScript tùy ý trong ngữ cảnh của những trang đang được gỡ lỗi.
PageBreak cũng trở thành một phép thử trên quy mô lớn đối với các framework web có độ tin cậy cao của Google. Tính đến ngày 4/9/2026, hệ thống chỉ phát hiện hai lỗ hổng XSS trong hàng trăm ứng dụng được xây dựng trên các framework này. Cả hai đều chỉ giới hạn ở các ứng dụng nội bộ hoặc những điểm cuối gỡ lỗi có lỗ hổng.
Phương pháp framework của Google dựa trên các thiết lập mặc định an toàn, gồm tự động thoát ký tự theo ngữ cảnh, Chính sách bảo mật nội dung nghiêm ngặt, Các kiểu dữ liệu đáng tin cậy, cookie an toàn, bảo vệ nguồn gốc chéo và kiểm soát thời gian biên dịch nhằm ngăn các mẫu JavaScript và TypeScript không an toàn.
PageBreak cũng được hưởng lợi từ những ưu thế riêng của Google, gồm kho mã nguồn tập trung (monorepo), các tín hiệu bảo mật được trích xuất từ lưu lượng HTTP trực tiếp và cơ sở hạ tầng quét đã được xác thực hoàn thiện.
Google hiện đang nỗ lực kết nối PageBreak với CodeMender, một sáng kiến tự động nhằm tạo các đề xuất sửa lỗi để con người xem xét.
Hướng đi mà Google đang theo đuổi cho thấy AI Agent có thể đảm nhiệm ngày càng nhiều công đoạn trong quá trình tìm kiếm, xác minh và hỗ trợ khắc phục lỗ hổng. Tuy nhiên, kết quả vẫn phụ thuộc vào khả năng kiểm chứng bằng bằng chứng thực tế, thay vì chỉ dựa vào đầu ra do mô hình AI tạo ra.
Điểm đáng chú ý của PageBreak nằm ở cách hệ thống xác minh phát hiện. Thay vì chỉ sử dụng AI để phân loại hoặc phân tích mã nguồn và đưa ra giả thuyết về lỗ hổng, PageBreak chuyển sang mô hình thử nghiệm dựa trên tác nhân, trong đó mỗi phát hiện đều được đưa qua một bước kiểm chứng trên ứng dụng đang hoạt động.
Mục tiêu cốt lõi là mở rộng quy mô phát hiện lỗ hổng bảo mật trên web nhưng không tạo ra quá nhiều cảnh báo sai, vốn có thể khiến các nhóm bảo mật và kỹ thuật phải mất thời gian điều tra những vấn đề không thực sự tồn tại.
Thiết kế quan trọng nhất của PageBreak là cơ chế xác thực mang tính xác định. Khi một mô hình ngôn ngữ lớn (LLM) phát hiện đường dẫn mã có khả năng không an toàn, PageBreak không lập tức coi đó là một lỗ hổng. Thay vào đó, tác nhân chuyển ứng viên sang một trình xác thực chuyên dụng để tìm cách tái tạo lỗ hổng trên môi trường ứng dụng đang chạy.
Chỉ những trường hợp được chứng minh thành công mới được tính là phát hiện đã xác nhận. Google cho biết phương pháp này mang lại tỷ lệ dương tính giả gần bằng 0.
Với XSS, PageBreak chèn một đoạn mã JavaScript được tùy chỉnh, mở URL liên quan thông qua hệ thống quét hoặc công cụ kiểm tra, sau đó quan sát xem đoạn mã có thực sự được thực thi trong ngữ cảnh trình duyệt hay không.
Cách tiếp cận tương tự được áp dụng cho những dạng lỗ hổng khác. Với SQL injection, trình xác thực kiểm tra xem các truy vấn có thể bị thao túng hay không. Với lỗi duyệt thư mục, hệ thống tạo và cố gắng đọc một tệp thử nghiệm.
Đối với thực thi mã từ xa, quá trình kiểm tra có thể dựa vào độ trễ thời gian, ghi tệp hoặc các lệnh gọi lại DNS và HTTP đi ra. Trong khi đó, trình xác thực SSRF giám sát khả năng ứng dụng kích hoạt các yêu cầu tới những dịch vụ nội bộ.
PageBreak bắt đầu dưới dạng một dự án thử nghiệm vào tháng 11/2025 và trở thành dự án hoàn chỉnh vào tháng 1/2026. Google cho biết tác nhân có khả năng hoạt động linh hoạt với nhiều mô hình, dù phần lớn các triển khai sử dụng Gemini 3.1 Pro và Gemini 3.5 Flash.
Việc Google công bố PageBreak diễn ra trong bối cảnh các công cụ bảo mật dựa trên LLM ngày càng phải đối mặt với bài toán về độ tin cậy. Các mô hình tạo sinh có thể tạo ra những phân tích lỗ hổng rất thuyết phục nhưng vẫn dựa trên các giả định không chính xác về trạng thái ứng dụng, quá trình làm sạch dữ liệu, cơ chế ủy quyền, khả năng truy cập hoặc điều kiện cần thiết để khai thác.
PageBreak giải quyết khoảng trống này bằng cách kết hợp khả năng suy luận của tác nhân AI với những công cụ xác thực chuyên dụng. AI đề xuất một đường đi tấn công, còn công cụ xác định sẽ kiểm tra xem đường đi đó có thực sự hoạt động hay không.
PageBreak phát hiện nhiều loại lỗ hổng nhưng vẫn giữ các cảnh báo chưa xác nhận
PageBreak vẫn lưu lại những phát hiện chưa được xác nhận trong nội bộ. Google cho biết các kết quả chưa mang tính xác định có thể được sử dụng cho những lần quét sau, hỗ trợ phát hiện lỗ hổng trong các trình xác thực hiện có và giúp kỹ sư phát triển những công cụ kiểm tra tự động mới.Tuy nhiên, những báo cáo này không được gửi đến các nhóm sản phẩm. Cách làm này giúp hạn chế nguy cơ các nhà phát triển phải dành thời gian điều tra những cảnh báo không chính xác hoặc chưa đầy đủ.
Google cũng công bố một số ví dụ về những lỗ hổng liên quan mà PageBreak có thể phát hiện.
Một trường hợp liên quan đến việc làm nhiễm độc bộ nhớ cache trên apis.google.com. Trong trường hợp này, một phần đường dẫn URL không bị ràng buộc có thể được chèn vào phản hồi JavaScript nhưng lại bị loại khỏi quá trình tạo khóa bộ nhớ cache.
Kẻ tấn công có thể làm nhiễm độc một tệp JavaScript được lưu trong bộ nhớ cache, từ đó khiến tập lệnh được thực thi trên những người dùng nhận được mục bộ nhớ cache bị ảnh hưởng. Google cho biết không tìm thấy bằng chứng cho thấy lỗ hổng này từng bị khai thác trong thực tế.
Trường hợp thứ hai ảnh hưởng đến một điểm cuối trên admin.google.com. Tại đây, giá trị redirect_uri chưa được xác thực có thể đi tới window.location.
PageBreak phát hiện một cơ chế kiểm soát chữ ký mật mã có thể bị vượt qua bằng cách kích hoạt một quy trình ủy quyền riêng biệt, qua đó tạo ra chữ ký hợp lệ cho một URI độc hại dạng javascript:.
Trường hợp thứ ba là một lỗ hổng XSS phổ biến trong tiện ích mở rộng Tag Assistant của Google. Việc nhắn tin bên ngoài không an toàn kết hợp với tải tập lệnh không an toàn có thể cho phép thực thi JavaScript tùy ý trong ngữ cảnh của những trang đang được gỡ lỗi.
PageBreak cũng trở thành một phép thử trên quy mô lớn đối với các framework web có độ tin cậy cao của Google. Tính đến ngày 4/9/2026, hệ thống chỉ phát hiện hai lỗ hổng XSS trong hàng trăm ứng dụng được xây dựng trên các framework này. Cả hai đều chỉ giới hạn ở các ứng dụng nội bộ hoặc những điểm cuối gỡ lỗi có lỗ hổng.
Phương pháp framework của Google dựa trên các thiết lập mặc định an toàn, gồm tự động thoát ký tự theo ngữ cảnh, Chính sách bảo mật nội dung nghiêm ngặt, Các kiểu dữ liệu đáng tin cậy, cookie an toàn, bảo vệ nguồn gốc chéo và kiểm soát thời gian biên dịch nhằm ngăn các mẫu JavaScript và TypeScript không an toàn.
PageBreak cũng được hưởng lợi từ những ưu thế riêng của Google, gồm kho mã nguồn tập trung (monorepo), các tín hiệu bảo mật được trích xuất từ lưu lượng HTTP trực tiếp và cơ sở hạ tầng quét đã được xác thực hoàn thiện.
Google hiện đang nỗ lực kết nối PageBreak với CodeMender, một sáng kiến tự động nhằm tạo các đề xuất sửa lỗi để con người xem xét.
Hướng đi mà Google đang theo đuổi cho thấy AI Agent có thể đảm nhiệm ngày càng nhiều công đoạn trong quá trình tìm kiếm, xác minh và hỗ trợ khắc phục lỗ hổng. Tuy nhiên, kết quả vẫn phụ thuộc vào khả năng kiểm chứng bằng bằng chứng thực tế, thay vì chỉ dựa vào đầu ra do mô hình AI tạo ra.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview