

Mr. Macho✔
Writer
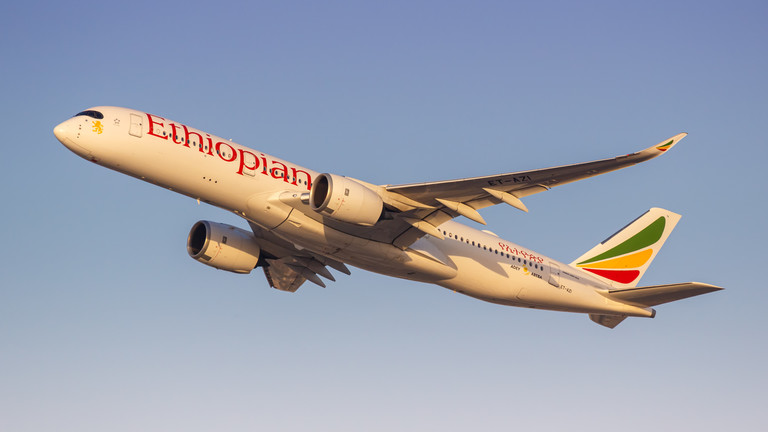
Hãng hàng không lớn nhất châu Phi, Ethiopian Airlines, đã báo cáo về một vụ xâm phạm an ninh mạng có thể đã làm lộ thông tin khách hàng, dẫn đến cảnh báo cho các thành viên chương trình khách hàng thân thiết của hãng về việc cần cảnh giác với các tin nhắn đáng ngờ.
Hãng hàng không quốc doanh này đã thông báo cho các thành viên chương trình khách hàng thân thiết ShebaMiles vào thứ Tư, mô tả sự cố là "có phạm vi giới hạn". Các chuyến bay không bị gián đoạn.
Hãng hàng không Ethiopian Airlines cho biết: “Sự cố này có thể đã ảnh hưởng đến một số thông tin khách hàng. Tuy nhiên, chúng tôi muốn trấn an quý khách rằng hiện tại không có bằng chứng nào cho thấy thông tin tài chính của quý khách đã bị truy cập.”
Tập đoàn hàng không cho biết họ đang điều tra cùng các đối tác an ninh mạng và các cơ quan chức năng có liên quan để xác định toàn bộ tác động của sự cố. Họ kêu gọi khách hàng “luôn cảnh giác với bất kỳ thông tin liên lạc đáng ngờ hoặc không mong muốn nào”.
Giám đốc Thương mại Lemma Yadecha trả lời tờ báo Addis Fortune của Ethiopia rằng tin tặc đã truy cập vào hàng nghìn tài khoản thành viên, nhưng khẳng định không có dữ liệu hay điểm thưởng nào bị đánh cắp hoặc thay đổi.
“Vụ xâm nhập đã được khống chế hoàn toàn,” ông nói. Theo ông Yadecha, hoạt động đáng ngờ được phát hiện vào ngày 17 tháng 11, sau khi những kẻ xâm nhập đã ở trong hệ thống nhiều ngày.
Chương trình ShebaMiles cho phép hội viên tích lũy dặm bay trên các chuyến bay của Ethiopian Airlines và các hãng đối tác, sau đó đổi điểm để nhận vé thưởng, nâng hạng ghế và các ưu đãi khác. Theo công ty, tính đến tháng 10 năm 2025, chương trình này có hơn 5,38 triệu hội viên.
Vụ xâm nhập này xảy ra trong bối cảnh các sự cố công nghệ toàn cầu gần đây, bao gồm sự cố ngừng hoạt động của Microsoft và việc tạm dừng các chuyến bay khởi hành trên toàn quốc của Mỹ vào tuần trước, cả hai đều được cho là do lỗi kỹ thuật.
Hãng hàng không Air Botswana cũng báo cáo về một vụ tấn công bằng mã độc tống tiền nghi ngờ xảy ra vào ngày 4 tháng 11, cho biết họ đã phát hiện truy cập trái phép vào các hệ thống chứa thông tin nhân viên và nội bộ. Hãng hàng không cho biết việc đặt vé của hành khách, hệ thống máy bay và hoạt động bay không bị ảnh hưởng.
Các hãng hàng không châu Âu cũng đã báo cáo về việc lộ thông tin khách hàng sau vụ vi phạm dữ liệu tại nhà cung cấp công nghệ du lịch Amadeus của Tây Ban Nha. Vào ngày 9 tháng 11, Finnair cho biết danh sách chuyến bay chứa khoảng 116.000 đặt chỗ đã bị ảnh hưởng. Hãng hàng không Scandinavian Airlines cho biết thông tin đặt chỗ của hơn 350.000 hành khách có thể đã bị lộ.
Hãng hàng không quốc doanh này đã thông báo cho các thành viên chương trình khách hàng thân thiết ShebaMiles vào thứ Tư, mô tả sự cố là "có phạm vi giới hạn". Các chuyến bay không bị gián đoạn.
Hãng hàng không Ethiopian Airlines cho biết: “Sự cố này có thể đã ảnh hưởng đến một số thông tin khách hàng. Tuy nhiên, chúng tôi muốn trấn an quý khách rằng hiện tại không có bằng chứng nào cho thấy thông tin tài chính của quý khách đã bị truy cập.”
Tập đoàn hàng không cho biết họ đang điều tra cùng các đối tác an ninh mạng và các cơ quan chức năng có liên quan để xác định toàn bộ tác động của sự cố. Họ kêu gọi khách hàng “luôn cảnh giác với bất kỳ thông tin liên lạc đáng ngờ hoặc không mong muốn nào”.
Giám đốc Thương mại Lemma Yadecha trả lời tờ báo Addis Fortune của Ethiopia rằng tin tặc đã truy cập vào hàng nghìn tài khoản thành viên, nhưng khẳng định không có dữ liệu hay điểm thưởng nào bị đánh cắp hoặc thay đổi.
“Vụ xâm nhập đã được khống chế hoàn toàn,” ông nói. Theo ông Yadecha, hoạt động đáng ngờ được phát hiện vào ngày 17 tháng 11, sau khi những kẻ xâm nhập đã ở trong hệ thống nhiều ngày.
Chương trình ShebaMiles cho phép hội viên tích lũy dặm bay trên các chuyến bay của Ethiopian Airlines và các hãng đối tác, sau đó đổi điểm để nhận vé thưởng, nâng hạng ghế và các ưu đãi khác. Theo công ty, tính đến tháng 10 năm 2025, chương trình này có hơn 5,38 triệu hội viên.
Vụ xâm nhập này xảy ra trong bối cảnh các sự cố công nghệ toàn cầu gần đây, bao gồm sự cố ngừng hoạt động của Microsoft và việc tạm dừng các chuyến bay khởi hành trên toàn quốc của Mỹ vào tuần trước, cả hai đều được cho là do lỗi kỹ thuật.
Hãng hàng không Air Botswana cũng báo cáo về một vụ tấn công bằng mã độc tống tiền nghi ngờ xảy ra vào ngày 4 tháng 11, cho biết họ đã phát hiện truy cập trái phép vào các hệ thống chứa thông tin nhân viên và nội bộ. Hãng hàng không cho biết việc đặt vé của hành khách, hệ thống máy bay và hoạt động bay không bị ảnh hưởng.
Các hãng hàng không châu Âu cũng đã báo cáo về việc lộ thông tin khách hàng sau vụ vi phạm dữ liệu tại nhà cung cấp công nghệ du lịch Amadeus của Tây Ban Nha. Vào ngày 9 tháng 11, Finnair cho biết danh sách chuyến bay chứa khoảng 116.000 đặt chỗ đã bị ảnh hưởng. Hãng hàng không Scandinavian Airlines cho biết thông tin đặt chỗ của hơn 350.000 hành khách có thể đã bị lộ.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview