Hơn 100 website hợp pháp đã bị xâm nhập và chèn mã JavaScript độc hại nhằm phát tán LunexStealer – mã độc chuyên đánh cắp thông tin trên máy tính Windows. Đáng chú ý, kẻ tấn công giả mạo màn hình xác minh Cloudflare để lừa người dùng tự thực hiện thao tác cài đặt mã độc.
Website thật nhưng nội dung xác minh là giả
Theo CERT-UA, chiến dịch được phát hiện trong tháng 9/2026 và được quy cho nhóm hoạt động với mã UAC-0277. Hơn 100 website bị xâm nhập đã được chèn JavaScript để xác định những khách truy cập phù hợp trước khi hiển thị nội dung độc hại.
Khi truy cập một website bị xâm nhập, người dùng có thể nhìn thấy giao diện giả mạo Cloudflare Verification, với thông báo yêu cầu xác minh họ là người dùng thật. Điểm nguy hiểm nằm ở bước tiếp theo: thay vì thực hiện CAPTCHA thông thường, trang giả hướng dẫn người dùng sao chép và thực thi một lệnh trên máy tính. Lệnh này dẫn tới việc tải xuống và cài đặt một gói MSI chứa LunexStealer.
Đây là kỹ thuật ClickFix – một hình thức tấn công lợi dụng chính thao tác của người dùng để khởi chạy mã độc thay vì âm thầm khai thác lỗ hổng trên trình duyệt.
Kẻ tấn công không phát tán mã độc tới tất cả khách truy cập
Một chi tiết đáng chú ý trong chiến dịch là mã độc không được hiển thị một cách indiscriminate cho mọi người truy cập website. Theo CERT-UA, hệ thống có ba chế độ hoạt động. Ở chế độ theo dõi, mã JavaScript chỉ thu thập thông tin về website và nguồn đưa người dùng tới trang. Chỉ khi đáp ứng các điều kiện nhất định, trang giả mạo mới được hiển thị.

Cụ thể, màn hình xác minh giả được nhắm tới người dùng Windows truy cập website thông qua kết quả tìm kiếm, đồng thời giới hạn số lần hiển thị đối với cùng một người dùng. Cách triển khai này giúp chiến dịch tránh gây chú ý và tập trung vào nhóm nạn nhân có khả năng thực hiện thành công bước cài đặt mã độc.
Điều đó cũng cho thấy một website bị xâm nhập không nhất thiết phải lập tức hiển thị nội dung độc hại cho tất cả khách truy cập. Kẻ tấn công có thể điều chỉnh điều kiện để ẩn hoạt động độc hại khỏi phần lớn người dùng và tăng khả năng tiếp cận đúng mục tiêu.
Từ “xác minh Cloudflare” đến mất dữ liệu
Sau khi người dùng thực hiện theo hướng dẫn giả mạo, mã độc LunexStealer, còn được gọi là Psychedelic Stealer, được tải xuống dưới dạng gói MSI.
CERT-UA ghi nhận ít nhất ba biến thể MSI khác nhau. Một biến thể cài trực tiếp LunexStealer; các biến thể khác sử dụng thêm kỹ thuật né tránh cơ chế bảo vệ Windows, lợi dụng trình điều khiển dễ bị tấn công hoặc kỹ thuật DLL sideloading để khởi chạy mã độc. Mục tiêu chính của LunexStealer là đánh cắp thông tin có giá trị trên máy tính, đặc biệt là dữ liệu liên quan đến trình duyệt. Mã độc còn có khả năng cài một tiện ích mở rộng trình duyệt độc hại mang tên LUNARAXE, giả danh tiện ích “Microsoft Office Word Editor”.
Tiện ích này có thể thu thập:
- Cookie và dữ liệu phiên đăng nhập;
- Lịch sử duyệt web và dấu trang;
- Thông tin đăng nhập được nhập vào biểu mẫu;
- Thông tin về các tiện ích mở rộng khác;
- Một số dữ liệu lưu trữ trên máy tính.
LUNARAXE còn có khả năng nhận lệnh từ máy chủ điều khiển, thao tác với các tab trình duyệt và thực thi JavaScript trên các trang web.
Như vậy, hậu quả không chỉ dừng ở việc “máy tính bị cài một con stealer”. Nếu dữ liệu phiên đăng nhập hoặc thông tin xác thực bị đánh cắp, kẻ tấn công có thể tiếp tục truy cập các tài khoản mà nạn nhân đang sử dụng.
Như vậy, hậu quả không chỉ dừng ở việc “máy tính bị cài một con stealer”. Nếu dữ liệu phiên đăng nhập hoặc thông tin xác thực bị đánh cắp, kẻ tấn công có thể tiếp tục truy cập các tài khoản mà nạn nhân đang sử dụng.
Đáng chú ý: mã độc còn tìm cách kiểm soát tệp trên máy
Chiến dịch còn triển khai một thành phần bổ trợ có tên NAIVEMESS. Thành phần này tạo cầu nối để LUNARAXE có thể tương tác với hệ thống tệp của Windows.
Theo CERT-UA, chức năng này cho phép liệt kê ổ đĩa, duyệt thư mục, đọc, tạo, ghi đè và thực thi tệp. Dữ liệu có thể được đóng gói trước khi gửi về máy chủ điều khiển.
Điều này khiến cuộc tấn công có mức độ nguy hiểm cao hơn đáng kể so với một chiến dịch chỉ đánh cắp mật khẩu trình duyệt. Sau khi người dùng thực thi thành công mã độc, kẻ tấn công có thể mở rộng khả năng kiểm soát máy tùy theo cấu hình được gửi từ máy chủ điều khiển.
EtherHiding giúp che giấu hạ tầng tấn công
Một kỹ thuật đáng chú ý khác được sử dụng là EtherHiding.
Thay vì cố định toàn bộ thông tin về máy chủ phát tán mã độc trong mã JavaScript trên website, chiến dịch sử dụng dữ liệu được lưu trên blockchain Polygon hoặc Ethereum để lấy thông tin về tên miền cần truy cập cũng như chế độ hoạt động của mã độc.
Việc tận dụng blockchain theo cách này tạo thêm một lớp trung gian cho hạ tầng tấn công, khiến việc phát hiện và vô hiệu hóa toàn bộ chuỗi phát tán trở nên phức tạp hơn.
Vì sao hình thức tấn công này đáng lo?
Điểm nguy hiểm nhất của chiến dịch nằm ở sự kết hợp giữa website hợp pháp và kỹ thuật thao túng người dùng.
Nạn nhân không nhất thiết phải truy cập một website có tên miền đáng ngờ. Họ có thể tìm kiếm thông tin trên Internet, truy cập một website vốn hoàn toàn bình thường nhưng đã bị kẻ xấu xâm nhập, sau đó gặp một màn hình mang thương hiệu Cloudflare mà họ vốn quen thuộc.
Điều này tạo ra một chuỗi tin tưởng giả:
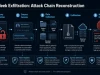
Website quen thuộc → Cloudflare xác minh → người dùng làm theo hướng dẫn → tự cài mã độc.
Kẻ tấn công vì vậy không nhất thiết phải tìm cách vượt qua mọi cơ chế bảo vệ của trình duyệt. Chỉ cần khiến người dùng tự thực hiện bước cuối cùng.
Đây chính là điểm mà các chiến dịch ClickFix ngày càng khai thác mạnh: biến hành vi của người dùng thành một phần của chuỗi tấn công.
Doanh nghiệp cần lưu ý gì?
CERT-UA khuyến nghị các tổ chức hạn chế khả năng người dùng thông thường sử dụng hộp thoại Windows Run, hạn chế cài đặt MSI đối với tài khoản không có quyền quản trị và giám sát hoạt động của msiexec.exe.
Ngoài ra, doanh nghiệp nên:
Thứ nhất, kiểm soát tiện ích mở rộng trình duyệt. Chỉ cho phép cài đặt những extension nằm trong danh sách được phê duyệt.
Thứ hai, bật cơ chế chặn trình điều khiển dễ bị khai thác. Microsoft khuyến nghị kích hoạt quy tắc ASR “Block abuse of exploited vulnerable signed drivers” để giảm nguy cơ mã độc lợi dụng driver hợp lệ nhưng có lỗ hổng.
Thứ ba, giám sát các hoạt động bất thường của trình duyệt và Windows. Đặc biệt chú ý những trường hợp trình duyệt dẫn tới việc thực thi PowerShell, Windows Run, msiexec.exe hoặc cài đặt phần mềm ngoài quy trình thông thường.
Thứ tư, kiểm tra website doanh nghiệp. Với các tổ chức vận hành website, cần thường xuyên kiểm tra mã JavaScript, tài khoản quản trị CMS và các thay đổi bất thường trên website. Một website bị chiếm quyền có thể trở thành điểm phát tán mã độc cho chính khách hàng, đối tác và nhân viên.
“Tôi không tải file lạ” vẫn có thể bị tấn công
Chiến dịch này tiếp tục cho thấy một quan niệm an toàn mạng cần được thay đổi: không phải cứ không tải file từ website lạ thì sẽ an toàn.
Người dùng có thể truy cập một website hợp pháp, nhìn thấy một giao diện xác minh có vẻ đáng tin cậy và bị dẫn dắt thực hiện một thao tác nguy hiểm.
Do đó, nếu một trang web yêu cầu người dùng mở Windows Run, PowerShell hoặc Command Prompt rồi dán và thực thi một câu lệnh để “xác minh mình không phải robot”, “sửa lỗi trình duyệt” hoặc “hoàn tất CAPTCHA”, đó là dấu hiệu cảnh báo rất rõ ràng.
CAPTCHA không yêu cầu người dùng tự chạy lệnh trên máy tính.
Với các chiến dịch ClickFix, chỉ một thao tác tưởng như vô hại của người dùng cũng có thể biến một website hợp pháp bị xâm nhập thành điểm khởi đầu cho việc đánh cắp mật khẩu, cookie, dữ liệu trình duyệt và thông tin trên máy tính.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview