

Vũ Nguyễn✔
Writer
Việc tích hợp các tác nhân AI vào quy trình làm việc kỹ thuật đòi hỏi một lớp bảo mật cực kỳ nghiêm ngặt để ngăn chặn các rủi ro từ việc thực thi mã lệnh tùy ý. OpenAI vừa chính thức công bố chi tiết về Codex sandbox, một môi trường cô lập được thiết kế để kiểm soát quyền truy cập của AI vào hệ thống máy tính cục bộ. Công nghệ này cho phép các tác nhân AI thực hiện những tác vụ lập trình phức tạp mà không xâm phạm vào các tệp tin quan trọng hoặc gây hại cho hạ tầng hệ điều hành của người dùng. Đây được xem là bước ngoặt quan trọng nhằm hiện thực hóa mục tiêu để AI trở thành cộng sự đắc lực trong việc tự động hóa các tác vụ hệ thống phức tạp.
Cơ chế hoạt động của sandbox tập trung vào việc áp dụng các giới hạn cứng đối với hệ thống tập tin và mạng lưới ngay trên máy chủ của người dùng. Dù là trên macOS, Linux hay Windows, Codex sandbox thiết lập các rào cản ngăn chặn AI vượt khỏi phạm vi không gian làm việc đã được cấp quyền định sẵn. Người dùng giữ quyền kiểm soát hoàn toàn thông qua các cấu hình chính sách, cho phép hoặc từ chối các yêu cầu tương tác với tài nguyên phần cứng nhạy cảm. Cách tiếp cận này loại bỏ lo ngại về việc mã độc vô tình phát sinh hoặc các lệnh độc hại có thể làm sập tiến trình hệ thống.
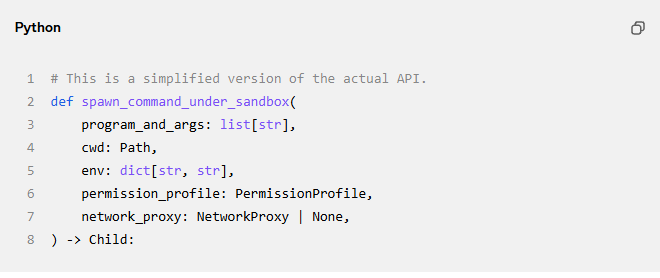
Thông qua bài blog kỹ thuật đăng tải trên OpenAI, các nhà phát triển được cung cấp cái nhìn sâu sắc về cách thức giao tiếp giữa tác nhân AI và trình quản lý môi trường ảo hóa. Hệ thống không chỉ đơn thuần giới hạn quyền hạn mà còn theo dõi thời gian thực các lệnh được truyền đi để đảm bảo tính minh bạch. Việc ghi nhật ký chi tiết giúp người dùng dễ dàng truy soát mọi hành động đã thực hiện nếu có sự cố xảy ra trong quá trình phát triển mã. Các tham số này được thiết kế theo hướng ưu tiên tính bảo mật mà vẫn đảm bảo tốc độ phản hồi nhanh chóng cho các tác vụ đòi hỏi sự linh hoạt cao.
Một trong những thách thức kỹ thuật lớn nhất chính là khả năng thích ứng của sandbox trên các kiến trúc hệ điều hành hoàn toàn khác biệt. Codex đã vượt qua được rào cản này nhờ vào việc chuẩn hóa giao thức thực thi, tạo ra một lớp trung gian ổn định giữa trí tuệ nhân tạo và nhân hệ điều hành. Các thử nghiệm cho thấy sự sụt giảm hiệu năng khi sử dụng sandbox là rất thấp, chỉ chiếm một phần nhỏ tài nguyên CPU và RAM, giúp duy trì trải nghiệm mượt mà cho người dùng cuối. Sự ổn định này mở ra cơ hội áp dụng rộng rãi công nghệ cho cả các lập trình viên cá nhân lẫn các hệ thống máy chủ doanh nghiệp quy mô lớn.
Hướng đến tương lai, việc hoàn thiện môi trường cát (sandbox) là chìa khóa để xây dựng các tác nhân AI tự chủ có khả năng tự sửa lỗi và tối ưu hóa hệ thống. Khi AI đã có thể thực thi lệnh trong một môi trường an toàn, ranh giới giữa việc viết code và vận hành hạ tầng sẽ dần trở nên mờ nhạt. Những cải tiến này không chỉ giúp bảo vệ dữ liệu người dùng khỏi các nguy cơ thực thi ngoài ý muốn mà còn khuyến khích sự đổi mới sáng tạo trong cách thức lập trình hiện đại. Chúng ta đang tiến gần hơn tới kỷ nguyên mà AI không chỉ là một công cụ tạo văn bản, mà là một thực thể vận hành hệ thống thực thụ trong tầm tay.
Cơ chế hoạt động của sandbox tập trung vào việc áp dụng các giới hạn cứng đối với hệ thống tập tin và mạng lưới ngay trên máy chủ của người dùng. Dù là trên macOS, Linux hay Windows, Codex sandbox thiết lập các rào cản ngăn chặn AI vượt khỏi phạm vi không gian làm việc đã được cấp quyền định sẵn. Người dùng giữ quyền kiểm soát hoàn toàn thông qua các cấu hình chính sách, cho phép hoặc từ chối các yêu cầu tương tác với tài nguyên phần cứng nhạy cảm. Cách tiếp cận này loại bỏ lo ngại về việc mã độc vô tình phát sinh hoặc các lệnh độc hại có thể làm sập tiến trình hệ thống.
Thông qua bài blog kỹ thuật đăng tải trên OpenAI, các nhà phát triển được cung cấp cái nhìn sâu sắc về cách thức giao tiếp giữa tác nhân AI và trình quản lý môi trường ảo hóa. Hệ thống không chỉ đơn thuần giới hạn quyền hạn mà còn theo dõi thời gian thực các lệnh được truyền đi để đảm bảo tính minh bạch. Việc ghi nhật ký chi tiết giúp người dùng dễ dàng truy soát mọi hành động đã thực hiện nếu có sự cố xảy ra trong quá trình phát triển mã. Các tham số này được thiết kế theo hướng ưu tiên tính bảo mật mà vẫn đảm bảo tốc độ phản hồi nhanh chóng cho các tác vụ đòi hỏi sự linh hoạt cao.
Một trong những thách thức kỹ thuật lớn nhất chính là khả năng thích ứng của sandbox trên các kiến trúc hệ điều hành hoàn toàn khác biệt. Codex đã vượt qua được rào cản này nhờ vào việc chuẩn hóa giao thức thực thi, tạo ra một lớp trung gian ổn định giữa trí tuệ nhân tạo và nhân hệ điều hành. Các thử nghiệm cho thấy sự sụt giảm hiệu năng khi sử dụng sandbox là rất thấp, chỉ chiếm một phần nhỏ tài nguyên CPU và RAM, giúp duy trì trải nghiệm mượt mà cho người dùng cuối. Sự ổn định này mở ra cơ hội áp dụng rộng rãi công nghệ cho cả các lập trình viên cá nhân lẫn các hệ thống máy chủ doanh nghiệp quy mô lớn.
Hướng đến tương lai, việc hoàn thiện môi trường cát (sandbox) là chìa khóa để xây dựng các tác nhân AI tự chủ có khả năng tự sửa lỗi và tối ưu hóa hệ thống. Khi AI đã có thể thực thi lệnh trong một môi trường an toàn, ranh giới giữa việc viết code và vận hành hạ tầng sẽ dần trở nên mờ nhạt. Những cải tiến này không chỉ giúp bảo vệ dữ liệu người dùng khỏi các nguy cơ thực thi ngoài ý muốn mà còn khuyến khích sự đổi mới sáng tạo trong cách thức lập trình hiện đại. Chúng ta đang tiến gần hơn tới kỷ nguyên mà AI không chỉ là một công cụ tạo văn bản, mà là một thực thể vận hành hệ thống thực thụ trong tầm tay.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview