Một cuộc tấn công mạng nhằm vào dịch vụ chia sẻ ảnh Gyazo của công ty Nhật Bản Helpfeel đã khiến khoảng 23,62 triệu bản ghi liên quan đến người dùng bị lộ, cùng khoảng 490 triệu bản ghi siêu dữ liệu hình ảnh. Đáng lo ngại, một phần thông tin bị lấy cắp có thể được sử dụng để truy cập những hình ảnh mà người dùng không chủ định công khai. Theo Helpfeel, kẻ tấn công đã khai thác một lỗ hổng trên máy chủ tải ảnh của Gyazo, từ đó thực thi các lệnh trái phép trên hệ thống và tiếp cận cơ sở dữ liệu của dịch vụ.
Gyazo là dịch vụ cho phép người dùng chụp màn hình, quay video hoặc tạo ảnh động rồi tải lên Internet để chia sẻ nhanh bằng đường dẫn. Chính đặc điểm này khiến cơ sở dữ liệu của dịch vụ chứa một lượng lớn nội dung và thông tin liên quan đến hình ảnh của người dùng.
Gyazo là dịch vụ cho phép người dùng chụp màn hình, quay video hoặc tạo ảnh động rồi tải lên Internet để chia sẻ nhanh bằng đường dẫn. Chính đặc điểm này khiến cơ sở dữ liệu của dịch vụ chứa một lượng lớn nội dung và thông tin liên quan đến hình ảnh của người dùng.
23,62 triệu bản ghi người dùng bị lộ
Cuộc xâm nhập được Helpfeel cho là xảy ra ngày 11/9. Công ty phát hiện hoạt động đáng ngờ ngay trong buổi tối cùng ngày và đến rạng sáng 12/9 đã chặn các đường truy cập mà kẻ tấn công sử dụng, đồng thời khắc phục lỗ hổng. Sau quá trình điều tra, Helpfeel xác nhận kẻ tấn công đã truy cập cơ sở dữ liệu Gyazo và lấy được thông tin người dùng.
Các dữ liệu bị lộ có thể bao gồm tên hoặc biệt danh, địa chỉ email, mã băm mật khẩu, ID người dùng, ID thiết bị và ID phiên đăng nhập. Với những tài khoản có liên kết dịch vụ bên ngoài, dữ liệu còn có thể bao gồm token tích hợp với X và địa chỉ email sử dụng cho Google SSO. Ngoài ra, hồ sơ còn có thể chứa thông tin tài khoản, thời điểm đăng ký, lần đăng nhập gần nhất, gói dịch vụ, trạng thái thanh toán và số liệu sử dụng.
Helpfeel khẳng định thông tin thanh toán như số thẻ tín dụng không bị lộ. Công ty cũng lưu ý rằng 23,62 triệu là số bản ghi, trong đó có cả các tài khoản ẩn danh không đăng ký email. Vì vậy, chưa thể coi con số này là số người dùng thực tế bị ảnh hưởng.
Các dữ liệu bị lộ có thể bao gồm tên hoặc biệt danh, địa chỉ email, mã băm mật khẩu, ID người dùng, ID thiết bị và ID phiên đăng nhập. Với những tài khoản có liên kết dịch vụ bên ngoài, dữ liệu còn có thể bao gồm token tích hợp với X và địa chỉ email sử dụng cho Google SSO. Ngoài ra, hồ sơ còn có thể chứa thông tin tài khoản, thời điểm đăng ký, lần đăng nhập gần nhất, gói dịch vụ, trạng thái thanh toán và số liệu sử dụng.
Helpfeel khẳng định thông tin thanh toán như số thẻ tín dụng không bị lộ. Công ty cũng lưu ý rằng 23,62 triệu là số bản ghi, trong đó có cả các tài khoản ẩn danh không đăng ký email. Vì vậy, chưa thể coi con số này là số người dùng thực tế bị ảnh hưởng.
Nửa tỷ bản ghi ảnh mới là phần đáng lo
Bên cạnh thông tin tài khoản, vụ việc còn làm lộ khoảng 490 triệu bản ghi siêu dữ liệu liên quan đến hình ảnh, chủ yếu là những nội dung được đăng ký từ tháng 1/2019 trở về trước.
Siêu dữ liệu không nhất thiết là bản thân bức ảnh. Đây là những thông tin mô tả hoặc liên quan đến ảnh, chẳng hạn ID hình ảnh, địa chỉ IP khi tải ảnh lên, loại trình duyệt hoặc thiết bị sử dụng, tiêu đề ảnh, địa chỉ nguồn và dữ liệu EXIF nếu có.
Đặc biệt, một số ảnh có thể chứa dữ liệu vị trí GPS trong EXIF. Với ảnh chụp bằng điện thoại, thông tin này trong một số trường hợp có thể tiết lộ nơi bức ảnh được tạo ra. Một số dữ liệu còn bao gồm văn bản được hệ thống OCR trích xuất từ ảnh và mã băm của mật khẩu bảo vệ ảnh.
Siêu dữ liệu không nhất thiết là bản thân bức ảnh. Đây là những thông tin mô tả hoặc liên quan đến ảnh, chẳng hạn ID hình ảnh, địa chỉ IP khi tải ảnh lên, loại trình duyệt hoặc thiết bị sử dụng, tiêu đề ảnh, địa chỉ nguồn và dữ liệu EXIF nếu có.
Đặc biệt, một số ảnh có thể chứa dữ liệu vị trí GPS trong EXIF. Với ảnh chụp bằng điện thoại, thông tin này trong một số trường hợp có thể tiết lộ nơi bức ảnh được tạo ra. Một số dữ liệu còn bao gồm văn bản được hệ thống OCR trích xuất từ ảnh và mã băm của mật khẩu bảo vệ ảnh.
Nguồn: cypro
Nguy hiểm hơn, Helpfeel cho biết các bản ghi bị lộ có chứa Image ID, thông tin được sử dụng để tạo đường dẫn đến hình ảnh trên Gyazo. Công ty cảnh báo dữ liệu này có thể cho phép bên thứ ba truy cập và xem một số hình ảnh mà không được phép.
Helpfeel đã tạm thời vô hiệu hóa việc xem một số hình ảnh để hạn chế thiệt hại. Công ty cũng xác nhận kẻ tấn công đã lấy được một danh sách xác định các ảnh riêng tư. Hiện Helpfeel chưa thể loại trừ khả năng một số ảnh riêng tư đã bị bên thứ ba xem, dù cuộc điều tra hiện tại chưa xác nhận việc dữ liệu hình ảnh bị đánh cắp hàng loạt.
Một ảnh chụp màn hình có thể chứa nhiều thông tin hơn bạn nghĩ
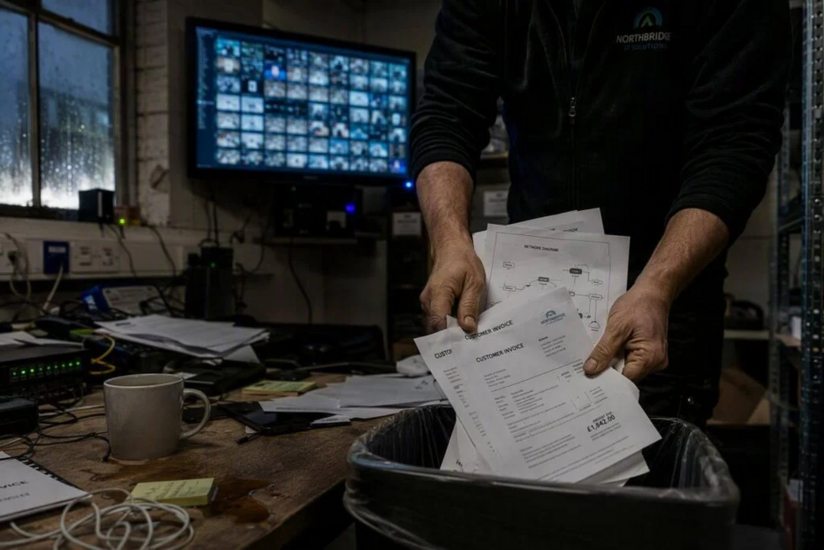
Vụ việc cho thấy một rủi ro thường bị người dùng bỏ qua: ảnh chụp màn hình không đơn thuần là một bức ảnh. Một ảnh chụp màn hình máy tính có thể chứa email, tên người dùng, địa chỉ, mã đơn hàng, thông báo ngân hàng, thông tin công việc hoặc đoạn hội thoại riêng tư. Ảnh chụp bằng điện thoại có thể chứa dữ liệu vị trí trong EXIF. Nếu sử dụng công cụ OCR, nội dung chữ trong ảnh còn có thể được hệ thống tự động nhận diện và lưu thành dữ liệu có thể tìm kiếm.
Vì vậy, khi một dịch vụ chia sẻ ảnh bị xâm nhập, rủi ro không chỉ nằm ở việc “hacker có lấy được ảnh hay không”. Ngay cả khi chưa xác nhận ảnh gốc bị lấy đi, siêu dữ liệu xung quanh ảnh cũng có thể tiết lộ thông tin giúp xác định người dùng, thiết bị, địa điểm hoặc nội dung từng được chia sẻ.
Vì vậy, khi một dịch vụ chia sẻ ảnh bị xâm nhập, rủi ro không chỉ nằm ở việc “hacker có lấy được ảnh hay không”. Ngay cả khi chưa xác nhận ảnh gốc bị lấy đi, siêu dữ liệu xung quanh ảnh cũng có thể tiết lộ thông tin giúp xác định người dùng, thiết bị, địa điểm hoặc nội dung từng được chia sẻ.
Người dùng Gyazo cần làm gì?
Helpfeel yêu cầu toàn bộ người dùng Gyazo thay đổi mật khẩu. Nếu đang sử dụng cùng hoặc mật khẩu tương tự cho những dịch vụ khác, người dùng cũng nên thay đổi mật khẩu tại các dịch vụ đó. Công ty đồng thời khuyến cáo người dùng cảnh giác với email, tin nhắn hoặc các hình thức liên hệ đáng ngờ liên quan đến vụ việc. Đây là khuyến cáo đặc biệt quan trọng bởi dữ liệu bị lộ có chứa địa chỉ email, thông tin tài khoản và một số dữ liệu liên quan đến phiên đăng nhập. Kẻ gian có thể sử dụng những thông tin này để thực hiện các chiến dịch lừa đảo giả danh Gyazo hoặc các dịch vụ khác mà nạn nhân đang sử dụng.
Người dùng cũng nên kiểm tra những tài khoản khác đang sử dụng cùng mật khẩu, đặc biệt nếu đó là mật khẩu cũ hoặc đã được sử dụng trên nhiều dịch vụ. Với những người từng sử dụng Gyazo để lưu ảnh chụp màn hình chứa thông tin nhạy cảm, cần đặc biệt lưu ý các email hoặc tin nhắn bất thường trong thời gian tới. Không nên nhấp vào đường link yêu cầu đăng nhập hoặc cung cấp thông tin chỉ vì nội dung đề cập đến vụ rò rỉ dữ liệu.
Vụ việc tại Gyazo cũng là lời nhắc rằng một bức ảnh tưởng như vô hại có thể chứa rất nhiều dữ liệu về người dùng. Trước khi tải ảnh lên dịch vụ trực tuyến, đặc biệt là ảnh chụp màn hình, giấy tờ, bản đồ, thông tin tài khoản hoặc hình ảnh có dữ liệu vị trí, người dùng nên kiểm tra kỹ nội dung và cân nhắc liệu có thực sự cần lưu trữ trên dịch vụ đó hay không.
Người dùng cũng nên kiểm tra những tài khoản khác đang sử dụng cùng mật khẩu, đặc biệt nếu đó là mật khẩu cũ hoặc đã được sử dụng trên nhiều dịch vụ. Với những người từng sử dụng Gyazo để lưu ảnh chụp màn hình chứa thông tin nhạy cảm, cần đặc biệt lưu ý các email hoặc tin nhắn bất thường trong thời gian tới. Không nên nhấp vào đường link yêu cầu đăng nhập hoặc cung cấp thông tin chỉ vì nội dung đề cập đến vụ rò rỉ dữ liệu.
Vụ việc tại Gyazo cũng là lời nhắc rằng một bức ảnh tưởng như vô hại có thể chứa rất nhiều dữ liệu về người dùng. Trước khi tải ảnh lên dịch vụ trực tuyến, đặc biệt là ảnh chụp màn hình, giấy tờ, bản đồ, thông tin tài khoản hoặc hình ảnh có dữ liệu vị trí, người dùng nên kiểm tra kỹ nội dung và cân nhắc liệu có thực sự cần lưu trữ trên dịch vụ đó hay không.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview