

Duy Linh✔
Writer
Các ứng dụng quản lý camera giám sát tưởng chừng ít được chú ý đang trở thành điểm xâm nhập tiềm năng vào hệ thống mạng doanh nghiệp. Trong một loạt sự cố được ghi nhận, tin tặc đã khai thác phần mềm quản lý camera để giành quyền truy cập từ xa, triển khai các tệp DLL độc hại thông qua thành phần hợp pháp của Windows và duy trì sự hiện diện lâu dài trên các thiết bị bị xâm nhập.

Theo báo cáo của Huntress, những hoạt động này cho thấy các phần mềm giám sát bị bỏ quên hoặc không được quản lý chặt chẽ có thể trở thành mắt xích yếu, tạo điều kiện để kẻ tấn công tiếp cận những mạng lưới doanh nghiệp rộng lớn hơn.
Trong tháng 9 và tháng 10, Huntress ghi nhận một số vụ xâm nhập có liên quan đến CMS.exe, ứng dụng quản lý camera được cài đặt trong thư mục
Tuy nhiên, tệp thực thi này chứa một số chuỗi ký tự đặc biệt, bao gồm
Huntress phát hiện những chuỗi ký tự tương tự cùng tham chiếu tên miền nói trên trong một gói phần mềm CMS có sẵn thông qua trang kvision[.]ai. Mặc dù thông tin đăng ký tên miền cho thấy mối liên hệ với công ty 3R Global của Hàn Quốc, các nhà nghiên cứu nhấn mạnh rằng những điểm tương đồng này chưa đủ để xác lập mối quan hệ chắc chắn giữa các nhà cung cấp. Đồng thời, chúng cũng không chứng minh rằng các nạn nhân đã tải phần mềm từ trang web này.
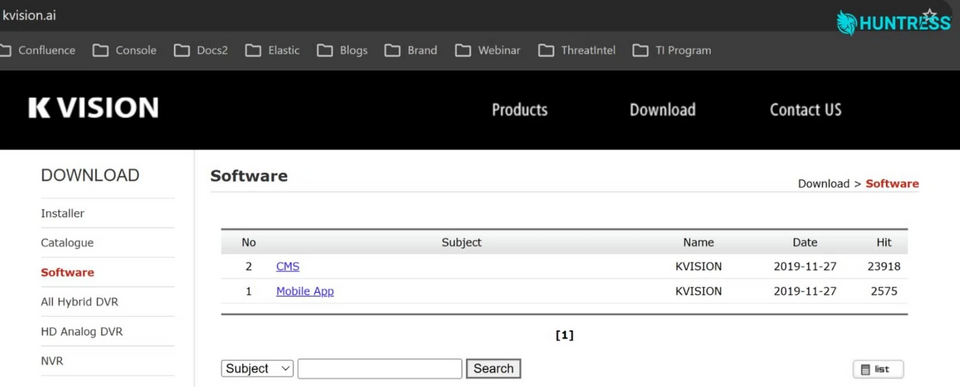
Trang tải xuống phần mềm Kvision[.]ai (Nguồn: Huntress).
Sau khi xâm nhập, kẻ tấn công thả tệp
Các tham số thực thi của tệp này bao gồm địa chỉ IP từ xa, cổng 8000, những tham số cấu hình và giá trị xác thực có chứa tên người dùng
Huntress nhận định sự kết hợp giữa kết nối từ xa và việc thực thi tệp từ một thư mục mà người dùng có quyền ghi là dấu hiệu của hoạt động reverse shell (shell ngược). Cơ chế này cho phép hệ thống bị xâm nhập thiết lập kết nối ngược về phía kẻ tấn công.
Các nhà nghiên cứu xác định tin tặc đã xâm nhập vào ứng dụng trước khi triển khai thêm những payload độc hại khác. Tuy nhiên, do thiếu nhật ký ứng dụng và siêu dữ liệu thực thi, Huntress không thể xác định chính xác phương thức xâm nhập ban đầu.
Điều quan trọng là các giá trị xác thực được cung cấp chỉ mô tả lệnh thực thi đã được quan sát, chứ không xác định cách kẻ tấn công tiếp cận ứng dụng quản lý camera ngay từ đầu.
Trong giai đoạn tiếp theo, kẻ tấn công tập trung vào việc tải các thư viện DLL độc hại. Chúng đặt một bản sao hợp pháp của chương trình Giám sát Kiểm soát Phụ huynh dành cho Windows của Microsoft, có tên
Đây không phải vị trí cài đặt thông thường của chương trình. Thay vào đó, tệp thực thi này thường nằm trong thư mục hệ thống:
Huntress đã xác minh tính hợp pháp của WpcMon.exe thông qua mã băm SHA256. Tuy nhiên, việc sử dụng một tệp thực thi hợp pháp không đồng nghĩa với việc toàn bộ hoạt động của tiến trình đó đều an toàn.
Kẻ tấn công tận dụng WpcMon.exe làm phương tiện tải hai thư viện DLL do chúng kiểm soát, gồm
Trong tất cả các sự cố được điều tra, những thiết bị đầu cuối bị xâm nhập đều liên lạc với cùng một máy chủ điều khiển và kiểm soát (C2) tại địa chỉ

Sơ đồ quy trình tấn công (Nguồn: Huntress).
Kỹ thuật này khai thác cơ chế tải DLL của ứng dụng đáng tin cậy, cho phép mã độc thực thi bên trong một tiến trình hợp pháp. Đây là một dạng DLL hijacking (chiếm quyền thực thi DLL), trong đó kẻ tấn công lợi dụng cách ứng dụng tìm kiếm và nạp các thư viện DLL để đưa mã độc vào hệ thống.
Tài liệu MITRE ATT&CK cũng mô tả hành vi này trong hướng dẫn về kỹ thuật chiếm quyền thực thi DLL. Tài liệu giải thích vì sao việc một tệp thực thi có nguồn gốc hợp pháp không đủ để kết luận rằng tiến trình đang hoạt động là vô hại.
Bên cạnh đó, tin tặc còn thiết lập cơ chế duy trì quyền truy cập lâu dài bằng cách thêm tệp WpcMon.exe đã được di chuyển vào một giá trị thuộc khóa đăng ký Run của người dùng bị ảnh hưởng.
Cấu hình này khiến chương trình tự động chạy mỗi khi người dùng đăng nhập vào hệ thống. Hành vi phù hợp với kỹ thuật duy trì quyền truy cập thông qua khóa Run trong Registry hoặc thư mục Startup được MITRE ATT&CK mô tả.
Huntress ghi nhận chuỗi tiến trình liên kết giữa
Các tổ chức cũng nên giám sát hoạt động của ứng dụng và lưu lượng mạng đi ra bên ngoài, đặc biệt là những kết nối bất thường đến các địa chỉ điều khiển và kiểm soát.
Trong trường hợp có thể triển khai, các biện pháp kiểm soát ứng dụng nên ngăn chặn việc thực thi những tệp EXE và DLL chưa được phê duyệt trong các thư mục mà người dùng có quyền ghi. Đây là cách hạn chế nguy cơ tin tặc lợi dụng những vị trí lưu trữ có quyền truy cập rộng để triển khai mã độc.
Báo cáo điều tra ban đầu của Huntress cũng cung cấp các chỉ báo xâm nhập (IOC), bao gồm mã băm SHA256 của
Các chỉ báo xâm nhập được công bố gồm:
Lưu ý: Địa chỉ IP và tên miền đã được cố ý vô hiệu hóa bằng cách sử dụng ký hiệu
Theo báo cáo của Huntress, những hoạt động này cho thấy các phần mềm giám sát bị bỏ quên hoặc không được quản lý chặt chẽ có thể trở thành mắt xích yếu, tạo điều kiện để kẻ tấn công tiếp cận những mạng lưới doanh nghiệp rộng lớn hơn.
Trong tháng 9 và tháng 10, Huntress ghi nhận một số vụ xâm nhập có liên quan đến CMS.exe, ứng dụng quản lý camera được cài đặt trong thư mục
C:\Program Files (x86)\CMS\. Các nhà điều tra không thể xác định chắc chắn nhà cung cấp phần mềm do tệp CMS.exe thiếu thông tin phiên bản được nhúng bên trong.Tuy nhiên, tệp thực thi này chứa một số chuỗi ký tự đặc biệt, bao gồm
developerslavery, một biến thể được mã hóa của chuỗi này và tham chiếu đến địa chỉ cloudapi.3r-dataware[.]com/sso/.Huntress phát hiện những chuỗi ký tự tương tự cùng tham chiếu tên miền nói trên trong một gói phần mềm CMS có sẵn thông qua trang kvision[.]ai. Mặc dù thông tin đăng ký tên miền cho thấy mối liên hệ với công ty 3R Global của Hàn Quốc, các nhà nghiên cứu nhấn mạnh rằng những điểm tương đồng này chưa đủ để xác lập mối quan hệ chắc chắn giữa các nhà cung cấp. Đồng thời, chúng cũng không chứng minh rằng các nạn nhân đã tải phần mềm từ trang web này.
Trang tải xuống phần mềm Kvision[.]ai (Nguồn: Huntress).
Sau khi xâm nhập, kẻ tấn công thả tệp
rs.win32.exe vào thư mục:C:\Users\<user>\AppData\Roaming\CMS\RemoteSetup\Các tham số thực thi của tệp này bao gồm địa chỉ IP từ xa, cổng 8000, những tham số cấu hình và giá trị xác thực có chứa tên người dùng
admin.Huntress nhận định sự kết hợp giữa kết nối từ xa và việc thực thi tệp từ một thư mục mà người dùng có quyền ghi là dấu hiệu của hoạt động reverse shell (shell ngược). Cơ chế này cho phép hệ thống bị xâm nhập thiết lập kết nối ngược về phía kẻ tấn công.
Các nhà nghiên cứu xác định tin tặc đã xâm nhập vào ứng dụng trước khi triển khai thêm những payload độc hại khác. Tuy nhiên, do thiếu nhật ký ứng dụng và siêu dữ liệu thực thi, Huntress không thể xác định chính xác phương thức xâm nhập ban đầu.
Điều quan trọng là các giá trị xác thực được cung cấp chỉ mô tả lệnh thực thi đã được quan sát, chứ không xác định cách kẻ tấn công tiếp cận ứng dụng quản lý camera ngay từ đầu.
Chiếm quyền điều khiển phần mềm camera bằng kỹ thuật DLL hijacking
Sự khác biệt giữa phương thức xâm nhập ban đầu và những hoạt động độc hại tiếp theo có ý nghĩa quan trọng trong quá trình điều tra. Huntress có thể ghi nhận khá rõ các hành vi sau khi hệ thống bị xâm nhập, nhưng chưa thể làm sáng tỏ hoàn toàn cách thức tin tặc giành quyền truy cập ban đầu.Trong giai đoạn tiếp theo, kẻ tấn công tập trung vào việc tải các thư viện DLL độc hại. Chúng đặt một bản sao hợp pháp của chương trình Giám sát Kiểm soát Phụ huynh dành cho Windows của Microsoft, có tên
WpcMon.exe, vào thư mục:C:\Users\<user>\AppData\Local\Microsoft\WpcMon\Đây không phải vị trí cài đặt thông thường của chương trình. Thay vào đó, tệp thực thi này thường nằm trong thư mục hệ thống:
C:\Windows\System32Huntress đã xác minh tính hợp pháp của WpcMon.exe thông qua mã băm SHA256. Tuy nhiên, việc sử dụng một tệp thực thi hợp pháp không đồng nghĩa với việc toàn bộ hoạt động của tiến trình đó đều an toàn.
Kẻ tấn công tận dụng WpcMon.exe làm phương tiện tải hai thư viện DLL do chúng kiểm soát, gồm
IPHLPAPI.DLL và samcli.dll. Cả hai tệp dường như là những thư viện nén zlib đã bị chỉnh sửa để tích hợp chức năng beaconing (phát tín hiệu liên lạc định kỳ).Trong tất cả các sự cố được điều tra, những thiết bị đầu cuối bị xâm nhập đều liên lạc với cùng một máy chủ điều khiển và kiểm soát (C2) tại địa chỉ
144.172.116[.]37.Sơ đồ quy trình tấn công (Nguồn: Huntress).
Kỹ thuật này khai thác cơ chế tải DLL của ứng dụng đáng tin cậy, cho phép mã độc thực thi bên trong một tiến trình hợp pháp. Đây là một dạng DLL hijacking (chiếm quyền thực thi DLL), trong đó kẻ tấn công lợi dụng cách ứng dụng tìm kiếm và nạp các thư viện DLL để đưa mã độc vào hệ thống.
Tài liệu MITRE ATT&CK cũng mô tả hành vi này trong hướng dẫn về kỹ thuật chiếm quyền thực thi DLL. Tài liệu giải thích vì sao việc một tệp thực thi có nguồn gốc hợp pháp không đủ để kết luận rằng tiến trình đang hoạt động là vô hại.
Bên cạnh đó, tin tặc còn thiết lập cơ chế duy trì quyền truy cập lâu dài bằng cách thêm tệp WpcMon.exe đã được di chuyển vào một giá trị thuộc khóa đăng ký Run của người dùng bị ảnh hưởng.
Cấu hình này khiến chương trình tự động chạy mỗi khi người dùng đăng nhập vào hệ thống. Hành vi phù hợp với kỹ thuật duy trì quyền truy cập thông qua khóa Run trong Registry hoặc thư mục Startup được MITRE ATT&CK mô tả.
Huntress ghi nhận chuỗi tiến trình liên kết giữa
CMS.exe, rs.win32.exe và WpcMon.exe. Khi kết hợp với vị trí bất thường của WpcMon.exe, các thay đổi trong khóa Run và kết nối đến máy chủ C2, chuỗi hoạt động này cung cấp những dấu hiệu cụ thể để phục vụ quá trình điều tra.Các biện pháp bảo vệ và dấu hiệu nhận diện sự cố
Từ những sự cố được ghi nhận, Huntress khuyến nghị các tổ chức cần chủ động kiểm kê những ứng dụng quản lý camera đang được sử dụng trong môi trường doanh nghiệp, đồng thời hạn chế quyền truy cập đối với các phần mềm này.Các tổ chức cũng nên giám sát hoạt động của ứng dụng và lưu lượng mạng đi ra bên ngoài, đặc biệt là những kết nối bất thường đến các địa chỉ điều khiển và kiểm soát.
Trong trường hợp có thể triển khai, các biện pháp kiểm soát ứng dụng nên ngăn chặn việc thực thi những tệp EXE và DLL chưa được phê duyệt trong các thư mục mà người dùng có quyền ghi. Đây là cách hạn chế nguy cơ tin tặc lợi dụng những vị trí lưu trữ có quyền truy cập rộng để triển khai mã độc.
Báo cáo điều tra ban đầu của Huntress cũng cung cấp các chỉ báo xâm nhập (IOC), bao gồm mã băm SHA256 của
rs.win32.exe và hai DLL độc hại. Những dữ liệu này hỗ trợ các tổ chức thực hiện hoạt động tìm kiếm dấu vết trên hệ thống trong quá khứ (retrospective hunting), đồng thời phục vụ quá trình phân loại và xử lý sự cố.Các chỉ báo xâm nhập được công bố gồm:
Chỉ báo | Mô tả |
|---|---|
rs.win32.exe | SHA256: 1fb4af4862643dcab1459872f723f574f1a588855b020916b600df5c20681144 – Tệp được thả vào thư mục AppData của người dùng |
samcli.dll | SHA256: 8f8e88c54a9c56174974711eff99b4beb79536642fcca1902acdc3d4b1fd1035 – DLL độc hại |
IPHLPAPI.DLL | SHA256: 70b2345302264c41504d59e6a63d6d908969740424b42b7373f10b4c8d74c87a – DLL độc hại |
Lưu ý: Địa chỉ IP và tên miền đã được cố ý vô hiệu hóa bằng cách sử dụng ký hiệu
[.] nhằm ngăn chặn việc phân giải tên miền hoặc tạo liên kết siêu văn bản ngoài ý muốn. Việc khôi phục các địa chỉ này chỉ nên được thực hiện trong những nền tảng tình báo mối đe dọa được kiểm soát, chẳng hạn như MISP, VirusTotal hoặc SIEM của tổ chức.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview