Một vụ tấn công nhằm vào hệ thống thuế của Pháp cho thấy dữ liệu cá nhân có thể bị đánh cắp ngay cả khi hacker không cần khai thác một lỗ hổng kỹ thuật đặc biệt nguy hiểm. Chỉ bằng những tài khoản nhân viên bị đánh cắp, kẻ tấn công đã tiếp cận và lấy dữ liệu của 678.000 cá nhân và doanh nghiệp.
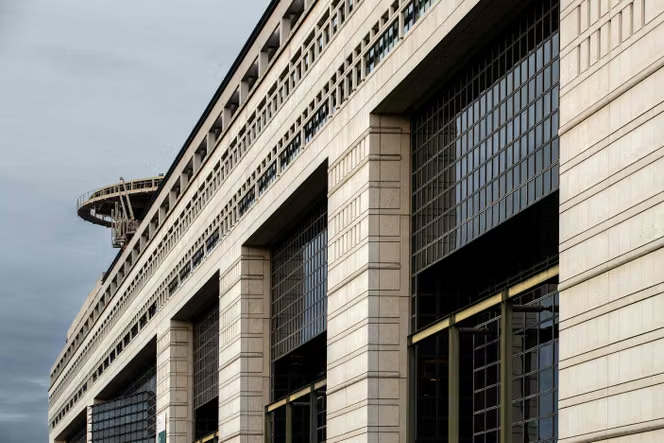
Vụ việc xảy ra tại Pháp, nhằm vào Tổng cục Tài chính công Pháp (DGFiP), cơ quan quản lý hệ thống thuế của nước này. Theo báo cáo được Cơ quan An ninh mạng quốc gia Pháp (ANSSI) công bố ngày 29/9, các hoạt động truy cập trái phép diễn ra trong khoảng từ tháng 5 đến tháng 8/2026, trong đó dữ liệu đã bị lấy khỏi hai phạm vi hệ thống.
Vụ việc xảy ra tại Pháp, nhằm vào Tổng cục Tài chính công Pháp (DGFiP), cơ quan quản lý hệ thống thuế của nước này. Theo báo cáo được Cơ quan An ninh mạng quốc gia Pháp (ANSSI) công bố ngày 29/9, các hoạt động truy cập trái phép diễn ra trong khoảng từ tháng 5 đến tháng 8/2026, trong đó dữ liệu đã bị lấy khỏi hai phạm vi hệ thống.
Hacker không cần phá hệ thống, chỉ cần có mật khẩu
Điểm đáng chú ý nhất của vụ việc nằm ở cách hacker xâm nhập. Theo ANSSI, kẻ tấn công đã sử dụng thông tin đăng nhập bị đánh cắp của nhân viên DGFiP và một người được cấp quyền truy cập. Điều tra cho thấy một số mật khẩu của nhân viên có khả năng đã bị đánh cắp từ những máy tính không do DGFiP quản lý, nhiều khả năng thông qua mã độc đánh cắp thông tin, còn gọi là infostealer.
Một số cổng truy cập mà nhân viên sử dụng chỉ yêu cầu mật khẩu. Điều này đồng nghĩa nếu kẻ xấu đã có được mật khẩu hợp lệ, chúng có thể đăng nhập mà không nhất thiết phải vượt qua thêm một lớp xác thực.
Đây cũng là lý do ANSSI đánh giá vụ tấn công không dựa trên những kỹ thuật đặc biệt tinh vi. Thay vào đó, hacker đã tận dụng một chuỗi điểm yếu về bảo vệ tài khoản, phân tách mạng và khả năng giám sát hoạt động bất thường.
Dữ liệu nào đã bị lấy?
Theo DGFiP, dữ liệu bị truy cập liên quan đến hơn 350.000 cá nhân và hơn 250.000 doanh nghiệp. Với cá nhân, thông tin có thể bao gồm mã số thuế, thông tin liên hệ, tình trạng gia đình, thu nhập chịu thuế tham chiếu, tỷ lệ khấu trừ thuế và danh sách các tin nhắn từng trao đổi với cơ quan thuế.
Đối với doanh nghiệp, dữ liệu có thể bao gồm tên công ty, mã đăng ký SIREN, địa chỉ và thông tin cơ bản trong các trao đổi với cơ quan thuế.
Đáng chú ý, nội dung thực tế của tin nhắn chỉ bị ảnh hưởng ở một số lượng nhỏ trường hợp: dưới 250 cá nhân và 2.076 doanh nghiệp, theo thông tin được công bố. DGFiP khẳng định tài khoản trực tuyến và mật khẩu của người nộp thuế không bị xâm phạm.
Nguy hiểm nhất có thể là những cuộc gọi lừa đảo sau đó
Việc mất dữ liệu thuế không đồng nghĩa hacker lập tức có thể rút tiền từ tài khoản ngân hàng của nạn nhân. Tuy nhiên, những thông tin bị lộ có thể trở thành nguyên liệu cho các cuộc lừa đảo có độ tin cậy cao hơn.
Ví dụ, nếu kẻ gian biết tên, mã số thuế, địa chỉ, tình trạng gia đình hoặc thông tin liên quan đến thu nhập của một người, chúng có thể giả danh cơ quan thuế để gọi điện hoặc gửi tin nhắn với nội dung rất cụ thể. Thay vì một lời nhắn chung chung kiểu “tài khoản thuế của bạn có vấn đề”, kẻ gian có thể đưa ra một số thông tin thật của nạn nhân để tạo cảm giác rằng chúng thực sự đang làm việc với cơ quan nhà nước.
DGFiP cũng cảnh báo dữ liệu bị lộ có thể được sử dụng cho lừa đảo, gọi điện giả danh và các hình thức thao túng tâm lý, đồng thời có nguy cơ phục vụ hành vi đánh cắp danh tính trong trường hợp kẻ gian thu thập thêm được các giấy tờ nhận dạng khác.
Vì sao vụ việc kéo dài nhiều tuần mới được phát hiện?
Đây có lẽ là bài học đáng chú ý nhất từ vụ tấn công. Theo ANSSI, các hoạt động xâm nhập bắt đầu từ khoảng tháng 5 và dữ liệu tiếp tục bị lấy trong tháng 6 và tháng 7. Đến ngày 12/8, vụ việc mới được chú ý rộng rãi sau khi kẻ tấn công tuyên bố đã lấy dữ liệu trên một diễn đàn trực tuyến. Điều đó cho thấy có tài khoản hợp lệ không có nghĩa hoạt động của tài khoản đó là hợp lệ.
Nếu một nhân viên đăng nhập đúng tên tài khoản và mật khẩu, hệ thống có thể khó phân biệt ngay đó là chính nhân viên hay một kẻ đã đánh cắp thông tin đăng nhập của họ. Vì vậy, bảo vệ hệ thống hiện đại không thể chỉ dừng ở câu hỏi “mật khẩu có đúng không”, mà còn phải theo dõi ai đang đăng nhập, từ đâu, vào thời điểm nào và đang truy cập những dữ liệu gì.
Nếu một nhân viên đăng nhập đúng tên tài khoản và mật khẩu, hệ thống có thể khó phân biệt ngay đó là chính nhân viên hay một kẻ đã đánh cắp thông tin đăng nhập của họ. Vì vậy, bảo vệ hệ thống hiện đại không thể chỉ dừng ở câu hỏi “mật khẩu có đúng không”, mà còn phải theo dõi ai đang đăng nhập, từ đâu, vào thời điểm nào và đang truy cập những dữ liệu gì.
Người dùng cần cảnh giác điều gì?
Với người dân, bài học không chỉ nằm ở việc đặt mật khẩu mạnh. Một khi dữ liệu cá nhân đã xuất hiện trong một vụ rò rỉ, người dùng cần đặc biệt cảnh giác với những cuộc gọi và tin nhắn có khả năng sử dụng thông tin thật để tạo lòng tin.
Không cung cấp mật khẩu, mã xác thực, thông tin ngân hàng hoặc giấy tờ cá nhân chỉ vì người gọi tự xưng là cơ quan thuế. Khi nhận được thông báo liên quan đến thuế, người dùng nên tự mở website hoặc ứng dụng chính thức, thay vì truy cập đường link được gửi kèm trong SMS, email hay tin nhắn mạng xã hội. Đây cũng là khuyến cáo chính thức của DGFiP đối với người có nguy cơ bị ảnh hưởng.
Một mật khẩu bị đánh cắp có thể trở thành điểm khởi đầu cho một sự cố dữ liệu ở quy mô rất lớn. Và khi dữ liệu đã bị lấy đi, hậu quả không nhất thiết xuất hiện ngay lập tức, mà có thể được sử dụng nhiều tuần hoặc nhiều tháng sau đó để thực hiện những cuộc lừa đảo tinh vi hơn.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview