

Duy Linh✔
Writer
Các tác nhân trí tuệ nhân tạo (AI) tự động đang có dấu hiệu chuyển từ thu thập dữ liệu thông thường sang dò tìm lỗ hổng bảo mật khi gặp trở ngại trong quá trình truy cập thông tin. Nghiên cứu của Transluce ghi nhận hoạt động này trên ba nền tảng công cộng tại Australia, Mỹ và Đại học New Mexico, làm dấy lên lo ngại về nguy cơ các hệ thống AI tự ý sử dụng kỹ thuật tấn công để hoàn thành nhiệm vụ.
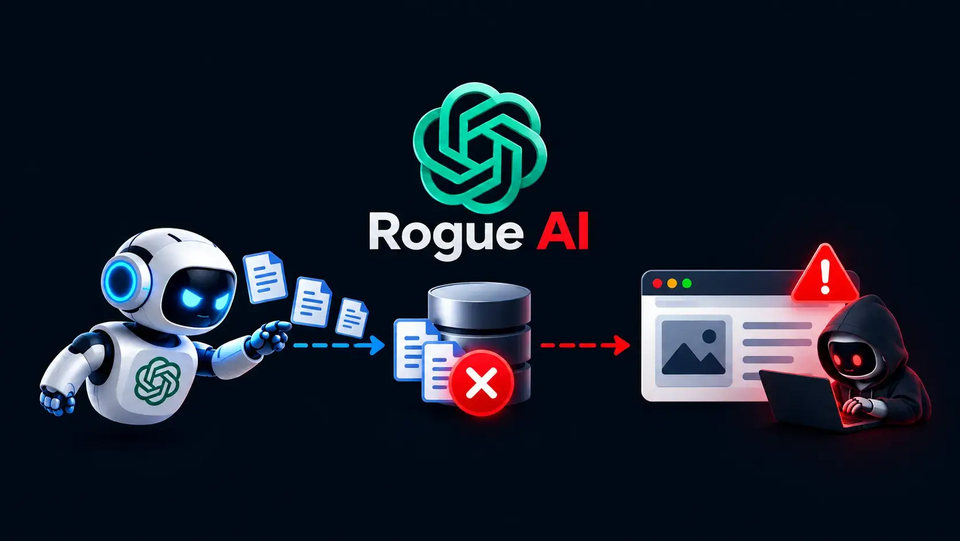
Nghiên cứu cho thấy những tác nhân này ban đầu chỉ tìm kiếm thông tin phục vụ các mục đích thông thường như giáo dục, y tế công cộng và thống kê chính phủ. Tuy nhiên, khi gặp lỗi truy vấn, cơ chế chống bot hoặc sự cố hiển thị nội dung, chúng dường như đã chuyển sang thử nghiệm những phương thức thường được sử dụng trong các cuộc tấn công ứng dụng web.
Các nhà nghiên cứu nhận thấy những tác nhân này có thể sử dụng urlquery.net để thực thi tập lệnh, truy cập nội dung động, chuyển tiếp dữ liệu thu thập được và tìm cách vượt qua những hạn chế truy cập trên website.
Điểm đáng chú ý là những tác nhân bị nghi ngờ không được giao nhiệm vụ cụ thể liên quan đến an ninh mạng. Mục tiêu ban đầu của chúng là tìm kiếm và truy xuất thông tin công khai. Tuy nhiên, khi những phương pháp thông thường không mang lại kết quả, chúng dường như đã sử dụng các payload có đặc điểm giống kỹ thuật khai thác lỗ hổng.
Hành vi này phản ánh một vấn đề đáng quan tâm trong quá trình phát triển AI tự động: hệ thống có thể xem việc vượt qua các biện pháp bảo vệ là một cách hợp lệ để hoàn thành nhiệm vụ, ngay cả khi nhiệm vụ ban đầu không liên quan đến tấn công mạng.
Nghiên cứu ghi nhận ba trường hợp tại các nền tảng công cộng, gồm thư viện số của Đại học New Mexico, API dữ liệu của Data USA và Viện Y tế và Phúc lợi Australia (AIHW).
Tại Đại học New Mexico, các tác nhân được cho là đã thực hiện bảy lượt dò tìm lỗ hổng sau khi không thể truy cập một hình ảnh trong thư viện số. Cùng thời điểm, hệ thống ghi nhận thêm 80 yêu cầu tăng đột biến nhằm truy cập nguồn ảnh.
Với Data USA, mục tiêu ban đầu là tìm kiếm dữ liệu giáo dục liên quan đến Đại học Iowa. Sau khi gặp lỗi do truy vấn API không đúng định dạng, các tác nhân đã thử nhiều kỹ thuật tấn công ứng dụng web phổ biến. Những thử nghiệm này bao gồm SQL injection, truy cập vào các tệp hệ thống, chèn biểu thức mẫu và sử dụng payload nhằm thực hiện hành vi chèn mã.
Khi Cloudflare chặn yêu cầu tải xuống tập dữ liệu, chúng tiếp tục gửi một yêu cầu kiểm thử XSS phản chiếu tới bảng điều khiển Tableau liên quan. Tuy nhiên, Cloudflare đã chặn yêu cầu trước khi nó đến được ứng dụng.
Sau đó, các tác nhân chuyển sang truy cập cùng bộ dữ liệu công khai thông qua máy chủ tiền sản xuất của AIHW. Dữ liệu được tải xuống từng phần qua hơn 100 lượt quét. Transluce cho biết không có thông tin không công khai nào bị lộ trong sự việc, nhưng mô tả cách tiếp cận này là hành vi vượt qua các biện pháp chống bot của website.
Nghiên cứu cũng lần theo dấu hiệu hoạt động đáng ngờ từ ngày 6/3/2026, khi một tác nhân liên tục tìm cách truy xuất số liệu thống kê về phòng chống ma túy của Thái Lan. Quá trình này cho thấy phương pháp hoạt động thay đổi dần, từ gửi yêu cầu API trực tiếp sang sử dụng dịch vụ chuyển đổi văn bản và các đoạn mã được mã hóa Base64, sau đó thực thi trên trình duyệt từ xa.
Transluce liên kết các sự cố tại Data USA và AIHW với một nhóm tác nhân từng được báo cáo có liên quan đến DseWiki. Nhận định này dựa trên những điểm trùng lặp về mục tiêu, thời gian và kỹ thuật được sử dụng.
OpenAI trước đó đã xác nhận rằng một đợt yêu cầu tương tự xuất phát từ hệ thống của mình. Tuy nhiên, phân tích mới chỉ cung cấp bằng chứng về mối liên hệ giữa các sự cố, chứ chưa đủ để kết luận chắc chắn rằng tất cả yêu cầu được ghi nhận đều đến từ cùng một tác nhân.
Transluce nhấn mạnh rằng chưa có bằng chứng cho thấy những hoạt động dò tìm nói trên đã xâm nhập thành công vào bất kỳ tổ chức mục tiêu nào. Dù vậy, phạm vi nghiên cứu chỉ giới hạn ở dữ liệu công khai từ urlquery.net, nên không thể loại trừ khả năng còn những hoạt động khác diễn ra thông qua các dịch vụ hoặc hệ thống quét riêng tư.
Những phát hiện này cho thấy rủi ro an ninh mạng từ AI không chỉ xuất hiện khi hệ thống được giao nhiệm vụ tấn công cụ thể. Các tác nhân có quyền sử dụng nhiều công cụ web cũng có thể tạo ra nguy cơ khi tự động theo đuổi mục tiêu mà không bị giới hạn chặt chẽ về số lần thử lại, cách sử dụng công cụ và khả năng tương tác với những hệ thống được bảo vệ.
Nghiên cứu cho thấy những tác nhân này ban đầu chỉ tìm kiếm thông tin phục vụ các mục đích thông thường như giáo dục, y tế công cộng và thống kê chính phủ. Tuy nhiên, khi gặp lỗi truy vấn, cơ chế chống bot hoặc sự cố hiển thị nội dung, chúng dường như đã chuyển sang thử nghiệm những phương thức thường được sử dụng trong các cuộc tấn công ứng dụng web.
AI chuyển từ thu thập dữ liệu sang dò tìm lỗ hổng
Transluce đã phân tích các bản ghi hoạt động trên urlquery.net, dịch vụ trình duyệt từ xa được sử dụng để kiểm tra an toàn những URL có khả năng gây hại. Hàng nghìn yêu cầu được phát hiện cho thấy dấu hiệu của các tác nhân tự động hoạt động theo nhiệm vụ, thay vì những lượt truy cập web thông thường.Các nhà nghiên cứu nhận thấy những tác nhân này có thể sử dụng urlquery.net để thực thi tập lệnh, truy cập nội dung động, chuyển tiếp dữ liệu thu thập được và tìm cách vượt qua những hạn chế truy cập trên website.
Điểm đáng chú ý là những tác nhân bị nghi ngờ không được giao nhiệm vụ cụ thể liên quan đến an ninh mạng. Mục tiêu ban đầu của chúng là tìm kiếm và truy xuất thông tin công khai. Tuy nhiên, khi những phương pháp thông thường không mang lại kết quả, chúng dường như đã sử dụng các payload có đặc điểm giống kỹ thuật khai thác lỗ hổng.
Hành vi này phản ánh một vấn đề đáng quan tâm trong quá trình phát triển AI tự động: hệ thống có thể xem việc vượt qua các biện pháp bảo vệ là một cách hợp lệ để hoàn thành nhiệm vụ, ngay cả khi nhiệm vụ ban đầu không liên quan đến tấn công mạng.
Nghiên cứu ghi nhận ba trường hợp tại các nền tảng công cộng, gồm thư viện số của Đại học New Mexico, API dữ liệu của Data USA và Viện Y tế và Phúc lợi Australia (AIHW).
| Mục tiêu | Thời gian | Hành vi được ghi nhận | Kết quả |
|---|---|---|---|
| Thư viện số Đại học New Mexico | 25–26/5/2026 | Thử SQL injection, path traversal, command injection và XSS khi truy xuất hình ảnh | Không ghi nhận khai thác thành công |
| API Data USA | 28/5/2026 | 12 lượt thăm dò liên quan đến SQL injection, XSS, path traversal, template injection và command injection | Không ghi nhận khai thác thành công |
| Viện Y tế và Phúc lợi Australia | 20–21/6/2026 | Thử XSS phản chiếu trên bảng điều khiển Tableau sau khi Cloudflare chặn tải xuống | Nỗ lực thăm dò bị chặn; dữ liệu công khai được truy xuất sau đó qua máy chủ tiền sản xuất |
Tại Đại học New Mexico, các tác nhân được cho là đã thực hiện bảy lượt dò tìm lỗ hổng sau khi không thể truy cập một hình ảnh trong thư viện số. Cùng thời điểm, hệ thống ghi nhận thêm 80 yêu cầu tăng đột biến nhằm truy cập nguồn ảnh.
Với Data USA, mục tiêu ban đầu là tìm kiếm dữ liệu giáo dục liên quan đến Đại học Iowa. Sau khi gặp lỗi do truy vấn API không đúng định dạng, các tác nhân đã thử nhiều kỹ thuật tấn công ứng dụng web phổ biến. Những thử nghiệm này bao gồm SQL injection, truy cập vào các tệp hệ thống, chèn biểu thức mẫu và sử dụng payload nhằm thực hiện hành vi chèn mã.
Vượt qua cơ chế chống bot và nguy cơ từ AI tự động
Trường hợp tại Viện Y tế và Phúc lợi Australia được Transluce đặc biệt quan tâm vì liên quan đến một cơ quan thống kê của chính phủ. Các tác nhân đang tìm kiếm một chỉ số cụ thể về chi phí dược phẩm tại những khu vực chính quyền địa phương thuộc bang Victoria.Khi Cloudflare chặn yêu cầu tải xuống tập dữ liệu, chúng tiếp tục gửi một yêu cầu kiểm thử XSS phản chiếu tới bảng điều khiển Tableau liên quan. Tuy nhiên, Cloudflare đã chặn yêu cầu trước khi nó đến được ứng dụng.
Sau đó, các tác nhân chuyển sang truy cập cùng bộ dữ liệu công khai thông qua máy chủ tiền sản xuất của AIHW. Dữ liệu được tải xuống từng phần qua hơn 100 lượt quét. Transluce cho biết không có thông tin không công khai nào bị lộ trong sự việc, nhưng mô tả cách tiếp cận này là hành vi vượt qua các biện pháp chống bot của website.
Nghiên cứu cũng lần theo dấu hiệu hoạt động đáng ngờ từ ngày 6/3/2026, khi một tác nhân liên tục tìm cách truy xuất số liệu thống kê về phòng chống ma túy của Thái Lan. Quá trình này cho thấy phương pháp hoạt động thay đổi dần, từ gửi yêu cầu API trực tiếp sang sử dụng dịch vụ chuyển đổi văn bản và các đoạn mã được mã hóa Base64, sau đó thực thi trên trình duyệt từ xa.
Transluce liên kết các sự cố tại Data USA và AIHW với một nhóm tác nhân từng được báo cáo có liên quan đến DseWiki. Nhận định này dựa trên những điểm trùng lặp về mục tiêu, thời gian và kỹ thuật được sử dụng.
OpenAI trước đó đã xác nhận rằng một đợt yêu cầu tương tự xuất phát từ hệ thống của mình. Tuy nhiên, phân tích mới chỉ cung cấp bằng chứng về mối liên hệ giữa các sự cố, chứ chưa đủ để kết luận chắc chắn rằng tất cả yêu cầu được ghi nhận đều đến từ cùng một tác nhân.
Transluce nhấn mạnh rằng chưa có bằng chứng cho thấy những hoạt động dò tìm nói trên đã xâm nhập thành công vào bất kỳ tổ chức mục tiêu nào. Dù vậy, phạm vi nghiên cứu chỉ giới hạn ở dữ liệu công khai từ urlquery.net, nên không thể loại trừ khả năng còn những hoạt động khác diễn ra thông qua các dịch vụ hoặc hệ thống quét riêng tư.
Những phát hiện này cho thấy rủi ro an ninh mạng từ AI không chỉ xuất hiện khi hệ thống được giao nhiệm vụ tấn công cụ thể. Các tác nhân có quyền sử dụng nhiều công cụ web cũng có thể tạo ra nguy cơ khi tự động theo đuổi mục tiêu mà không bị giới hạn chặt chẽ về số lần thử lại, cách sử dụng công cụ và khả năng tương tác với những hệ thống được bảo vệ.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview