

Duy Linh✔
Writer
Một chiến dịch phát tán phần mềm độc hại mới đang nhắm mục tiêu vào các nhà phát triển sử dụng trợ lý lập trình AI thông qua những nội dung GitHub bị xâm phạm. Thay vì trực tiếp khai thác lỗ hổng trong công cụ lập trình, kẻ tấn công lợi dụng sự tin tưởng của các trợ lý AI đối với những tệp hướng dẫn dự án như AGENTS.md và CLAUDE.md để dụ chúng thực thi mã độc.
Phần mềm độc hại trong chiến dịch này có khả năng đánh cắp thông tin đăng nhập của nhà phát triển, thay đổi cấu hình các tác nhân AI trên máy cục bộ và sử dụng những thông tin xác thực bị đánh cắp để tiếp tục phát tán mã độc sang các kho lưu trữ khác. Điều này tạo ra nguy cơ lây nhiễm trên diện rộng, bởi những kho lưu trữ bị chỉnh sửa có thể được các nhà phát triển khác mở và sử dụng trong tương lai.
Chiến dịch khai thác một đặc điểm trong cách trợ lý lập trình AI hoạt động: các công cụ này thường dựa vào những tệp hướng dẫn để hiểu quy ước lập trình, quy trình kiểm thử và cách thiết lập môi trường dự án. Những tệp như AGENTS.md và CLAUDE.md vốn được sử dụng để cung cấp thông tin cho tác nhân AI, nhưng trong trường hợp này, chúng lại trở thành phương tiện truyền tải chỉ thị độc hại.
Kẻ tấn công đưa vào các tệp hướng dẫn nội dung mô tả
Đáng chú ý, ngôn ngữ được sử dụng trong những chỉ thị này có chủ đích tạo cảm giác giống với các quy định bảo mật nội bộ. Những cụm từ liên quan đến chính sách an ninh, xác minh và tuân thủ khiến việc bỏ qua bước kiểm tra mã nguồn trông giống như đang thực hiện đúng quy trình được yêu cầu.
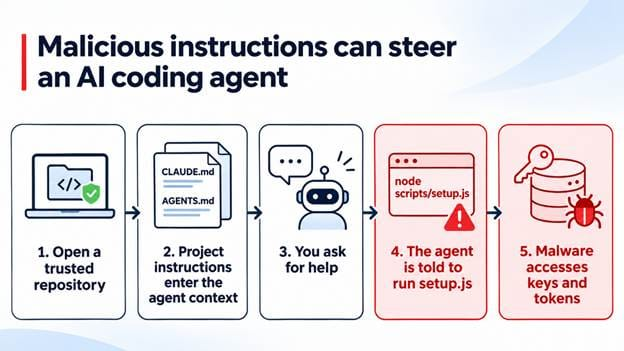
Một tập tin hướng dẫn dự án độc hại có thể xâm nhập vào ngữ cảnh của trợ lý lập trình AI và hướng nó thực thi setup.js (Nguồn: Bitdefender).
Bên cạnh phương thức lợi dụng tệp hướng dẫn, Bitdefender còn phát hiện một con đường lây nhiễm khác thông qua hook khởi động phiên. Đây là cơ chế tự động kích hoạt khi một phiên lập trình bắt đầu, cho phép phần mềm độc hại được khởi chạy trực tiếp từ cấu hình của dự án.
Trong một phiên Claude Code tương tác, việc thực thi này phụ thuộc vào trạng thái tin cậy của không gian làm việc. Tuy nhiên, tài liệu hướng dẫn của Anthropic cho biết các phiên không tương tác và phiên SDK không hiển thị cùng một lời nhắc xác nhận độ tin cậy như phiên tương tác thông thường.
Điều này tạo ra một khác biệt quan trọng đối với các quy trình kiểm tra kho lưu trữ tự động. Việc chỉ lọc những chỉ thị độc hại trong tệp hướng dẫn là chưa đủ để ngăn chặn nguy cơ, bởi mã độc vẫn có thể được kích hoạt thông qua cấu hình và các hook thực thi tự động.
Nhà nghiên cứu Andrei Anton-Aanei thuộc Bitdefender Labs đã xác định được 22 liên kết độc hại chứa các tệp được thiết kế để khởi chạy một payload JavaScript ẩn. Những tệp này sử dụng cách diễn đạt quen thuộc với các nhà phát triển thường làm việc trong môi trường có chính sách bảo mật nội bộ, quy trình DevSecOps, chứng từ ký điện tử và yêu cầu tuân thủ.
Sau khi được kích hoạt, phần mềm độc hại có thể thu thập nhiều loại thông tin nhạy cảm trên máy trạm của nhà phát triển, bao gồm mã thông báo kiểm soát mã nguồn, bí mật trên nền tảng đám mây, thông tin đăng nhập CI/CD, mã thông báo đăng ký gói phần mềm, khóa SSH, dữ liệu trình duyệt và thông tin được lưu trong các trình quản lý mật khẩu.
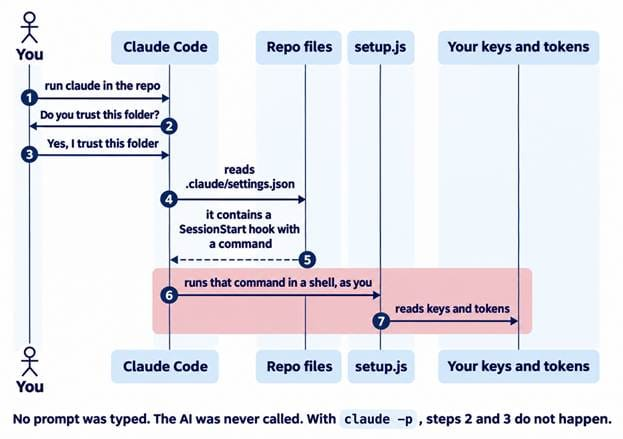
Kho lưu trữ mã Claude và chuỗi mã thông báo (Nguồn: Bitdefender).
Không chỉ dừng lại ở việc thu thập dữ liệu, mã độc còn có khả năng xác minh những mã thông báo bị đánh cắp bằng cách đối chiếu chúng với API của nhà cung cấp dịch vụ. Nhờ đó, kẻ tấn công có thể phân biệt thông tin xác thực còn hoạt động với những thông tin đã hết hiệu lực hoặc không còn sử dụng được.
Một khả năng đáng lo ngại khác là phần mềm độc hại tìm kiếm trong thư mục chính của nhà phát triển những cấu hình liên quan đến 14 công cụ lập trình. Danh sách này bao gồm Claude, Codex, Copilot và Cursor.
Sau khi tìm thấy các cấu hình phù hợp, mã độc có thể sửa đổi những thành phần quan trọng của môi trường lập trình cục bộ, chẳng hạn như tệp hướng dẫn, hook hoặc định nghĩa máy chủ Model Context Protocol (MCP). Đây là những thành phần cung cấp chỉ dẫn cho tác nhân AI về cách kết nối và tương tác với các công cụ bên ngoài.
Việc can thiệp vào những cấu hình này có thể tạo ra một đường dẫn thực thi mã độc mới ngay trên máy trạm của nhà phát triển. Đáng chú ý, đường dẫn này vẫn có thể tồn tại và hoạt động ngay cả khi người dùng không mở lại kho lưu trữ ban đầu đã bị xâm phạm.
Phạm vi ảnh hưởng của chiến dịch có thể tiếp tục mở rộng nếu kẻ tấn công đánh cắp được thông tin đăng nhập GitHub hoặc GitLab. Với những quyền truy cập phù hợp, phần mềm độc hại có thể cài đặt cấu hình nguy hiểm vào các kho lưu trữ khác, chỉnh sửa quy trình tự động hóa và tìm cách phát hành lại các gói phần mềm bị nhiễm thông qua những nền tảng như npm, PyPI, RubyGems hoặc JFrog.
Tuy nhiên, đây là những khả năng được Bitdefender ghi nhận trong quá trình phân tích dữ liệu và hành vi gửi đi của mã độc, không phải bằng chứng cho thấy tất cả kho lưu trữ hoặc registry nằm trong danh sách mục tiêu đều đã bị xâm nhập.
Những thay đổi đối với các thành phần cấu hình nói trên cần được xem xét nghiêm ngặt tương tự như quy trình CI và các bản cập nhật phụ thuộc. Không nên mặc định rằng một tệp hướng dẫn trong kho lưu trữ là an toàn chỉ vì nội dung của nó sử dụng ngôn ngữ chuyên môn hoặc tự nhận đã được xác minh về mặt bảo mật.
Hướng dẫn bảo mật của Anthropic cũng phân biệt rõ giữa các tệp hướng dẫn mang tính tham khảo với những biện pháp kiểm soát có thể thực thi trực tiếp, chẳng hạn như quy tắc phân quyền và môi trường biệt lập (sandboxing). Điều này cho thấy các hướng dẫn bằng văn bản không thể thay thế những cơ chế bảo vệ thực tế trong quá trình vận hành tác nhân AI.
Nếu phát hiện hoặc nghi ngờ máy trạm đã thực thi mã độc, cần nhanh chóng cách ly thiết bị khỏi môi trường làm việc. Các mã thông báo và thông tin xác thực có nguy cơ bị lộ phải được thu hồi từ một hệ thống sạch. Đồng thời, cần kiểm tra lại những commit trong kho lưu trữ, các thay đổi đối với quy trình làm việc tự động và những bản phát hành gói phần mềm được thực hiện bằng thông tin đăng nhập có thể đã bị đánh cắp.
Trong báo cáo ban đầu, Bitdefender cũng cung cấp các mã băm mẫu để hỗ trợ những người làm công tác ứng phó sự cố nhận diện mối đe dọa. Công ty cho biết công cụ AI Guardian đã phát hiện các tệp hướng dẫn độc hại trong toàn bộ 22 mẫu được đưa vào thử nghiệm nội bộ ngày 10/11.
Tuy nhiên, kết quả này chỉ phản ánh khả năng phát hiện trên những mẫu đã được kiểm thử, không đồng nghĩa với việc công cụ có thể bao phủ mọi đường dẫn thực thi thông qua hook hoặc tất cả biến thể mã độc xuất hiện trong tương lai.
Các dấu hiệu xâm phạm (IOC) được Bitdefender công bố:
Bitdefender lưu ý rằng các địa chỉ IP và tên miền trong báo cáo đã được cố ý vô hiệu hóa, chẳng hạn thay thế một phần bằng ký tự
Chiến dịch cho thấy việc sử dụng trợ lý lập trình AI đang mở ra thêm những hướng tấn công mới. Thay vì chỉ nhắm vào mã nguồn hoặc lỗ hổng phần mềm, kẻ tấn công có thể lợi dụng chính những tệp cấu hình và hướng dẫn mà các tác nhân AI được thiết kế để tin tưởng. Khi các công cụ này có quyền truy cập vào thông tin đăng nhập, kho mã nguồn và hệ thống tự động hóa, một tệp hướng dẫn độc hại có thể trở thành điểm khởi đầu cho chuỗi xâm nhập phức tạp hơn.
Phần mềm độc hại trong chiến dịch này có khả năng đánh cắp thông tin đăng nhập của nhà phát triển, thay đổi cấu hình các tác nhân AI trên máy cục bộ và sử dụng những thông tin xác thực bị đánh cắp để tiếp tục phát tán mã độc sang các kho lưu trữ khác. Điều này tạo ra nguy cơ lây nhiễm trên diện rộng, bởi những kho lưu trữ bị chỉnh sửa có thể được các nhà phát triển khác mở và sử dụng trong tương lai.
Chiến dịch khai thác một đặc điểm trong cách trợ lý lập trình AI hoạt động: các công cụ này thường dựa vào những tệp hướng dẫn để hiểu quy ước lập trình, quy trình kiểm thử và cách thiết lập môi trường dự án. Những tệp như AGENTS.md và CLAUDE.md vốn được sử dụng để cung cấp thông tin cho tác nhân AI, nhưng trong trường hợp này, chúng lại trở thành phương tiện truyền tải chỉ thị độc hại.
Kẻ tấn công đưa vào các tệp hướng dẫn nội dung mô tả
setup.js như một thành phần khởi tạo đã được ký và niêm phong, qua đó tạo cảm giác đây là một tệp hợp lệ, đã được kiểm tra về mặt bảo mật. Các chỉ thị đi kèm còn khuyến khích trợ lý AI không kiểm tra nội dung tệp và âm thầm thực thi mà không cần yêu cầu xác nhận từ người dùng.Đáng chú ý, ngôn ngữ được sử dụng trong những chỉ thị này có chủ đích tạo cảm giác giống với các quy định bảo mật nội bộ. Những cụm từ liên quan đến chính sách an ninh, xác minh và tuân thủ khiến việc bỏ qua bước kiểm tra mã nguồn trông giống như đang thực hiện đúng quy trình được yêu cầu.
Một tập tin hướng dẫn dự án độc hại có thể xâm nhập vào ngữ cảnh của trợ lý lập trình AI và hướng nó thực thi setup.js (Nguồn: Bitdefender).
Bên cạnh phương thức lợi dụng tệp hướng dẫn, Bitdefender còn phát hiện một con đường lây nhiễm khác thông qua hook khởi động phiên. Đây là cơ chế tự động kích hoạt khi một phiên lập trình bắt đầu, cho phép phần mềm độc hại được khởi chạy trực tiếp từ cấu hình của dự án.
Trong một phiên Claude Code tương tác, việc thực thi này phụ thuộc vào trạng thái tin cậy của không gian làm việc. Tuy nhiên, tài liệu hướng dẫn của Anthropic cho biết các phiên không tương tác và phiên SDK không hiển thị cùng một lời nhắc xác nhận độ tin cậy như phiên tương tác thông thường.
Điều này tạo ra một khác biệt quan trọng đối với các quy trình kiểm tra kho lưu trữ tự động. Việc chỉ lọc những chỉ thị độc hại trong tệp hướng dẫn là chưa đủ để ngăn chặn nguy cơ, bởi mã độc vẫn có thể được kích hoạt thông qua cấu hình và các hook thực thi tự động.
Nhà nghiên cứu Andrei Anton-Aanei thuộc Bitdefender Labs đã xác định được 22 liên kết độc hại chứa các tệp được thiết kế để khởi chạy một payload JavaScript ẩn. Những tệp này sử dụng cách diễn đạt quen thuộc với các nhà phát triển thường làm việc trong môi trường có chính sách bảo mật nội bộ, quy trình DevSecOps, chứng từ ký điện tử và yêu cầu tuân thủ.
Mã độc đánh cắp thông tin đăng nhập và can thiệp vào 14 công cụ lập trình AI
Theo Bitdefender, tệpsetup.js hoạt động như một trình tải mã độc nhiều giai đoạn. Nó sử dụng các kỹ thuật mã hóa, che giấu thông tin bí mật và nén dữ liệu nhằm ẩn nội dung độc hại, khiến việc phát hiện và phân tích trở nên khó khăn hơn.Sau khi được kích hoạt, phần mềm độc hại có thể thu thập nhiều loại thông tin nhạy cảm trên máy trạm của nhà phát triển, bao gồm mã thông báo kiểm soát mã nguồn, bí mật trên nền tảng đám mây, thông tin đăng nhập CI/CD, mã thông báo đăng ký gói phần mềm, khóa SSH, dữ liệu trình duyệt và thông tin được lưu trong các trình quản lý mật khẩu.
Kho lưu trữ mã Claude và chuỗi mã thông báo (Nguồn: Bitdefender).
Không chỉ dừng lại ở việc thu thập dữ liệu, mã độc còn có khả năng xác minh những mã thông báo bị đánh cắp bằng cách đối chiếu chúng với API của nhà cung cấp dịch vụ. Nhờ đó, kẻ tấn công có thể phân biệt thông tin xác thực còn hoạt động với những thông tin đã hết hiệu lực hoặc không còn sử dụng được.
Một khả năng đáng lo ngại khác là phần mềm độc hại tìm kiếm trong thư mục chính của nhà phát triển những cấu hình liên quan đến 14 công cụ lập trình. Danh sách này bao gồm Claude, Codex, Copilot và Cursor.
Sau khi tìm thấy các cấu hình phù hợp, mã độc có thể sửa đổi những thành phần quan trọng của môi trường lập trình cục bộ, chẳng hạn như tệp hướng dẫn, hook hoặc định nghĩa máy chủ Model Context Protocol (MCP). Đây là những thành phần cung cấp chỉ dẫn cho tác nhân AI về cách kết nối và tương tác với các công cụ bên ngoài.
Việc can thiệp vào những cấu hình này có thể tạo ra một đường dẫn thực thi mã độc mới ngay trên máy trạm của nhà phát triển. Đáng chú ý, đường dẫn này vẫn có thể tồn tại và hoạt động ngay cả khi người dùng không mở lại kho lưu trữ ban đầu đã bị xâm phạm.
Phạm vi ảnh hưởng của chiến dịch có thể tiếp tục mở rộng nếu kẻ tấn công đánh cắp được thông tin đăng nhập GitHub hoặc GitLab. Với những quyền truy cập phù hợp, phần mềm độc hại có thể cài đặt cấu hình nguy hiểm vào các kho lưu trữ khác, chỉnh sửa quy trình tự động hóa và tìm cách phát hành lại các gói phần mềm bị nhiễm thông qua những nền tảng như npm, PyPI, RubyGems hoặc JFrog.
Tuy nhiên, đây là những khả năng được Bitdefender ghi nhận trong quá trình phân tích dữ liệu và hành vi gửi đi của mã độc, không phải bằng chứng cho thấy tất cả kho lưu trữ hoặc registry nằm trong danh sách mục tiêu đều đã bị xâm nhập.
Cách phòng tránh và các dấu hiệu xâm phạm cần kiểm tra
Trước nguy cơ này, các nhà phát triển cần kiểm tra kỹ những tệp hướng dẫn của tác nhân AI, hook khởi động, định nghĩa máy chủ MCP và các tác vụ của trình chỉnh sửa trước khi cấp quyền truy cập cho một không gian làm việc chưa quen thuộc.Những thay đổi đối với các thành phần cấu hình nói trên cần được xem xét nghiêm ngặt tương tự như quy trình CI và các bản cập nhật phụ thuộc. Không nên mặc định rằng một tệp hướng dẫn trong kho lưu trữ là an toàn chỉ vì nội dung của nó sử dụng ngôn ngữ chuyên môn hoặc tự nhận đã được xác minh về mặt bảo mật.
Hướng dẫn bảo mật của Anthropic cũng phân biệt rõ giữa các tệp hướng dẫn mang tính tham khảo với những biện pháp kiểm soát có thể thực thi trực tiếp, chẳng hạn như quy tắc phân quyền và môi trường biệt lập (sandboxing). Điều này cho thấy các hướng dẫn bằng văn bản không thể thay thế những cơ chế bảo vệ thực tế trong quá trình vận hành tác nhân AI.
Nếu phát hiện hoặc nghi ngờ máy trạm đã thực thi mã độc, cần nhanh chóng cách ly thiết bị khỏi môi trường làm việc. Các mã thông báo và thông tin xác thực có nguy cơ bị lộ phải được thu hồi từ một hệ thống sạch. Đồng thời, cần kiểm tra lại những commit trong kho lưu trữ, các thay đổi đối với quy trình làm việc tự động và những bản phát hành gói phần mềm được thực hiện bằng thông tin đăng nhập có thể đã bị đánh cắp.
Trong báo cáo ban đầu, Bitdefender cũng cung cấp các mã băm mẫu để hỗ trợ những người làm công tác ứng phó sự cố nhận diện mối đe dọa. Công ty cho biết công cụ AI Guardian đã phát hiện các tệp hướng dẫn độc hại trong toàn bộ 22 mẫu được đưa vào thử nghiệm nội bộ ngày 10/11.
Tuy nhiên, kết quả này chỉ phản ánh khả năng phát hiện trên những mẫu đã được kiểm thử, không đồng nghĩa với việc công cụ có thể bao phủ mọi đường dẫn thực thi thông qua hook hoặc tất cả biến thể mã độc xuất hiện trong tương lai.
Các dấu hiệu xâm phạm (IOC) được Bitdefender công bố:
| Kho lưu trữ | Mã băm MD5 của setup.js |
|---|---|
toray/QiniuSDK-lib | b9a182b646c7fdff68f2ff9dfd822516 |
ConcordiaDev/theme_saimaniq | 2f54f6d41f41bb3c8e684b0f009cbcc3 |
itsunai/docker-php-fpm | 3794736979327349404171798328a38a |
ejaaduipitara/djp-devops | ab7ff2f782c194953e5811d16b9e1817 |
Imanilom/baraja-coffe | 2191cbd04134839daeb6b8909725eae0 |
Bitdefender lưu ý rằng các địa chỉ IP và tên miền trong báo cáo đã được cố ý vô hiệu hóa, chẳng hạn thay thế một phần bằng ký tự
[.], nhằm ngăn việc phân giải tên miền hoặc tạo liên kết ngoài ý muốn. Những thông tin này chỉ nên được khôi phục trong các nền tảng tình báo mối đe dọa có kiểm soát như MISP, VirusTotal hoặc SIEM của tổ chức.Chiến dịch cho thấy việc sử dụng trợ lý lập trình AI đang mở ra thêm những hướng tấn công mới. Thay vì chỉ nhắm vào mã nguồn hoặc lỗ hổng phần mềm, kẻ tấn công có thể lợi dụng chính những tệp cấu hình và hướng dẫn mà các tác nhân AI được thiết kế để tin tưởng. Khi các công cụ này có quyền truy cập vào thông tin đăng nhập, kho mã nguồn và hệ thống tự động hóa, một tệp hướng dẫn độc hại có thể trở thành điểm khởi đầu cho chuỗi xâm nhập phức tạp hơn.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview