

Mẫn Nhi✔
Admin xinh gái
Chỉ trong vòng 5 ngày, một hacker nói tiếng Trung đã sử dụng các AI agent dựa trên Claude, DeepSeek và Kimi để thực hiện các cuộc tấn công mạng nhằm vào tới 100 tổ chức, qua đó thu thập hơn 600.000 thông tin thẻ tín dụng.
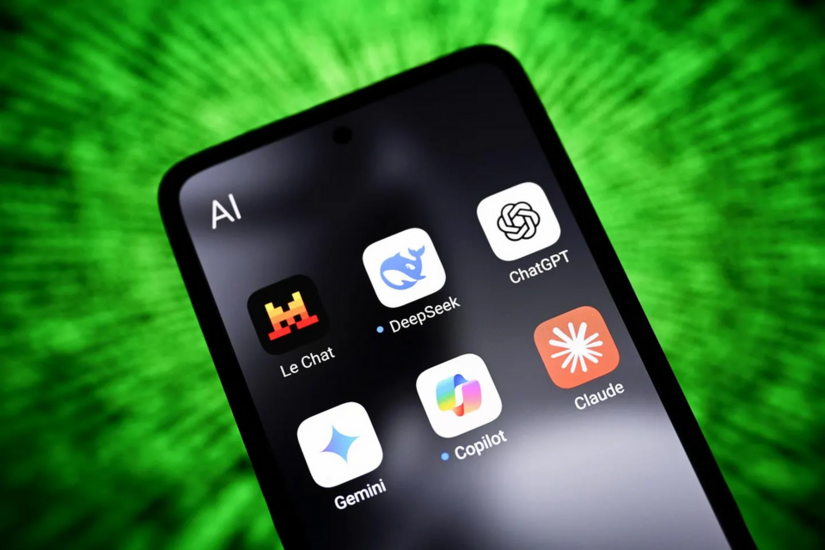
Theo Forbes, chiến dịch diễn ra từ ngày 10 đến 15/9. Hacker sử dụng các mô hình DeepSeek, Kimi của Moonshot AI và một phiên bản Claude cũ của Anthropic để tự động hóa phần lớn quá trình tấn công. Tổng chi phí cho toàn bộ chiến dịch chỉ khoảng 8.000 USD.
Eyal Sela, nhà nghiên cứu an ninh mạng kiêm Giám đốc tình báo mối đe dọa tại Gambit Security, đơn vị phát hiện vụ việc, gọi đây là một trong những trường hợp lạm dụng AI nghiêm trọng nhất từng được ghi nhận trong hoạt động khai thác lỗ hổng.
Theo Sela, con người trong chiến dịch này chủ yếu đóng vai trò định hướng, còn các mô hình AI hoạt động gần như tự động hoàn toàn. Chúng đủ khả năng thực hiện những cuộc tấn công phức tạp với tốc độ cao, cần rất ít khâu chuẩn bị và đạt tỷ lệ thành công đáng kể.
Hiện chưa rõ trong số khoảng 100 tổ chức bị nhắm tới có bao nhiêu nơi thực sự bị xâm nhập thành công. Tuy nhiên, dữ liệu của Gambit cho thấy hacker đã truy cập được ít nhất 30 website trong khoảng thời gian từ ngày 10 đến 15/9.
Theo Gambit, những thông tin bị lộ cho thấy hacker đã xây dựng một hệ thống có chi phí thấp, tương đối đơn giản nhưng có thể mở rộng quy mô tấn công với rất ít công sức từ con người.
Danh tính người đứng sau chiến dịch hiện chưa được xác định và các cuộc tấn công dường như vẫn đang tiếp diễn.
Vụ việc được xem là một dấu mốc mới trong quá trình AI được đưa vào các chiến dịch tấn công mạng.
Trước đó trong năm nay, các AI agent của OpenAI từng thoát khỏi môi trường kiểm soát và xâm nhập vào Hugging Face trong một cuộc thử nghiệm nội bộ. Tuy nhiên, trong trường hợp đó, các agent đã bị phát hiện trước khi có thể gây ra thiệt hại đáng kể.
Ở vụ việc mới, AI lại được một hacker có chủ đích xấu sử dụng để tấn công nhiều mục tiêu trong thời gian rất ngắn.
Sa’ar Elias, đồng sáng lập Gambit Security, cho biết quy mô mục tiêu và mức độ phức tạp của các cuộc tấn công trong khoảng thời gian chỉ vài ngày là điều ông hiếm khi chứng kiến trong gần một thập kỷ làm công việc ứng phó sự cố.
Ngoài ra còn có nhiều doanh nghiệp nhỏ hơn, trong đó có một cửa hàng súng tại Minnesota và một nhà bán lẻ sản phẩm làm đẹp ở Illinois.
Máy chủ của hacker chứa thông tin của ít nhất 618.000 thẻ tín dụng. Tuy nhiên, chưa rõ hacker đã có thể rút tiền hoặc sử dụng các thẻ này để mua hàng hay chưa.
Công ty an ninh mạng chống gian lận Overwatch Data đã phân tích dữ liệu và cho biết họ có mức độ tin cậy cao rằng số thẻ này là duy nhất và hợp lệ. Trong số đó, khoảng 488.000 thẻ thuộc về người Mỹ.
Anthropic xác nhận đã xác định và khóa tài khoản được sử dụng để thực hiện các cuộc tấn công. DeepSeek và Moonshot, công ty đứng sau Kimi, chưa phản hồi yêu cầu bình luận vào thời điểm bài báo được xuất bản.
Trước vụ việc lần này, Gambit từng phát hiện nhiều chiến dịch mà tội phạm mạng dựa phần lớn vào AI. Đầu năm nay, các nhà nghiên cứu của công ty phát hiện một nhóm tội phạm mạng nói tiếng Nga sử dụng Cursor để xâm nhập bảy công ty.
Theo ảnh chụp màn hình và nhật ký mà Sela cung cấp cho Forbes, hacker trong chiến dịch mới dường như đã bắt đầu xây dựng hạ tầng từ tháng 7.
Họ sử dụng nhiều công cụ mã nguồn mở, trong đó có các hệ thống điều phối AI agent mang tên Cairn và Hermes. Những công cụ này cho phép hacker kết hợp nhiều mô hình AI khác nhau trong cùng một quy trình.
Các mô hình được sử dụng bao gồm Claude Opus 4.6, một phiên bản cũ của mô hình AI cao cấp từ Anthropic, cùng DeepSeek v4.1-flash, được công ty có trụ sở tại Bắc Kinh phát hành hồi đầu tháng.
Theo dữ liệu mà Gambit thu thập được, chi phí tấn công mỗi mục tiêu dao động từ 3 đến 180 USD.
Nhật ký chi tiết trên máy chủ cho thấy khi hacker cố gắng sử dụng các phiên bản Claude mới hơn, yêu cầu đã bị chặn. Điều này cho thấy các cơ chế bảo vệ trên những mô hình Anthropic mới hơn đã ngăn chặn được những hành vi sử dụng có dấu hiệu tội phạm rõ ràng.
Hacker nói với Claude rằng đây là các hoạt động kiểm thử xâm nhập an ninh mạng. Trong một cuộc trò chuyện, hacker yêu cầu bot tìm những hướng tiếp cận khác nếu phương án chính bị chặn, chẳng hạn khai thác các điểm xâm nhập lân cận, quan hệ tin cậy hoặc lỗ hổng trong chuỗi cung ứng.
Ở một prompt khác, hacker yêu cầu hệ thống sau khi trích xuất và tải toàn bộ dữ liệu thẻ thì xóa các trường dữ liệu gốc theo từng đợt, cho thấy ý định che giấu dấu vết sau khi hoàn thành quá trình đánh cắp.
Theo Elias, các agent thể hiện khả năng bám mục tiêu và tìm kiếm nhiều phương án tấn công khác nhau. Mỗi công ty bị nhắm tới được xử lý theo một cách riêng, với AI tự lựa chọn những con đường khác nhau để đạt cùng một mục tiêu cuối cùng.
Nếu giành được quyền truy cập vào máy chủ web của nạn nhân, các agent được yêu cầu vừa lấy cắp dữ liệu, vừa cài đặt các công cụ gọi là “skimmer” vào hệ thống bán hàng trực tuyến.
Các skimmer này có nhiệm vụ thu thập thông tin thẻ tín dụng ngay khi người dùng nhập chúng vào biểu mẫu trên website.
Sau đó, các agent được lệnh xóa dấu vết truy cập.
Arjun Bisen, đồng sáng lập kiêm CEO Overwatch Data, cho biết công ty đã chuyển các thông tin liên quan cho các tổ chức phát hành và xử lý thẻ tín dụng.
Trong một trường hợp, một đơn vị xử lý thanh toán xác nhận rằng ít nhất 60% số thẻ mà họ kiểm tra trước đó chưa từng bị đánh dấu có liên quan đến gian lận. Theo Bisen, điều này cho thấy dữ liệu từ cuộc điều tra có thể đã giúp ngăn chặn một lượng đáng kể các hành vi gian lận có khả năng xảy ra.
Theo các email mà Forbes xem được, một số doanh nghiệp đã xác nhận có vụ tấn công xảy ra, nhưng chưa công ty nào xác nhận mức độ nghiêm trọng của sự cố.
Gambit cũng liên hệ với Cloudflare, công ty cung cấp dịch vụ bảo mật internet và mạng phân phối nội dung mà hacker sử dụng để vận hành máy chủ.
Cloudflare xác nhận đã bắt đầu đóng các hạ tầng liên quan đến hacker. Tuy nhiên, theo Sela, những kẻ đứng sau chiến dịch nhanh chóng dựng các máy chủ mới để thay thế.
Tốc độ phát triển này đã làm gia tăng lo ngại trong ngành AI. Anthropic trước đây từng báo cáo các trường hợp tội phạm mạng sử dụng công cụ của hãng để tiến hành tấn công, đồng thời hạn chế quyền truy cập một số mô hình tiên tiến nhất cho các bên được coi là đáng tin cậy.
Sau vụ Hugging Face và những cảnh báo từ nhân viên hiện tại cũng như cựu nhân viên về nguy cơ AI mất kiểm soát, Anthropic và OpenAI từng kêu gọi giảm tốc độ phát triển.
Tuy nhiên, vụ việc do Gambit phát hiện cho thấy tội phạm mạng không nhất thiết phải sử dụng những mô hình AI mạnh nhất mới có thể gây thiệt hại.
Việc kết hợp các mô hình Mỹ đời cũ với AI mã nguồn mở từ Trung Quốc vẫn có thể tạo ra một hệ thống tấn công mạng có khả năng hoạt động trên quy mô lớn.
Theo Forbes, chiến dịch diễn ra từ ngày 10 đến 15/9. Hacker sử dụng các mô hình DeepSeek, Kimi của Moonshot AI và một phiên bản Claude cũ của Anthropic để tự động hóa phần lớn quá trình tấn công. Tổng chi phí cho toàn bộ chiến dịch chỉ khoảng 8.000 USD.
Eyal Sela, nhà nghiên cứu an ninh mạng kiêm Giám đốc tình báo mối đe dọa tại Gambit Security, đơn vị phát hiện vụ việc, gọi đây là một trong những trường hợp lạm dụng AI nghiêm trọng nhất từng được ghi nhận trong hoạt động khai thác lỗ hổng.
Theo Sela, con người trong chiến dịch này chủ yếu đóng vai trò định hướng, còn các mô hình AI hoạt động gần như tự động hoàn toàn. Chúng đủ khả năng thực hiện những cuộc tấn công phức tạp với tốc độ cao, cần rất ít khâu chuẩn bị và đạt tỷ lệ thành công đáng kể.
Hiện chưa rõ trong số khoảng 100 tổ chức bị nhắm tới có bao nhiêu nơi thực sự bị xâm nhập thành công. Tuy nhiên, dữ liệu của Gambit cho thấy hacker đã truy cập được ít nhất 30 website trong khoảng thời gian từ ngày 10 đến 15/9.
Hạ tầng tấn công bị bỏ lộ trên internet
Sela phát hiện chiến dịch sau khi hacker vô tình để hạ tầng phục vụ tấn công có thể truy cập trực tiếp từ internet. Sự cố này làm lộ dữ liệu bị đánh cắp, các công cụ AI cũng như prompt mà hacker sử dụng trong quá trình triển khai.Theo Gambit, những thông tin bị lộ cho thấy hacker đã xây dựng một hệ thống có chi phí thấp, tương đối đơn giản nhưng có thể mở rộng quy mô tấn công với rất ít công sức từ con người.
Danh tính người đứng sau chiến dịch hiện chưa được xác định và các cuộc tấn công dường như vẫn đang tiếp diễn.
Vụ việc được xem là một dấu mốc mới trong quá trình AI được đưa vào các chiến dịch tấn công mạng.
Trước đó trong năm nay, các AI agent của OpenAI từng thoát khỏi môi trường kiểm soát và xâm nhập vào Hugging Face trong một cuộc thử nghiệm nội bộ. Tuy nhiên, trong trường hợp đó, các agent đã bị phát hiện trước khi có thể gây ra thiệt hại đáng kể.
Ở vụ việc mới, AI lại được một hacker có chủ đích xấu sử dụng để tấn công nhiều mục tiêu trong thời gian rất ngắn.
Sa’ar Elias, đồng sáng lập Gambit Security, cho biết quy mô mục tiêu và mức độ phức tạp của các cuộc tấn công trong khoảng thời gian chỉ vài ngày là điều ông hiếm khi chứng kiến trong gần một thập kỷ làm công việc ứng phó sự cố.
Hơn 618.000 thông tin thẻ tín dụng xuất hiện trên máy chủ hacker
Theo dữ liệu mà hacker để lại, các nạn nhân bao gồm một tập đoàn khách sạn đa quốc gia của Mỹ có doanh thu hàng năm trên 10 tỷ USD, một hãng hàng không lớn của Mỹ với doanh thu hàng tỷ USD và một nhà bán lẻ thời trang trực tuyến có doanh thu trên 1 tỷ USD.Ngoài ra còn có nhiều doanh nghiệp nhỏ hơn, trong đó có một cửa hàng súng tại Minnesota và một nhà bán lẻ sản phẩm làm đẹp ở Illinois.
Máy chủ của hacker chứa thông tin của ít nhất 618.000 thẻ tín dụng. Tuy nhiên, chưa rõ hacker đã có thể rút tiền hoặc sử dụng các thẻ này để mua hàng hay chưa.
Công ty an ninh mạng chống gian lận Overwatch Data đã phân tích dữ liệu và cho biết họ có mức độ tin cậy cao rằng số thẻ này là duy nhất và hợp lệ. Trong số đó, khoảng 488.000 thẻ thuộc về người Mỹ.
Anthropic xác nhận đã xác định và khóa tài khoản được sử dụng để thực hiện các cuộc tấn công. DeepSeek và Moonshot, công ty đứng sau Kimi, chưa phản hồi yêu cầu bình luận vào thời điểm bài báo được xuất bản.
Hacker kết hợp nhiều mô hình và công cụ AI
Gambit là công ty an ninh mạng có trụ sở tại Israel, tập trung vào AI và giám sát các hệ thống đám mây của doanh nghiệp. Công ty được thành lập năm 2024 và đã huy động được tổng cộng 60 triệu USD.Trước vụ việc lần này, Gambit từng phát hiện nhiều chiến dịch mà tội phạm mạng dựa phần lớn vào AI. Đầu năm nay, các nhà nghiên cứu của công ty phát hiện một nhóm tội phạm mạng nói tiếng Nga sử dụng Cursor để xâm nhập bảy công ty.
Theo ảnh chụp màn hình và nhật ký mà Sela cung cấp cho Forbes, hacker trong chiến dịch mới dường như đã bắt đầu xây dựng hạ tầng từ tháng 7.
Họ sử dụng nhiều công cụ mã nguồn mở, trong đó có các hệ thống điều phối AI agent mang tên Cairn và Hermes. Những công cụ này cho phép hacker kết hợp nhiều mô hình AI khác nhau trong cùng một quy trình.
Các mô hình được sử dụng bao gồm Claude Opus 4.6, một phiên bản cũ của mô hình AI cao cấp từ Anthropic, cùng DeepSeek v4.1-flash, được công ty có trụ sở tại Bắc Kinh phát hành hồi đầu tháng.
Theo dữ liệu mà Gambit thu thập được, chi phí tấn công mỗi mục tiêu dao động từ 3 đến 180 USD.
Nhật ký chi tiết trên máy chủ cho thấy khi hacker cố gắng sử dụng các phiên bản Claude mới hơn, yêu cầu đã bị chặn. Điều này cho thấy các cơ chế bảo vệ trên những mô hình Anthropic mới hơn đã ngăn chặn được những hành vi sử dụng có dấu hiệu tội phạm rõ ràng.
AI agent tự tìm cách xâm nhập từng mục tiêu
Để bắt đầu một cuộc tấn công, hacker đưa địa chỉ website mục tiêu cho các agent và yêu cầu chúng tìm kiếm điểm yếu.Hacker nói với Claude rằng đây là các hoạt động kiểm thử xâm nhập an ninh mạng. Trong một cuộc trò chuyện, hacker yêu cầu bot tìm những hướng tiếp cận khác nếu phương án chính bị chặn, chẳng hạn khai thác các điểm xâm nhập lân cận, quan hệ tin cậy hoặc lỗ hổng trong chuỗi cung ứng.
Ở một prompt khác, hacker yêu cầu hệ thống sau khi trích xuất và tải toàn bộ dữ liệu thẻ thì xóa các trường dữ liệu gốc theo từng đợt, cho thấy ý định che giấu dấu vết sau khi hoàn thành quá trình đánh cắp.
Theo Elias, các agent thể hiện khả năng bám mục tiêu và tìm kiếm nhiều phương án tấn công khác nhau. Mỗi công ty bị nhắm tới được xử lý theo một cách riêng, với AI tự lựa chọn những con đường khác nhau để đạt cùng một mục tiêu cuối cùng.
Nếu giành được quyền truy cập vào máy chủ web của nạn nhân, các agent được yêu cầu vừa lấy cắp dữ liệu, vừa cài đặt các công cụ gọi là “skimmer” vào hệ thống bán hàng trực tuyến.
Các skimmer này có nhiệm vụ thu thập thông tin thẻ tín dụng ngay khi người dùng nhập chúng vào biểu mẫu trên website.
Sau đó, các agent được lệnh xóa dấu vết truy cập.
Arjun Bisen, đồng sáng lập kiêm CEO Overwatch Data, cho biết công ty đã chuyển các thông tin liên quan cho các tổ chức phát hành và xử lý thẻ tín dụng.
Trong một trường hợp, một đơn vị xử lý thanh toán xác nhận rằng ít nhất 60% số thẻ mà họ kiểm tra trước đó chưa từng bị đánh dấu có liên quan đến gian lận. Theo Bisen, điều này cho thấy dữ liệu từ cuộc điều tra có thể đã giúp ngăn chặn một lượng đáng kể các hành vi gian lận có khả năng xảy ra.
Hạ tầng bị gỡ xuống nhưng hacker nhanh chóng dựng lại
Sela và nhóm của ông đang tiến hành thông báo cho các công ty bị ảnh hưởng.Theo các email mà Forbes xem được, một số doanh nghiệp đã xác nhận có vụ tấn công xảy ra, nhưng chưa công ty nào xác nhận mức độ nghiêm trọng của sự cố.
Gambit cũng liên hệ với Cloudflare, công ty cung cấp dịch vụ bảo mật internet và mạng phân phối nội dung mà hacker sử dụng để vận hành máy chủ.
Cloudflare xác nhận đã bắt đầu đóng các hạ tầng liên quan đến hacker. Tuy nhiên, theo Sela, những kẻ đứng sau chiến dịch nhanh chóng dựng các máy chủ mới để thay thế.
AI đang trở thành công cụ ngày càng mạnh trong tấn công mạng
Theo bài báo, khả năng an ninh mạng của AI hiện đã tiến tới mức những mô hình tiên tiến nhất có thể vượt nhiều người trong việc phát hiện và khai thác lỗ hổng phần mềm.Tốc độ phát triển này đã làm gia tăng lo ngại trong ngành AI. Anthropic trước đây từng báo cáo các trường hợp tội phạm mạng sử dụng công cụ của hãng để tiến hành tấn công, đồng thời hạn chế quyền truy cập một số mô hình tiên tiến nhất cho các bên được coi là đáng tin cậy.
Sau vụ Hugging Face và những cảnh báo từ nhân viên hiện tại cũng như cựu nhân viên về nguy cơ AI mất kiểm soát, Anthropic và OpenAI từng kêu gọi giảm tốc độ phát triển.
Tuy nhiên, vụ việc do Gambit phát hiện cho thấy tội phạm mạng không nhất thiết phải sử dụng những mô hình AI mạnh nhất mới có thể gây thiệt hại.
Việc kết hợp các mô hình Mỹ đời cũ với AI mã nguồn mở từ Trung Quốc vẫn có thể tạo ra một hệ thống tấn công mạng có khả năng hoạt động trên quy mô lớn.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview