

Duy Linh✔
Writer
BADBOX 3.0 là chiến dịch phát tán phần mềm độc hại, biến các hộp phát trực tuyến (TV Box) giá rẻ thành công cụ phát quảng cáo video ẩn và máy chủ proxy dân cư trái phép. Ở thời điểm hoạt động mạnh nhất, chiến dịch tạo ra khoảng 40 tỷ yêu cầu đấu giá quảng cáo mỗi ngày, chiếm hơn 4% tổng lưu lượng truyền hình kết nối (CTV) được nền tảng HUMAN ghi nhận.
Quy mô này cao hơn gấp ba lần kỷ lục từng được công bố trước đó bởi chiến dịch gian lận quảng cáo VASTFLUX. Tuy nhiên, cần phân biệt rằng yêu cầu đấu giá chỉ là cơ hội để mua không gian quảng cáo, không đồng nghĩa với lượt xem quảng cáo hoàn tất hay khoản thanh toán thực tế.
Chiến dịch chủ yếu nhắm vào các thiết bị Android không chính hãng, sử dụng hệ điều hành Android Open Source Project (AOSP), thay vì Android TV OS chính thức của Google. Những thiết bị này không có chứng nhận Play Protect, khiến người dùng khó xác minh mức độ an toàn của phần mềm được cài đặt.
Theo các nhà nghiên cứu, những kẻ vận hành BADBOX 3.0 duy trì các mô-đun độc hại trong những kho mã nguồn công khai, đồng thời lưu giữ các bản sao lưu ở nhiều địa điểm khác. Vì vậy, việc một kho mã nguồn bị gỡ bỏ không đồng nghĩa với việc toàn bộ quá trình phân phối phần mềm độc hại sẽ bị gián đoạn.
Đáng lo ngại hơn, các mô-đun proxy đã âm thầm đăng ký thiết bị bị xâm nhập vào 11 mạng proxy dân cư mà không có sự đồng ý của chủ sở hữu. Mỗi hộp TV có thể trở thành một nút thoát proxy, chuyển tiếp lưu lượng truy cập của bên thứ ba thông qua kết nối internet gia đình. Nhờ đó, hoạt động của bên thứ ba có thể xuất hiện như thể bắt nguồn từ địa chỉ IP công cộng của chính hộ gia đình đó.
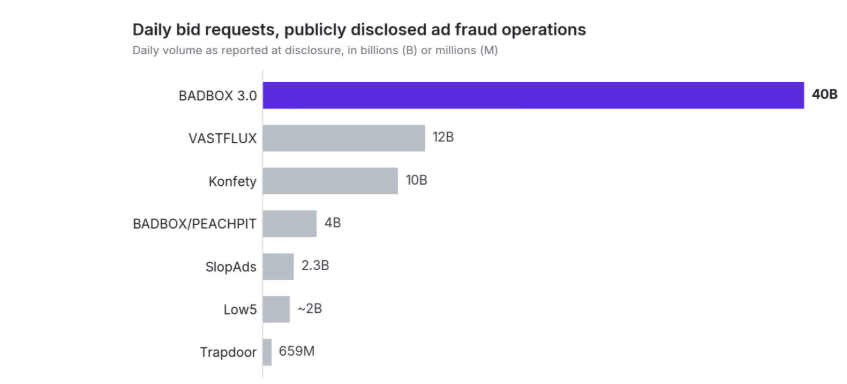
So sánh BADBOX 3.0 với các hoạt động gian lận quảng cáo khác đã được công khai, dựa trên số lượng yêu cầu đấu thầu hàng ngày (Nguồn: Satori).
Theo đánh giá của Satori, một mạng lưới có tên PXYEDGE đã kế thừa IpMoYu, mạng lưới từng được các nhà nghiên cứu phát hiện trong chiến dịch BADBOX 2.0. Hai dịch vụ này có chung cơ sở hạ tầng, nguồn gốc mã proxy và các máy chủ chịu trách nhiệm phân công nhiệm vụ cho thiết bị bị xâm nhập.
Cơ chế hoạt động của phần mềm độc hại tập trung vào hai mục tiêu chính: gian lận quảng cáo và khai thác kết nối internet của người dùng.
Đối với hoạt động gian lận quảng cáo, phần mềm độc hại phát các quảng cáo video trong những cửa sổ ẩn mà người xem không thể nhìn thấy. Trong khi đó, các yêu cầu đấu giá quảng cáo lại giả mạo thông tin, khiến hệ thống quảng cáo tin rằng không gian quảng cáo đang được cung cấp bởi những ứng dụng phát trực tuyến hợp pháp.

Dòng sản phẩm BADBOX, từ BADBOX đến BADBOX 3.0 (Nguồn: Satori).
Satori đã tiến hành thử nghiệm một ứng dụng giả mạo cùng phần cứng dự kiến được sử dụng trong chiến dịch nhưng không phát hiện hành vi độc hại nào trong quá trình kiểm tra này.
Tuy nhiên, dữ liệu thu thập được cho thấy quy mô đáng kể của hoạt động gian lận. Với định danh ứng dụng được kiểm tra, khoảng 40% tổng số yêu cầu đấu giá và 80% số yêu cầu đến từ Hoa Kỳ bắt nguồn từ các địa chỉ IP bị gắn cờ là nút thoát của mạng proxy dân cư.
Các nhà nghiên cứu cũng ghi nhận hiện tượng chèn quảng cáo giả mạo ở phía máy chủ. Cụ thể, những yêu cầu quảng cáo tuyên bố rằng quảng cáo đã được chèn vào luồng phát trực tuyến, ngay cả khi thiết bị của người xem được cho là không tồn tại.
Trong hệ thống phân loại lưu lượng truy cập không hợp lệ của HUMAN, hành vi giả mạo tên ứng dụng được xếp vào nhóm Giả mạo thông tin (Misrepresentation). Trong khi đó, việc phần mềm tự động gửi yêu cầu quảng cáo mà không có sự tham gia của người dùng thuộc nhóm Duyệt web tự động (Automated Browsing).
Báo cáo cũng đối chiếu hoạt động của BADBOX 3.0 với các kỹ thuật trong khung MITRE ATT&CK, bao gồm T1071.001, T1105, T1573, T1608.001, T1407, T1406, T1620 và T1104.
Hai hệ thống phân loại này có mục đích khác nhau: phân loại gian lận quảng cáo tập trung vào những yếu tố khiến lưu lượng truy cập bị xem là không hợp lệ, còn MITRE ATT&CK mô tả cách phần mềm độc hại và cơ sở hạ tầng liên quan vận hành.
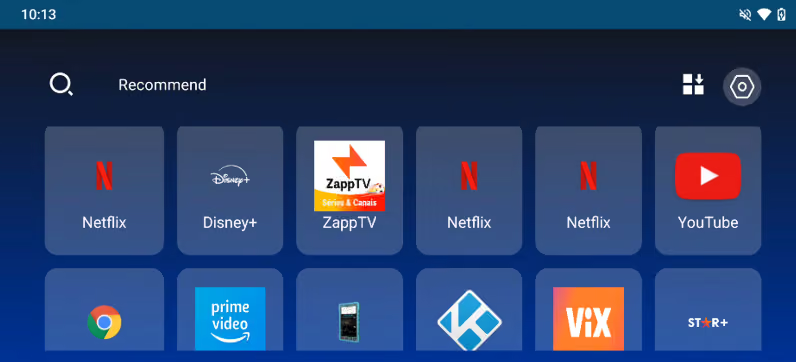
Thiết bị TXCZ CTV (Nguồn: Satori).
Satori đã liên kết danh mục mô-đun độc hại với nhà sản xuất thiết bị điện tử Trung Quốc TXCZ. Việc xác định này dựa trên cơ sở hạ tầng lệnh điều khiển, các bước kiểm tra thiết bị dành riêng cho nhà sản xuất và tên miền công ty được sử dụng để cấu hình quảng cáo.
Những phát hiện mới tiếp nối chuỗi điều tra BADBOX của Satori, bắt đầu từ năm 2023. Trong cuộc điều tra ban đầu, các nhà nghiên cứu phát hiện một lỗ hổng bảo mật trong phần mềm dựa trên Triada được cài đặt trên những thiết bị Android giá rẻ.
Đến năm 2025, cuộc điều tra BADBOX 2.0 ghi nhận hơn 10 triệu thiết bị bị ảnh hưởng tại 222 quốc gia và vùng lãnh thổ. Tuy nhiên, con số này không bao gồm các trường hợp nhiễm BADBOX 3.0.
Một chiến dịch khác do Google dẫn đầu cũng từng nhắm vào XCPE, mạng botnet đã đăng ký hơn 1,3 triệu đầu thu truyền hình. Hoạt động này đồng thời vô hiệu hóa một số tên miền phục vụ các thành phần của BADBOX 3.0. Dù vậy, cần phân biệt rõ rằng số lượng thiết bị của XCPE không phải là ước tính về quy mô lây nhiễm của BADBOX 3.0.
Nói cách khác, những thông tin tưởng như đáng tin cậy trong hệ thống quảng cáo vẫn có thể bị làm giả để tạo ra lưu lượng truy cập không hợp lệ, khiến các nhà quảng cáo khó xác định chính xác hiệu quả của chiến dịch.
Với người tiêu dùng, khuyến nghị của Google là kiểm tra chứng nhận Play Protect trước khi lựa chọn thiết bị Android TV. Đây là yếu tố cần quan tâm khi mua các hộp TV giá rẻ, đặc biệt là những sản phẩm không rõ nguồn gốc hoặc không được chứng nhận chính thức.
Satori cũng công bố danh sách các chỉ báo xâm nhập (IOC) liên quan đến BADBOX 3.0, bao gồm những tên miền được sử dụng cho hoạt động điều khiển, phân phối mô-đun và tải mã độc.
Các địa chỉ IP và tên miền trong danh sách đã được cố ý vô hiệu hóa bằng cách sử dụng ký hiệu
BADBOX 3.0 cho thấy những thiết bị phát trực tuyến giá rẻ, tưởng chừng chỉ phục vụ nhu cầu giải trí, có thể bị biến thành một phần của mạng lưới gian lận quảng cáo và proxy dân cư quy mô lớn. Đáng chú ý, người dùng có thể không nhận thấy bất kỳ dấu hiệu bất thường nào trong quá trình sử dụng, trong khi kết nối internet gia đình vẫn bị khai thác để phục vụ hoạt động của bên thứ ba.
Quy mô này cao hơn gấp ba lần kỷ lục từng được công bố trước đó bởi chiến dịch gian lận quảng cáo VASTFLUX. Tuy nhiên, cần phân biệt rằng yêu cầu đấu giá chỉ là cơ hội để mua không gian quảng cáo, không đồng nghĩa với lượt xem quảng cáo hoàn tất hay khoản thanh toán thực tế.
Chiến dịch chủ yếu nhắm vào các thiết bị Android không chính hãng, sử dụng hệ điều hành Android Open Source Project (AOSP), thay vì Android TV OS chính thức của Google. Những thiết bị này không có chứng nhận Play Protect, khiến người dùng khó xác minh mức độ an toàn của phần mềm được cài đặt.
Theo các nhà nghiên cứu, những kẻ vận hành BADBOX 3.0 duy trì các mô-đun độc hại trong những kho mã nguồn công khai, đồng thời lưu giữ các bản sao lưu ở nhiều địa điểm khác. Vì vậy, việc một kho mã nguồn bị gỡ bỏ không đồng nghĩa với việc toàn bộ quá trình phân phối phần mềm độc hại sẽ bị gián đoạn.
Đáng lo ngại hơn, các mô-đun proxy đã âm thầm đăng ký thiết bị bị xâm nhập vào 11 mạng proxy dân cư mà không có sự đồng ý của chủ sở hữu. Mỗi hộp TV có thể trở thành một nút thoát proxy, chuyển tiếp lưu lượng truy cập của bên thứ ba thông qua kết nối internet gia đình. Nhờ đó, hoạt động của bên thứ ba có thể xuất hiện như thể bắt nguồn từ địa chỉ IP công cộng của chính hộ gia đình đó.
So sánh BADBOX 3.0 với các hoạt động gian lận quảng cáo khác đã được công khai, dựa trên số lượng yêu cầu đấu thầu hàng ngày (Nguồn: Satori).
BADBOX 3.0 âm thầm khai thác TV Box để gian lận quảng cáo
Các nhà nghiên cứu thuộc Satori đã truy tìm nguồn gốc hoạt động của BADBOX 3.0 và phát hiện chiến dịch bắt đầu từ một cửa hậu được ngụy trang dưới dạng ứng dụng hệ thống. Sau khi thiết bị bị xâm nhập, phần mềm độc hại sẽ liên lạc với máy chủ điều khiển (C2) để nhận chỉ thị về những mô-đun cần tải xuống và cài đặt.Theo đánh giá của Satori, một mạng lưới có tên PXYEDGE đã kế thừa IpMoYu, mạng lưới từng được các nhà nghiên cứu phát hiện trong chiến dịch BADBOX 2.0. Hai dịch vụ này có chung cơ sở hạ tầng, nguồn gốc mã proxy và các máy chủ chịu trách nhiệm phân công nhiệm vụ cho thiết bị bị xâm nhập.
Cơ chế hoạt động của phần mềm độc hại tập trung vào hai mục tiêu chính: gian lận quảng cáo và khai thác kết nối internet của người dùng.
Đối với hoạt động gian lận quảng cáo, phần mềm độc hại phát các quảng cáo video trong những cửa sổ ẩn mà người xem không thể nhìn thấy. Trong khi đó, các yêu cầu đấu giá quảng cáo lại giả mạo thông tin, khiến hệ thống quảng cáo tin rằng không gian quảng cáo đang được cung cấp bởi những ứng dụng phát trực tuyến hợp pháp.
Dòng sản phẩm BADBOX, từ BADBOX đến BADBOX 3.0 (Nguồn: Satori).
Satori đã tiến hành thử nghiệm một ứng dụng giả mạo cùng phần cứng dự kiến được sử dụng trong chiến dịch nhưng không phát hiện hành vi độc hại nào trong quá trình kiểm tra này.
Tuy nhiên, dữ liệu thu thập được cho thấy quy mô đáng kể của hoạt động gian lận. Với định danh ứng dụng được kiểm tra, khoảng 40% tổng số yêu cầu đấu giá và 80% số yêu cầu đến từ Hoa Kỳ bắt nguồn từ các địa chỉ IP bị gắn cờ là nút thoát của mạng proxy dân cư.
Các nhà nghiên cứu cũng ghi nhận hiện tượng chèn quảng cáo giả mạo ở phía máy chủ. Cụ thể, những yêu cầu quảng cáo tuyên bố rằng quảng cáo đã được chèn vào luồng phát trực tuyến, ngay cả khi thiết bị của người xem được cho là không tồn tại.
Trong hệ thống phân loại lưu lượng truy cập không hợp lệ của HUMAN, hành vi giả mạo tên ứng dụng được xếp vào nhóm Giả mạo thông tin (Misrepresentation). Trong khi đó, việc phần mềm tự động gửi yêu cầu quảng cáo mà không có sự tham gia của người dùng thuộc nhóm Duyệt web tự động (Automated Browsing).
Báo cáo cũng đối chiếu hoạt động của BADBOX 3.0 với các kỹ thuật trong khung MITRE ATT&CK, bao gồm T1071.001, T1105, T1573, T1608.001, T1407, T1406, T1620 và T1104.
Hai hệ thống phân loại này có mục đích khác nhau: phân loại gian lận quảng cáo tập trung vào những yếu tố khiến lưu lượng truy cập bị xem là không hợp lệ, còn MITRE ATT&CK mô tả cách phần mềm độc hại và cơ sở hạ tầng liên quan vận hành.
Thiết bị TXCZ CTV (Nguồn: Satori).
Satori đã liên kết danh mục mô-đun độc hại với nhà sản xuất thiết bị điện tử Trung Quốc TXCZ. Việc xác định này dựa trên cơ sở hạ tầng lệnh điều khiển, các bước kiểm tra thiết bị dành riêng cho nhà sản xuất và tên miền công ty được sử dụng để cấu hình quảng cáo.
Những phát hiện mới tiếp nối chuỗi điều tra BADBOX của Satori, bắt đầu từ năm 2023. Trong cuộc điều tra ban đầu, các nhà nghiên cứu phát hiện một lỗ hổng bảo mật trong phần mềm dựa trên Triada được cài đặt trên những thiết bị Android giá rẻ.
Đến năm 2025, cuộc điều tra BADBOX 2.0 ghi nhận hơn 10 triệu thiết bị bị ảnh hưởng tại 222 quốc gia và vùng lãnh thổ. Tuy nhiên, con số này không bao gồm các trường hợp nhiễm BADBOX 3.0.
Một chiến dịch khác do Google dẫn đầu cũng từng nhắm vào XCPE, mạng botnet đã đăng ký hơn 1,3 triệu đầu thu truyền hình. Hoạt động này đồng thời vô hiệu hóa một số tên miền phục vụ các thành phần của BADBOX 3.0. Dù vậy, cần phân biệt rõ rằng số lượng thiết bị của XCPE không phải là ước tính về quy mô lây nhiễm của BADBOX 3.0.
Những rủi ro từ BADBOX 3.0 và các chỉ báo xâm nhập cần theo dõi
Đối với các đơn vị mua quảng cáo, chiến dịch BADBOX 3.0 cho thấy một vấn đề đáng quan tâm trong quá trình xác minh lưu lượng quảng cáo. Việc một yêu cầu sử dụng tên ứng dụng quen thuộc hay xuất phát từ địa chỉ IP gia đình không đủ để chứng minh quảng cáo thực sự được hiển thị và tiếp cận người xem.Nói cách khác, những thông tin tưởng như đáng tin cậy trong hệ thống quảng cáo vẫn có thể bị làm giả để tạo ra lưu lượng truy cập không hợp lệ, khiến các nhà quảng cáo khó xác định chính xác hiệu quả của chiến dịch.
Với người tiêu dùng, khuyến nghị của Google là kiểm tra chứng nhận Play Protect trước khi lựa chọn thiết bị Android TV. Đây là yếu tố cần quan tâm khi mua các hộp TV giá rẻ, đặc biệt là những sản phẩm không rõ nguồn gốc hoặc không được chứng nhận chính thức.
Satori cũng công bố danh sách các chỉ báo xâm nhập (IOC) liên quan đến BADBOX 3.0, bao gồm những tên miền được sử dụng cho hoạt động điều khiển, phân phối mô-đun và tải mã độc.
| Chỉ báo xâm nhập (IOC) | Vai trò |
|---|---|
api.drgdj[.]top | Danh sách mô-đun và các điểm cuối ghi nhật ký được phần mềm cửa hậu truy cập; đồng thời là phần phụ trợ tải mô-đun được các mẫu gian lận quảng cáo sử dụng. |
file.drgdj[.]top | Máy chủ lưu trữ và phân phối tải trọng do những kẻ vận hành kiểm soát. |
gh.drgdj[.]top | Máy chủ proxy GitHub tự quản lý, được sử dụng để vượt qua các rào cản mạng. |
drgdj[.]top | Tên miền cha của cơ sở hạ tầng liên quan. |
api.pixelpioneerss[.]com | Mô-đun máy chủ điều khiển và ra lệnh (C2). |
Các địa chỉ IP và tên miền trong danh sách đã được cố ý vô hiệu hóa bằng cách sử dụng ký hiệu
[.] nhằm ngăn chặn việc phân giải tên miền hoặc tự động tạo liên kết ngoài ý muốn. Việc khôi phục định dạng ban đầu chỉ nên thực hiện trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc hệ thống SIEM nội bộ.BADBOX 3.0 cho thấy những thiết bị phát trực tuyến giá rẻ, tưởng chừng chỉ phục vụ nhu cầu giải trí, có thể bị biến thành một phần của mạng lưới gian lận quảng cáo và proxy dân cư quy mô lớn. Đáng chú ý, người dùng có thể không nhận thấy bất kỳ dấu hiệu bất thường nào trong quá trình sử dụng, trong khi kết nối internet gia đình vẫn bị khai thác để phục vụ hoạt động của bên thứ ba.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview