

Duy Linh✔
Writer
Chỉ trong 8 ngày kể từ khi TypeSafe AI ra mắt mô hình Jev, khoảng 670 tên miền chứa thương hiệu “jev” đã được cấp chứng chỉ TLS. Đằng sau làn sóng đăng ký tên miền này, các nhà nghiên cứu phát hiện nhiều website hoạt động như những cửa hàng API không chính thức, thu phí cao hơn nhiều lần so với giá của nhà cung cấp và chuyển tiếp yêu cầu đến hạ tầng của TypeSafe.
Nguy cơ không chỉ nằm ở việc người dùng phải trả thêm tiền để sử dụng dịch vụ. Khi truy cập các nền tảng trung gian không rõ nguồn gốc, nhà phát triển còn có thể vô tình chuyển những thông tin nhạy cảm, bao gồm mã nguồn độc quyền, hồ sơ khách hàng và dữ liệu kinh doanh nội bộ, qua máy chủ của bên thứ ba.
Ngày 15/9, TypeSafe giới thiệu Jev, mô hình được hãng gọi là “Hệ thống Một” (System One). Thay vì tạo ra những đoạn văn bản tự do như các mô hình hội thoại thông thường, Jev được thiết kế để trả về các quyết định có cấu trúc, chẳng hạn như lựa chọn, điểm số hoặc kết quả có/không. Cách tiếp cận này hướng đến các tác vụ tự động hóa, trong đó ứng dụng cần đầu ra có thể dự đoán và tuân theo một lược đồ dữ liệu xác định.
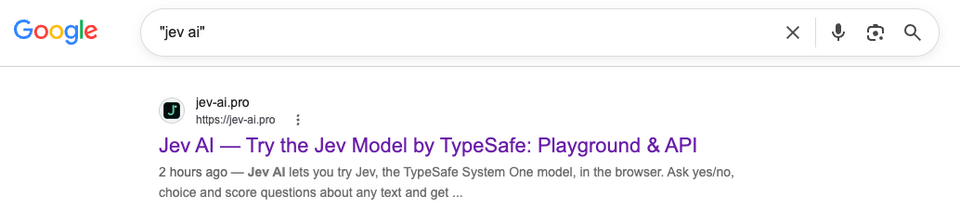
Tìm kiếm trên Google với từ khóa “jev ai”: kết quả đầu tiên là jev-ai.pro, chứ không phải TypeSafe (Nguồn: Eye Security).
Sự quan tâm nhanh chóng dành cho mô hình mới cũng mở ra cơ hội cho các nhà khai thác tên miền. Nhiều website xuất hiện với giao diện chuyên nghiệp, có tài liệu API, môi trường thử nghiệm, bảng giá và quy trình thanh toán, khiến chúng dễ bị nhầm là dịch vụ chính thức đối với những nhà phát triển muốn nhanh chóng tiếp cận Jev.
Tuy nhiên, theo các nhà nghiên cứu, những cửa hàng này dường như không vận hành một phiên bản Jev độc lập. Thay vào đó, chúng chuyển tiếp yêu cầu của khách hàng đến API thượng nguồn của TypeSafe, tạo ra một lớp trung gian không được công khai rõ ràng giữa người dùng và nhà cung cấp thực sự.
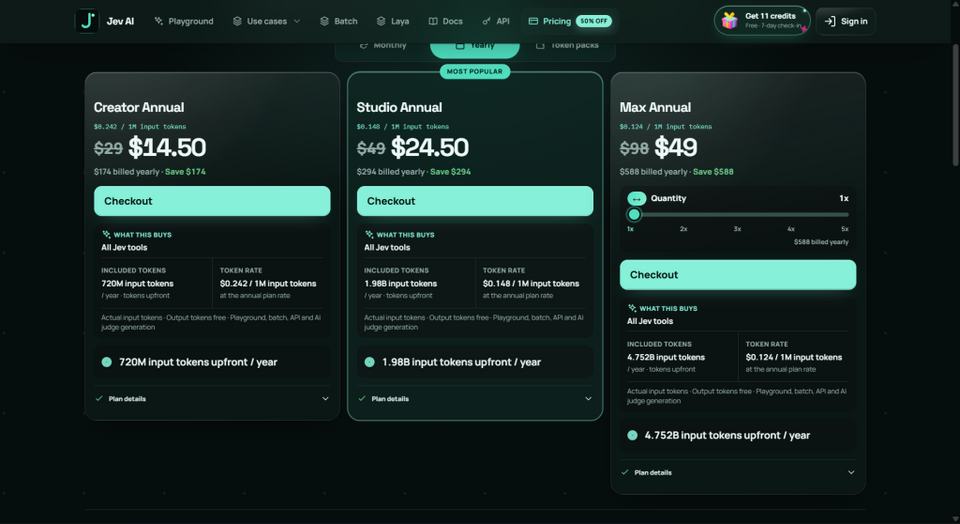
Bảng giá của jev-ai.pro (Nguồn: Eye Security).
Trong khi đó, các gói dịch vụ được quảng bá trên jev-ai[.]pro và jev-agent[.]org có mức phí tương đương khoảng 0,247–0,483 USD (khoảng 6.500–12.700 VNĐ) cho mỗi triệu token đầu vào. Như vậy, người dùng có thể phải trả mức giá cao gấp khoảng 6–11,5 lần so với truy cập trực tiếp.
Ngay cả khi lựa chọn các gói thanh toán theo năm, người dùng vẫn phải chịu mức giá cao hơn khoảng 3–6 lần so với dịch vụ chính thức. Một website khác là jevtypesafeai[.]com cũng quảng bá các gói khởi đầu với giá 0,25–0,42 USD (khoảng 6.600–11.000 VNĐ) cho mỗi triệu token, tương đương mức chênh lệch khoảng 6–10 lần.
Các nhà nghiên cứu còn phát hiện những điểm tương đồng trong cách các website này vận hành. Chúng sử dụng chung JavaScript, triển khai các gói đăng ký định kỳ, đưa ra thông báo giảm giá 50% khi thanh toán theo năm, tặng tín dụng chào mừng, thưởng đăng nhập hằng ngày và sử dụng bộ đếm ngược được đặt lại mỗi ngày.
Những yếu tố này tạo nên một giao diện thương mại quen thuộc, có thể thúc đẩy người dùng đăng ký mà không kiểm tra kỹ đơn vị cung cấp dịch vụ. Dù một số trang có điều khoản tuyên bố không liên kết với TypeSafe, thông tin này được cho là chỉ xuất hiện ở chân trang hoặc trang pháp lý, thay vì được làm rõ trong quá trình mua hàng.
Theo nghiên cứu của Eye Security, các tìm kiếm với từ khóa “Jev AI” và “Jev TypeSafe” đã đưa người dùng đến những website như jev-ai[.]pro và jevtypesafeai[.]com, bên cạnh các trang thuộc sở hữu hợp pháp của TypeSafe. Điều này làm tăng khả năng người dùng truy cập nhầm dịch vụ, đặc biệt khi dựa vào thứ hạng tìm kiếm thay vì xác minh nguồn gốc.
Rủi ro đáng lo ngại hơn nằm ở luồng dữ liệu. Khi các yêu cầu API được chuyển qua máy chủ của một đơn vị trung gian không rõ danh tính, thông tin gửi đi có thể bao gồm dữ liệu nhạy cảm của doanh nghiệp. Nếu không có chính sách bảo mật và lưu giữ dữ liệu minh bạch, tổ chức sẽ khó đánh giá đầy đủ cách dữ liệu được xử lý trong quá trình sử dụng dịch vụ.
Theo các nhà nghiên cứu, những website này có một số đặc điểm chung: được đăng ký thông qua Namecheap, triển khai phía sau Cloudflare và chứa các mã định danh website dùng chung trong mã nguồn. Những điểm tương đồng cho thấy một mô hình kinh doanh có thể được lặp lại: lựa chọn một sản phẩm AI đang thu hút sự chú ý, đăng ký tên miền chứa từ khóa liên quan, xây dựng giao diện bán hàng quen thuộc, kết nối với dịch vụ thượng nguồn rồi áp dụng mức giá cao hơn đáng kể.
Một chi tiết khác được phát hiện trong quá trình điều tra là một số trang pháp lý trên các cửa hàng Jev ghi ngày hiệu lực sớm hơn cả thời điểm tên miền được đăng ký. Trong một trường hợp, ngày tháng đã được thay đổi sau đó khi các nhà nghiên cứu tiếp tục phân tích.
Dữ liệu từ nhật ký minh bạch chứng chỉ cho thấy khoảng 670 tên miền mới chứa từ “jev” được cấp chứng chỉ trong giai đoạn từ ngày 15 đến 22/9. Riêng ngày 18/9, số lượng đăng ký được ước tính vào khoảng 170 tên miền, cũng là ngày các tên miền giả mạo đầu tiên được xác định đăng ký. Ngoài ra, khoảng 40 tên miền mới chứa cụm từ “typesafe” được phát hiện trong khoảng thời gian từ ngày 16 đến 21/9.
Dù vậy, không phải tất cả tên miền mới đăng ký đều phục vụ mục đích lừa đảo. Trong số đó có thể có các trang hướng dẫn, bản thử nghiệm, dự án cộng đồng hoặc tên miền được đăng ký nhưng chưa hoạt động. Tuy nhiên, tốc độ gia tăng của các tên miền sử dụng nhiều từ khóa liên quan đến thương hiệu vẫn làm tăng nguy cơ lừa đảo, chiếm đoạt tên miền do lỗi chính tả, thao túng kết quả SEO, đánh cắp thông tin đăng nhập và làm lộ khóa API.
Nguy cơ này càng đáng quan tâm khi nhu cầu sử dụng một dịch vụ mới ra mắt có thể tăng nhanh hơn khả năng cung cấp quyền truy cập chính thức đã được xác minh. Người dùng vì thế có thể dễ dàng gặp phải những dịch vụ trung gian được thiết kế để trông giống nền tảng hợp pháp.
Để hạn chế rủi ro, các tổ chức nên truy cập Jev thông qua những địa chỉ chính thức của TypeSafe là typesafe.ai và console.typesafe.ai, hoặc sử dụng các nhà cung cấp được xác nhận như OpenRouter, Vercel AI Gateway và Cloudflare AI Gateway.
Các nhóm bảo mật cũng nên xác minh liên kết nhà cung cấp thông qua thông báo và tài liệu chính thức, thay vì chỉ dựa vào thứ hạng tìm kiếm. Việc kiểm tra ngày đăng ký tên miền, thời điểm cấp chứng chỉ lần đầu và đối chiếu giá token với bảng giá của nhà cung cấp có thể giúp phát hiện những dịch vụ trung gian đáng ngờ.
Đối với các hệ thống đang vận hành trong môi trường sản xuất, một bên trung gian không có tư cách pháp nhân rõ ràng, tài liệu bảo mật, chính sách lưu giữ dữ liệu hoặc thỏa thuận mức dịch vụ (SLA) bằng hợp đồng cần được xem là rủi ro đáng kể đối với chuỗi cung ứng và quản trị dữ liệu.
Nguy cơ không chỉ nằm ở việc người dùng phải trả thêm tiền để sử dụng dịch vụ. Khi truy cập các nền tảng trung gian không rõ nguồn gốc, nhà phát triển còn có thể vô tình chuyển những thông tin nhạy cảm, bao gồm mã nguồn độc quyền, hồ sơ khách hàng và dữ liệu kinh doanh nội bộ, qua máy chủ của bên thứ ba.
Ngày 15/9, TypeSafe giới thiệu Jev, mô hình được hãng gọi là “Hệ thống Một” (System One). Thay vì tạo ra những đoạn văn bản tự do như các mô hình hội thoại thông thường, Jev được thiết kế để trả về các quyết định có cấu trúc, chẳng hạn như lựa chọn, điểm số hoặc kết quả có/không. Cách tiếp cận này hướng đến các tác vụ tự động hóa, trong đó ứng dụng cần đầu ra có thể dự đoán và tuân theo một lược đồ dữ liệu xác định.
Tìm kiếm trên Google với từ khóa “jev ai”: kết quả đầu tiên là jev-ai.pro, chứ không phải TypeSafe (Nguồn: Eye Security).
Sự quan tâm nhanh chóng dành cho mô hình mới cũng mở ra cơ hội cho các nhà khai thác tên miền. Nhiều website xuất hiện với giao diện chuyên nghiệp, có tài liệu API, môi trường thử nghiệm, bảng giá và quy trình thanh toán, khiến chúng dễ bị nhầm là dịch vụ chính thức đối với những nhà phát triển muốn nhanh chóng tiếp cận Jev.
Tuy nhiên, theo các nhà nghiên cứu, những cửa hàng này dường như không vận hành một phiên bản Jev độc lập. Thay vào đó, chúng chuyển tiếp yêu cầu của khách hàng đến API thượng nguồn của TypeSafe, tạo ra một lớp trung gian không được công khai rõ ràng giữa người dùng và nhà cung cấp thực sự.
Giá API cao gấp 11,5 lần, nguy cơ dữ liệu đi qua máy chủ bên thứ ba
Theo bảng giá chính thức, TypeSafe tính phí xử lý đầu vào của Jev ở mức 0,042 USD (khoảng 1.100 VNĐ) cho mỗi triệu token, tương đương 42 USD (khoảng 1,1 triệu VNĐ) cho mỗi tỷ token. Phần đầu ra được cung cấp miễn phí do mô hình trả về các quyết định có kiểu dữ liệu thay vì văn bản được tạo tự động.Bảng giá của jev-ai.pro (Nguồn: Eye Security).
Trong khi đó, các gói dịch vụ được quảng bá trên jev-ai[.]pro và jev-agent[.]org có mức phí tương đương khoảng 0,247–0,483 USD (khoảng 6.500–12.700 VNĐ) cho mỗi triệu token đầu vào. Như vậy, người dùng có thể phải trả mức giá cao gấp khoảng 6–11,5 lần so với truy cập trực tiếp.
Ngay cả khi lựa chọn các gói thanh toán theo năm, người dùng vẫn phải chịu mức giá cao hơn khoảng 3–6 lần so với dịch vụ chính thức. Một website khác là jevtypesafeai[.]com cũng quảng bá các gói khởi đầu với giá 0,25–0,42 USD (khoảng 6.600–11.000 VNĐ) cho mỗi triệu token, tương đương mức chênh lệch khoảng 6–10 lần.
Các nhà nghiên cứu còn phát hiện những điểm tương đồng trong cách các website này vận hành. Chúng sử dụng chung JavaScript, triển khai các gói đăng ký định kỳ, đưa ra thông báo giảm giá 50% khi thanh toán theo năm, tặng tín dụng chào mừng, thưởng đăng nhập hằng ngày và sử dụng bộ đếm ngược được đặt lại mỗi ngày.
Những yếu tố này tạo nên một giao diện thương mại quen thuộc, có thể thúc đẩy người dùng đăng ký mà không kiểm tra kỹ đơn vị cung cấp dịch vụ. Dù một số trang có điều khoản tuyên bố không liên kết với TypeSafe, thông tin này được cho là chỉ xuất hiện ở chân trang hoặc trang pháp lý, thay vì được làm rõ trong quá trình mua hàng.
Theo nghiên cứu của Eye Security, các tìm kiếm với từ khóa “Jev AI” và “Jev TypeSafe” đã đưa người dùng đến những website như jev-ai[.]pro và jevtypesafeai[.]com, bên cạnh các trang thuộc sở hữu hợp pháp của TypeSafe. Điều này làm tăng khả năng người dùng truy cập nhầm dịch vụ, đặc biệt khi dựa vào thứ hạng tìm kiếm thay vì xác minh nguồn gốc.
Rủi ro đáng lo ngại hơn nằm ở luồng dữ liệu. Khi các yêu cầu API được chuyển qua máy chủ của một đơn vị trung gian không rõ danh tính, thông tin gửi đi có thể bao gồm dữ liệu nhạy cảm của doanh nghiệp. Nếu không có chính sách bảo mật và lưu giữ dữ liệu minh bạch, tổ chức sẽ khó đánh giá đầy đủ cách dữ liệu được xử lý trong quá trình sử dụng dịch vụ.
Khoảng 670 tên miền mang thương hiệu Jev được cấp chứng chỉ trong 8 ngày
Eye Security phát hiện jev-ai[.]pro có liên hệ với một mạng lưới rộng hơn gồm ít nhất sáu cửa hàng trực tuyến về AI có cấu trúc tương tự, được ra mắt trong khoảng 18 ngày. Các tên miền liên quan gồm lyria35[.]pro, h3maxturbo[.]pro, faceless-reels[.]pro, taomateh3[.]pro, jev-ai[.]pro và laya-ai[.]pro.Theo các nhà nghiên cứu, những website này có một số đặc điểm chung: được đăng ký thông qua Namecheap, triển khai phía sau Cloudflare và chứa các mã định danh website dùng chung trong mã nguồn. Những điểm tương đồng cho thấy một mô hình kinh doanh có thể được lặp lại: lựa chọn một sản phẩm AI đang thu hút sự chú ý, đăng ký tên miền chứa từ khóa liên quan, xây dựng giao diện bán hàng quen thuộc, kết nối với dịch vụ thượng nguồn rồi áp dụng mức giá cao hơn đáng kể.
Một chi tiết khác được phát hiện trong quá trình điều tra là một số trang pháp lý trên các cửa hàng Jev ghi ngày hiệu lực sớm hơn cả thời điểm tên miền được đăng ký. Trong một trường hợp, ngày tháng đã được thay đổi sau đó khi các nhà nghiên cứu tiếp tục phân tích.
Dữ liệu từ nhật ký minh bạch chứng chỉ cho thấy khoảng 670 tên miền mới chứa từ “jev” được cấp chứng chỉ trong giai đoạn từ ngày 15 đến 22/9. Riêng ngày 18/9, số lượng đăng ký được ước tính vào khoảng 170 tên miền, cũng là ngày các tên miền giả mạo đầu tiên được xác định đăng ký. Ngoài ra, khoảng 40 tên miền mới chứa cụm từ “typesafe” được phát hiện trong khoảng thời gian từ ngày 16 đến 21/9.
Dù vậy, không phải tất cả tên miền mới đăng ký đều phục vụ mục đích lừa đảo. Trong số đó có thể có các trang hướng dẫn, bản thử nghiệm, dự án cộng đồng hoặc tên miền được đăng ký nhưng chưa hoạt động. Tuy nhiên, tốc độ gia tăng của các tên miền sử dụng nhiều từ khóa liên quan đến thương hiệu vẫn làm tăng nguy cơ lừa đảo, chiếm đoạt tên miền do lỗi chính tả, thao túng kết quả SEO, đánh cắp thông tin đăng nhập và làm lộ khóa API.
Nguy cơ này càng đáng quan tâm khi nhu cầu sử dụng một dịch vụ mới ra mắt có thể tăng nhanh hơn khả năng cung cấp quyền truy cập chính thức đã được xác minh. Người dùng vì thế có thể dễ dàng gặp phải những dịch vụ trung gian được thiết kế để trông giống nền tảng hợp pháp.
Để hạn chế rủi ro, các tổ chức nên truy cập Jev thông qua những địa chỉ chính thức của TypeSafe là typesafe.ai và console.typesafe.ai, hoặc sử dụng các nhà cung cấp được xác nhận như OpenRouter, Vercel AI Gateway và Cloudflare AI Gateway.
Các nhóm bảo mật cũng nên xác minh liên kết nhà cung cấp thông qua thông báo và tài liệu chính thức, thay vì chỉ dựa vào thứ hạng tìm kiếm. Việc kiểm tra ngày đăng ký tên miền, thời điểm cấp chứng chỉ lần đầu và đối chiếu giá token với bảng giá của nhà cung cấp có thể giúp phát hiện những dịch vụ trung gian đáng ngờ.
Đối với các hệ thống đang vận hành trong môi trường sản xuất, một bên trung gian không có tư cách pháp nhân rõ ràng, tài liệu bảo mật, chính sách lưu giữ dữ liệu hoặc thỏa thuận mức dịch vụ (SLA) bằng hợp đồng cần được xem là rủi ro đáng kể đối với chuỗi cung ứng và quản trị dữ liệu.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: