

Duy Linh✔
Writer
Một nhà cung cấp từng đứng sau mã độc đánh cắp thông tin StealC đã quay trở lại với Stadia, một nền tảng mã độc truy cập từ xa có cấu trúc mô-đun. Không chỉ kế thừa khả năng đánh cắp dữ liệu của StealC, Stadia còn tích hợp nhiều công cụ cho phép tin tặc điều khiển máy tính từ xa, thực thi lệnh, quản lý tệp và triển khai các tải trọng độc hại trên những thiết bị Windows bị xâm nhập.

Theo nghiên cứu của Varonis Threat Labs, Stadia được quảng cáo vào ngày 16/10, hướng đến mô hình cung cấp công cụ tội phạm mạng theo hình thức đăng ký trả phí. Sự xuất hiện của nền tảng này cho thấy mã nguồn và năng lực của StealC vẫn có thể tiếp tục được khai thác, ngay cả sau khi các chiến dịch triệt phá cơ sở hạ tầng liên quan được triển khai.
Trước đó, vào tháng 6, chiến dịch phối hợp Endgame đã nhắm đến các hoạt động liên quan đến StealC, Amadey và SocGholish. Europol cho biết các cơ quan chức năng cùng đối tác tư nhân đã xử lý 326 máy chủ và 142 tên miền trong toàn bộ chiến dịch, đồng thời thu hồi khoảng 27 triệu thông tin đăng nhập bị đánh cắp. Đây là kết quả của chiến dịch phối hợp trên diện rộng, không phải thành quả chỉ riêng đối với StealC.
Các nhà nghiên cứu phát hiện mã của StealC bên trong tác nhân Stadia mới. Nhật ký thay đổi trên bảng điều khiển quản trị cũng ghi nhận việc nâng cấp lên mô-đun đánh cắp thông tin StealC phiên bản 3.5.0. Những bằng chứng này cho thấy Stadia có mối liên hệ trực tiếp với StealC, đồng thời mở rộng khả năng từ đánh cắp dữ liệu sang kiểm soát thiết bị trong thời gian dài.
Khả năng truy cập máy tính để bàn của Stadia hỗ trợ cả phiên làm việc hiện tại lẫn một môi trường máy tính để bàn ẩn riêng biệt. Nhờ đó, người điều khiển có thể tương tác với hệ thống đã bị xâm nhập bên ngoài không gian làm việc mà nạn nhân đang nhìn thấy. Đây là một trong những tính năng giúp nền tảng vượt ra ngoài phạm vi của phần mềm đánh cắp thông tin thông thường.
Mô-đun trình tải hỗ trợ các loại tải trọng EXE, PowerShell, CMD và MSI. Tùy chọn thực thi cho phép chạy tệp trực tiếp trên đĩa hoặc trong bộ nhớ, tạo điều kiện cho người vận hành triển khai những thành phần khác trên máy tính mục tiêu.
Khả năng thu thập dữ liệu của Stadia cũng khá rộng. Phần mềm nhắm đến hơn 50 trình duyệt, hơn 120 tiện ích mở rộng liên quan đến tiền điện tử và hơn 50 ví điện tử trên máy tính để bàn. Ngoài ra, nó còn tìm cách thu thập dữ liệu từ các ứng dụng nhắn tin, trò chơi, email và phần mềm VPN.
Varonis đã thu thập được một bản dựng của Stadia, phân tích ngược tệp thực thi và quan sát bảng điều khiển quản trị giao tiếp với một máy chủ Windows do người nghiên cứu kiểm soát. Trong các tài liệu minh họa, nhóm nghiên cứu cũng ghi nhận giao diện HVNC hiển thị một phiên làm việc từ xa trực tiếp trên máy tính Windows 11 bị nhiễm mã độc. Trên màn hình xuất hiện hộp thoại lỗi thời gian chạy bằng tiếng Tây Ban Nha.

Thanh công cụ của người bán (Nguồn: Varonis).
Mô hình kinh doanh của Stadia được xây dựng theo hình thức thuê bao hằng tháng. Gói Basic có giá 300 USD (khoảng 7,5 triệu VNĐ), gói Team là 550 USD (khoảng 13,75 triệu VNĐ) và gói Pro là 900 USD (khoảng 22,5 triệu VNĐ). Trong đó, chỉ gói Pro cung cấp đầy đủ cả sáu mô-đun. Những khách hàng từng sử dụng StealC được tặng một tháng sử dụng Pro miễn phí, cho thấy nhà cung cấp đang tận dụng trực tiếp tệp khách hàng hiện có để quảng bá nền tảng mới.
Mẫu mã độc được phân tích có tên
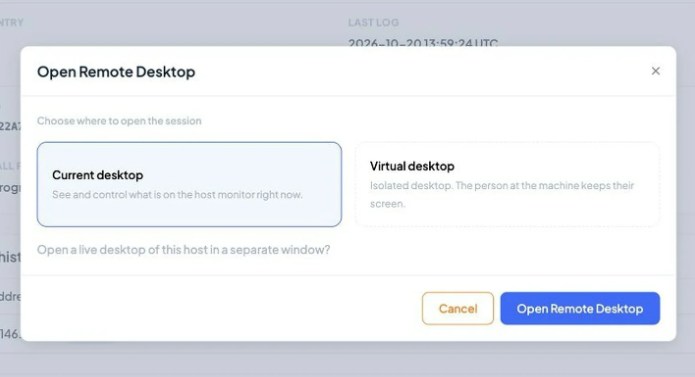
OpenRemoteDesktop (Nguồn: Varonis).
Bảng điều khiển quản trị có tab tạo tác nhân, cho phép người vận hành biên dịch các tác nhân từ phiên bản phát hành hiện tại. Sau khi tạo bản dựng, người vận hành tải tệp
Thanh bên của giao diện quản trị sắp xếp dữ liệu thu thập được theo từng loại, bao gồm mật khẩu, thông tin thẻ tín dụng, dữ liệu ứng dụng nhắn tin và phần mềm. Nền tảng còn phân loại mã thông báo phiên của Chrome, Discord, Steam, Roblox và Azure, đồng thời có mục riêng dành cho dữ liệu liên quan đến tiền điện tử, bao gồm cụm từ hạt giống ví.
Ngay cả sau khi được giải nén, tệp nhị phân vẫn che giấu các chuỗi ký tự có ý nghĩa bằng cách kết hợp mã hóa RC4 với Base64. Các nhà nghiên cứu đã khôi phục 542 chuỗi ký tự, qua đó xác định được những thông tin liên quan đến cấu hình, từ vựng lệnh, mục tiêu trình duyệt và cơ chế duy trì hoạt động.
Trước khi cài đặt, Stadia kiểm tra ngôn ngữ hệ thống. Nếu phát hiện các ngôn ngữ Nga, Ukraina, Belarus, Kazakhstan hoặc Uzbekistan, chương trình sẽ thoát. Sau khi được cài đặt, tác nhân sử dụng một mutex được tạo từ tên người dùng và tên máy tính nhằm ngăn chương trình chạy trùng lặp trên cùng hệ thống.
Cấu hình của mẫu mã độc được phân tích chứa ba máy chủ điều khiển và ra lệnh (C2):
Stadia giao tiếp qua HTTP thông thường, nhưng phần thân thông điệp chứa dữ liệu JSON được mã hóa bằng Base64 và RC4, dù trường loại nội dung vẫn được khai báo là
Để duy trì sự hiện diện trên thiết bị, Stadia tạo một thư mục có tên ngẫu nhiên gồm 12 ký tự trong
Mã độc đồng thời tạo một tác vụ theo lịch trình ở chế độ ẩn. Tác vụ này khởi chạy chương trình khi người dùng đăng nhập và tiếp tục kích hoạt sau mỗi 15 phút. Thời gian hoạt động được cấu hình lên tới 3.650 ngày.
Nếu được chạy với quyền nâng cao, Stadia còn sử dụng PowerShell để thêm thư mục cài đặt của mình vào danh sách loại trừ của Microsoft Defender. Điều này có thể giúp các thành phần của mã độc tránh bị công cụ bảo vệ phát hiện thông qua cơ chế quét thông thường.
Do đó, việc điều tra các trường hợp nghi nhiễm Stadia không nên chỉ dựa vào tên tệp. Các chuyên gia bảo mật cần kết hợp nhiều dấu hiệu, bao gồm vị trí tệp thực thi, cấu hình tác vụ theo lịch trình, thay đổi danh sách loại trừ của Microsoft Defender và những kết nối liên quan đến cơ sở hạ tầng C2 đã được báo cáo. Các tệp cập nhật bất thường xuất hiện trong
Các chỉ báo xâm phạm (IOC) của mẫu mã độc được Varonis phân tích gồm:
Lưu ý về IOC: Địa chỉ IP và tên miền trong một số nguồn có thể được cố ý vô hiệu hóa, chẳng hạn bằng cách thay dấu chấm bằng
Sự xuất hiện của Stadia cho thấy việc triệt phá máy chủ và tên miền không đồng nghĩa với việc loại bỏ hoàn toàn những người đứng sau một hệ sinh thái mã độc. Nền tảng mới vẫn giữ khả năng đánh cắp dữ liệu của StealC, đồng thời tích hợp thêm các công cụ điều khiển từ xa, quản lý tiến trình và triển khai tải trọng độc hại. Với mô hình thuê bao hướng đến tội phạm mạng, Stadia mở rộng phạm vi từ đánh cắp thông tin đơn thuần sang cung cấp một bộ công cụ phục vụ việc duy trì quyền truy cập lâu dài vào các thiết bị Windows đã bị xâm nhập.
Theo nghiên cứu của Varonis Threat Labs, Stadia được quảng cáo vào ngày 16/10, hướng đến mô hình cung cấp công cụ tội phạm mạng theo hình thức đăng ký trả phí. Sự xuất hiện của nền tảng này cho thấy mã nguồn và năng lực của StealC vẫn có thể tiếp tục được khai thác, ngay cả sau khi các chiến dịch triệt phá cơ sở hạ tầng liên quan được triển khai.
Trước đó, vào tháng 6, chiến dịch phối hợp Endgame đã nhắm đến các hoạt động liên quan đến StealC, Amadey và SocGholish. Europol cho biết các cơ quan chức năng cùng đối tác tư nhân đã xử lý 326 máy chủ và 142 tên miền trong toàn bộ chiến dịch, đồng thời thu hồi khoảng 27 triệu thông tin đăng nhập bị đánh cắp. Đây là kết quả của chiến dịch phối hợp trên diện rộng, không phải thành quả chỉ riêng đối với StealC.
Các nhà nghiên cứu phát hiện mã của StealC bên trong tác nhân Stadia mới. Nhật ký thay đổi trên bảng điều khiển quản trị cũng ghi nhận việc nâng cấp lên mô-đun đánh cắp thông tin StealC phiên bản 3.5.0. Những bằng chứng này cho thấy Stadia có mối liên hệ trực tiếp với StealC, đồng thời mở rộng khả năng từ đánh cắp dữ liệu sang kiểm soát thiết bị trong thời gian dài.
Stadia mở rộng khả năng đánh cắp dữ liệu và kiểm soát máy tính từ xa
Stadia cung cấp sáu mô-đun chính, gồm điện toán mạng ảo ẩn (HVNC), trình quản lý tệp, công cụ thực thi lệnh từ xa (Remote CMD), trình tải và trình quản lý tiến trình. Danh sách mô-đun được mô tả trong nghiên cứu có hai mục mang tên trình quản lý tệp, vì vậy không thể xác định từ thông tin hiện có liệu đây là hai thành phần riêng biệt hay lỗi trùng lặp trong phần mô tả.Khả năng truy cập máy tính để bàn của Stadia hỗ trợ cả phiên làm việc hiện tại lẫn một môi trường máy tính để bàn ẩn riêng biệt. Nhờ đó, người điều khiển có thể tương tác với hệ thống đã bị xâm nhập bên ngoài không gian làm việc mà nạn nhân đang nhìn thấy. Đây là một trong những tính năng giúp nền tảng vượt ra ngoài phạm vi của phần mềm đánh cắp thông tin thông thường.
Mô-đun trình tải hỗ trợ các loại tải trọng EXE, PowerShell, CMD và MSI. Tùy chọn thực thi cho phép chạy tệp trực tiếp trên đĩa hoặc trong bộ nhớ, tạo điều kiện cho người vận hành triển khai những thành phần khác trên máy tính mục tiêu.
Khả năng thu thập dữ liệu của Stadia cũng khá rộng. Phần mềm nhắm đến hơn 50 trình duyệt, hơn 120 tiện ích mở rộng liên quan đến tiền điện tử và hơn 50 ví điện tử trên máy tính để bàn. Ngoài ra, nó còn tìm cách thu thập dữ liệu từ các ứng dụng nhắn tin, trò chơi, email và phần mềm VPN.
Varonis đã thu thập được một bản dựng của Stadia, phân tích ngược tệp thực thi và quan sát bảng điều khiển quản trị giao tiếp với một máy chủ Windows do người nghiên cứu kiểm soát. Trong các tài liệu minh họa, nhóm nghiên cứu cũng ghi nhận giao diện HVNC hiển thị một phiên làm việc từ xa trực tiếp trên máy tính Windows 11 bị nhiễm mã độc. Trên màn hình xuất hiện hộp thoại lỗi thời gian chạy bằng tiếng Tây Ban Nha.
Thanh công cụ của người bán (Nguồn: Varonis).
Mô hình kinh doanh của Stadia được xây dựng theo hình thức thuê bao hằng tháng. Gói Basic có giá 300 USD (khoảng 7,5 triệu VNĐ), gói Team là 550 USD (khoảng 13,75 triệu VNĐ) và gói Pro là 900 USD (khoảng 22,5 triệu VNĐ). Trong đó, chỉ gói Pro cung cấp đầy đủ cả sáu mô-đun. Những khách hàng từng sử dụng StealC được tặng một tháng sử dụng Pro miễn phí, cho thấy nhà cung cấp đang tận dụng trực tiếp tệp khách hàng hiện có để quảng bá nền tảng mới.
Mẫu mã độc được phân tích có tên
stadia_x32.exe, là tệp thực thi Windows không có chữ ký số, dung lượng 560.128 byte và được biên dịch bằng Microsoft Visual C++.OpenRemoteDesktop (Nguồn: Varonis).
Bảng điều khiển quản trị có tab tạo tác nhân, cho phép người vận hành biên dịch các tác nhân từ phiên bản phát hành hiện tại. Sau khi tạo bản dựng, người vận hành tải tệp
.exe xuống rồi triển khai lên hệ thống mục tiêu.Thanh bên của giao diện quản trị sắp xếp dữ liệu thu thập được theo từng loại, bao gồm mật khẩu, thông tin thẻ tín dụng, dữ liệu ứng dụng nhắn tin và phần mềm. Nền tảng còn phân loại mã thông báo phiên của Chrome, Discord, Steam, Roblox và Azure, đồng thời có mục riêng dành cho dữ liệu liên quan đến tiền điện tử, bao gồm cụm từ hạt giống ví.
Cơ chế hoạt động và dấu hiệu nhận diện Stadia trên hệ thống Windows
Theo phân tích của Varonis, mẫu mã độc tự nhận diện làSTADIA_BETA, báo cáo phiên bản 1.1.2 và chỉ nhập thư viện KERNEL32.dll. Phần lớn các API cần thiết được giải quyết tự động trong quá trình hoạt động.Ngay cả sau khi được giải nén, tệp nhị phân vẫn che giấu các chuỗi ký tự có ý nghĩa bằng cách kết hợp mã hóa RC4 với Base64. Các nhà nghiên cứu đã khôi phục 542 chuỗi ký tự, qua đó xác định được những thông tin liên quan đến cấu hình, từ vựng lệnh, mục tiêu trình duyệt và cơ chế duy trì hoạt động.
Trước khi cài đặt, Stadia kiểm tra ngôn ngữ hệ thống. Nếu phát hiện các ngôn ngữ Nga, Ukraina, Belarus, Kazakhstan hoặc Uzbekistan, chương trình sẽ thoát. Sau khi được cài đặt, tác nhân sử dụng một mutex được tạo từ tên người dùng và tên máy tính nhằm ngăn chương trình chạy trùng lặp trên cùng hệ thống.
Cấu hình của mẫu mã độc được phân tích chứa ba máy chủ điều khiển và ra lệnh (C2):
93.152.213.215, 91.92.43.45 và 193.148.56.97.Stadia giao tiếp qua HTTP thông thường, nhưng phần thân thông điệp chứa dữ liệu JSON được mã hóa bằng Base64 và RC4, dù trường loại nội dung vẫn được khai báo là
application/json. Mã độc lần lượt kiểm tra các máy chủ C2 và sẽ thử kết nối lại sau 300 giây nếu không có máy chủ nào phản hồi.Để duy trì sự hiện diện trên thiết bị, Stadia tạo một thư mục có tên ngẫu nhiên gồm 12 ký tự trong
C:\ProgramData. Tệp thực thi có thể sử dụng những tên dễ gây nhầm lẫn với thành phần hợp pháp của Windows hoặc phần mềm phổ biến, chẳng hạn MicrosoftEdgeUpdate.exe, RuntimeBroker.exe và GoogleUpdate.exe.Mã độc đồng thời tạo một tác vụ theo lịch trình ở chế độ ẩn. Tác vụ này khởi chạy chương trình khi người dùng đăng nhập và tiếp tục kích hoạt sau mỗi 15 phút. Thời gian hoạt động được cấu hình lên tới 3.650 ngày.
Nếu được chạy với quyền nâng cao, Stadia còn sử dụng PowerShell để thêm thư mục cài đặt của mình vào danh sách loại trừ của Microsoft Defender. Điều này có thể giúp các thành phần của mã độc tránh bị công cụ bảo vệ phát hiện thông qua cơ chế quét thông thường.
Do đó, việc điều tra các trường hợp nghi nhiễm Stadia không nên chỉ dựa vào tên tệp. Các chuyên gia bảo mật cần kết hợp nhiều dấu hiệu, bao gồm vị trí tệp thực thi, cấu hình tác vụ theo lịch trình, thay đổi danh sách loại trừ của Microsoft Defender và những kết nối liên quan đến cơ sở hạ tầng C2 đã được báo cáo. Các tệp cập nhật bất thường xuất hiện trong
ProgramData cũng là dấu hiệu cần được kiểm tra.Các chỉ báo xâm phạm (IOC) của mẫu mã độc được Varonis phân tích gồm:
| Loại | Giá trị | Ghi chú |
|---|---|---|
| SHA-256 | ea928494fd30d88b98141d39a502a4324889fb732e74b44bfee12c72137dd73e | Tệp stadia_x32.exe, tác nhân phiên bản 1.1.2 |
| SHA-1 | 1ba76d2029744cc6e2f7209c96a696b32962b1f1 | Cùng mẫu mã độc |
| MD5 | 7739a8d0d101ca82b93bbd0acdb6d9af | Cùng mẫu mã độc |
| Nhấn mạnh | 028afae8b5e9953e1cd84a003c42fd85 | PE bên ngoài |
| SHA-256 | 0e5337a4cc8ebc772bc50f6e79befd1e8efad3410022e050d08d5269733c4ea4 | Khối dữ liệu hỗ trợ App-Bound, kích thước 0x6600 byte, được chia sẻ với StealC 3.5 |
Lưu ý về IOC: Địa chỉ IP và tên miền trong một số nguồn có thể được cố ý vô hiệu hóa, chẳng hạn bằng cách thay dấu chấm bằng
[.], để tránh việc vô tình truy cập hoặc tạo liên kết có thể nhấp. Chỉ nên khôi phục định dạng có thể phân giải trong các nền tảng tình báo mối đe dọa được kiểm soát, như MISP, VirusTotal hoặc SIEM.Sự xuất hiện của Stadia cho thấy việc triệt phá máy chủ và tên miền không đồng nghĩa với việc loại bỏ hoàn toàn những người đứng sau một hệ sinh thái mã độc. Nền tảng mới vẫn giữ khả năng đánh cắp dữ liệu của StealC, đồng thời tích hợp thêm các công cụ điều khiển từ xa, quản lý tiến trình và triển khai tải trọng độc hại. Với mô hình thuê bao hướng đến tội phạm mạng, Stadia mở rộng phạm vi từ đánh cắp thông tin đơn thuần sang cung cấp một bộ công cụ phục vụ việc duy trì quyền truy cập lâu dài vào các thiết bị Windows đã bị xâm nhập.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview