Các cuộc tấn công mạng liên tiếp tại Pháp đang nhắm vào nhiều lĩnh vực thiết yếu, từ hệ thống bảo quản máu, huyết tương đến ngân hàng. Đáng chú ý, tin tặc tìm cách tăng nhiệt độ kho lạnh đe dọa làm hư hỏng nguồn máu phục vụ điều trị bệnh nhân.
Ngày 4/11/2026, giới chức Pháp xác nhận hai vụ tấn công mạng mới nhằm vào Cơ quan Truyền máu Pháp (EFS) và ngân hàng Crédit Mutuel Arkéa, nối tiếp làn sóng tấn công nhắm vào hệ thống làm lạnh tại các siêu thị ở nhiều nước châu Âu.
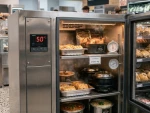
Theo Bộ Y tế Pháp, vụ việc tại EFS xảy ra ngày 2/11, ảnh hưởng đến ba cơ sở bảo quản máu và huyết tương. Tuy nhiên, tin tặc không tấn công trực tiếp cơ quan này mà xâm nhập thông qua một nhà cung cấp thiết bị và dịch vụ làm lạnh, từ đó tác động đến hệ thống giám sát và điều khiển nhiệt độ tại các kho lưu trữ.
Tạp chí Le Canard Enchaîné đưa tin tin tặc đã can thiệp vào hệ thống, thay đổi cài đặt nhiệt độ kho lạnh từ mức khoảng -30 độ C lên tới 110 độ C. Đây là mức nhiệt có thể phá hủy các chế phẩm máu và mẫu sinh học được bảo quản bên trong.
Rất may, hệ thống giám sát và cảnh báo đã kịp thời phát hiện những thay đổi bất thường. Nhân viên kỹ thuật nhanh chóng xử lý sự cố, kiểm soát thiết bị và chuyển các sản phẩm máu sang cơ sở khác để bảo đảm an toàn. Bộ Y tế Pháp xác nhận không có chế phẩm máu nào bị hư hại, không ghi nhận ảnh hưởng đến sức khỏe người dân và hoạt động thu thập, phân phối máu vẫn diễn ra bình thường.
Ngày 4/11/2026, giới chức Pháp xác nhận hai vụ tấn công mạng mới nhằm vào Cơ quan Truyền máu Pháp (EFS) và ngân hàng Crédit Mutuel Arkéa, nối tiếp làn sóng tấn công nhắm vào hệ thống làm lạnh tại các siêu thị ở nhiều nước châu Âu.
Theo Bộ Y tế Pháp, vụ việc tại EFS xảy ra ngày 2/11, ảnh hưởng đến ba cơ sở bảo quản máu và huyết tương. Tuy nhiên, tin tặc không tấn công trực tiếp cơ quan này mà xâm nhập thông qua một nhà cung cấp thiết bị và dịch vụ làm lạnh, từ đó tác động đến hệ thống giám sát và điều khiển nhiệt độ tại các kho lưu trữ.
Tạp chí Le Canard Enchaîné đưa tin tin tặc đã can thiệp vào hệ thống, thay đổi cài đặt nhiệt độ kho lạnh từ mức khoảng -30 độ C lên tới 110 độ C. Đây là mức nhiệt có thể phá hủy các chế phẩm máu và mẫu sinh học được bảo quản bên trong.
Rất may, hệ thống giám sát và cảnh báo đã kịp thời phát hiện những thay đổi bất thường. Nhân viên kỹ thuật nhanh chóng xử lý sự cố, kiểm soát thiết bị và chuyển các sản phẩm máu sang cơ sở khác để bảo đảm an toàn. Bộ Y tế Pháp xác nhận không có chế phẩm máu nào bị hư hại, không ghi nhận ảnh hưởng đến sức khỏe người dân và hoạt động thu thập, phân phối máu vẫn diễn ra bình thường.
Cùng ngày, ngân hàng Crédit Mutuel Arkéa cũng thông báo trở thành nạn nhân của một vụ tấn công mạng, dẫn đến các giao dịch chuyển tiền trái phép. Ngân hàng khẳng định tài sản của khách hàng không bị ảnh hưởng và đã trình báo vụ việc với cơ quan chức năng.
Các vụ việc diễn ra trong bối cảnh nhiều quốc gia châu Âu đang phải đối mặt với những cuộc tấn công nhắm vào hệ thống làm lạnh công nghiệp. Trước đó, khoảng giữa tháng 10, hàng trăm siêu thị tại Pháp đã bị tin tặc can thiệp vào hệ thống điều khiển tủ đông, khiến nhiệt độ tăng cao, thực phẩm đông lạnh và thực phẩm tươi sống bị hư hỏng hàng loạt. Đến đầu tháng 11, các sự cố tương tự tiếp tục được ghi nhận tại nhiều quốc gia khác ở châu Âu.
Điểm đáng chú ý là các hệ thống làm lạnh hiện đại thường được kết nối với phần mềm giám sát và điều khiển từ xa, giúp doanh nghiệp quản lý nhiệt độ, thiết bị và cảnh báo sự cố thuận tiện hơn. Tuy nhiên, nếu những hệ thống này tồn tại lỗ hổng bảo mật, sử dụng phần mềm lỗi thời hoặc được cấu hình truy cập từ xa thiếu an toàn, tin tặc có thể lợi dụng để can thiệp vào hoạt động của thiết bị.
Những diễn biến tại Pháp cho thấy hậu quả của tấn công mạng không còn giới hạn ở việc đánh cắp dữ liệu, chiếm đoạt tài khoản hay làm gián đoạn website. Khi các hệ thống công nghệ được kết nối trực tiếp với thiết bị vật lý, một cuộc tấn công có thể gây thiệt hại cho chuỗi cung ứng thực phẩm, đe dọa nguồn máu phục vụ y tế hoặc ảnh hưởng đến hoạt động tài chính.
Đối với các tổ chức vận hành hệ thống thiết yếu, việc bảo vệ an ninh mạng cần được mở rộng sang cả thiết bị điều khiển công nghiệp, hệ thống giám sát và các nhà cung cấp dịch vụ bên thứ ba. Kiểm soát truy cập từ xa, cập nhật phần mềm, phân tách mạng công nghệ vận hành (OT) với mạng công nghệ thông tin (IT), đồng thời duy trì cơ chế giám sát và cảnh báo độc lập là những biện pháp quan trọng nhằm hạn chế nguy cơ tin tặc chiếm quyền điều khiển thiết bị.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview