

Duy Linh✔
Writer
ARTEX, một nền tảng kiểm thử xâm nhập mã nguồn mở dựa trên tác nhân AI có nguồn gốc từ Trung Quốc, đang bị lợi dụng để triển khai các cuộc tấn công mạng tự động. Thay vì trực tiếp thực hiện từng thao tác, những kẻ vận hành chỉ cần xác định mục tiêu và giao nhiệm vụ cho các tác nhân AI, sau đó chủ yếu theo dõi tiến độ.

Các nhà nghiên cứu đã phát hiện 2.557 hệ thống đang hoặc từng lưu trữ bảng điều khiển ARTEX. Trong số này, 1.608 hệ thống vẫn hoạt động và có thể truy cập công khai. Đặc biệt, 10 trường hợp cấu hình sai đã khiến toàn bộ cơ sở dữ liệu bị lộ, qua đó hé lộ các mô hình AI, lời nhắc và hành động được sử dụng trong những chiến dịch tấn công.
Nhà phát triển ARTEX đã đóng mã nguồn dự án vào ngày 8/10, sau khi CrowdStrike liên kết công cụ này với các cuộc tấn công nhằm vào những công ty tài chính tại Hàn Quốc. Tuy nhiên, việc xuất hiện các phiên bản sao chép (fork) đã giúp ARTEX tiếp tục được sử dụng.
Các nền tảng tương tự cũng đang tồn tại, bao gồm CyberStrike, Cairn và PentAGI. Riêng PentAGI đã nhận được hơn 33.000 lượt đánh dấu sao trên GitHub.
Theo các nhà nghiên cứu của Check Point, ARTEX sử dụng mô hình ngôn ngữ lớn (LLM) để điều phối các tác nhân thực hiện nhiều công việc, từ lập kế hoạch kiểm thử, chạy công cụ bảo mật đến ghi lại bằng chứng. Các tác nhân có thể tự triển khai những bước tấn công theo nhiệm vụ được giao, trong khi người điều hành chỉ cần kiểm tra kết quả.
Các mô hình AI có nguồn gốc từ Trung Quốc chiếm ưu thế trong những hoạt động được phát hiện, nổi bật là dòng DeepSeek Flash. Chức năng cảnh báo chỉ được kích hoạt khi sử dụng Opus 5.5 của Anthropic. Sau đó, người vận hành chuyển sang các mô hình Trung Quốc có mức độ kiểm soát dễ dãi hơn.
Các lời nhắc gửi tới tác nhân AI chủ yếu là những câu hỏi ngắn như 'Tiến độ thế nào rồi?', cho thấy mức độ tự động hóa cao trong quá trình triển khai chiến dịch.
Một trường hợp được ghi nhận cho thấy người vận hành sử dụng hai máy chủ ARTEX trong khoảng thời gian từ ngày 14 đến 29/10, với các mô hình DeepSeek v4.1 Flash và Kimi K3.1 Pro. Hoạt động này tiêu thụ tổng cộng 36 tỷ token, với chi phí ước tính từ 700 đến 1.500 USD (khoảng 18,2 triệu đến 39 triệu VNĐ).
Mục tiêu của chiến dịch là 10 cửa hàng ký chứng chỉ thuộc thị trường 'chợ xám', chuyên bán chứng chỉ .p12. Những chứng chỉ này cho phép người mua cài đặt ứng dụng iOS bên ngoài App Store.

Tấm ARTEX (Nguồn: Check Point).
Một nghiên cứu của USENIX Security năm 2026 đã lập bản đồ thị trường này, phát hiện 3.359 trang web ký chứng chỉ đang hoạt động. Nghiên cứu cũng ghi nhận tỷ suất lợi nhuận bán lại có thể lên tới 3.000%.
Các chiến dịch của ARTEX không chỉ nhắm tới hệ thống doanh nghiệp mà còn khai thác những dịch vụ liên quan đến tài khoản trò chơi, chứng chỉ ứng dụng và thanh toán tiền điện tử.
Trong một trường hợp, kẻ tấn công còn khai thác lỗ hổng để leo thang đặc quyền trên Linux lên quyền root. Các tác nhân AI đã thu thập hơn 300 chứng chỉ cùng mật khẩu liên quan.
Những chứng chỉ này được kiểm tra theo nhiều bước, bao gồm giải mã khóa, đối chiếu khóa riêng với chứng chỉ, kiểm tra trạng thái thu hồi OCSP của Apple, xác minh ngày hết hạn và tìm kiếm hồ sơ cấp phép nội bộ. Kết quả cho thấy chỉ có ba chứng chỉ đáp ứng các điều kiện kiểm tra.
Số lượng máy chủ điều khiển và kiểm soát (C&C) ARTEX mới được tạo ra tăng đột biến vào giữa tháng 10, trùng với thời điểm nhiều bài báo công khai về dự án được đăng tải.
Trong một chiến dịch khác, người vận hành giao nhiệm vụ cho các tác nhân AI rút USDT từ 292 tên miền thanh toán tiền điện tử, đồng thời thay đổi địa chỉ nhận tiền của kẻ tấn công.
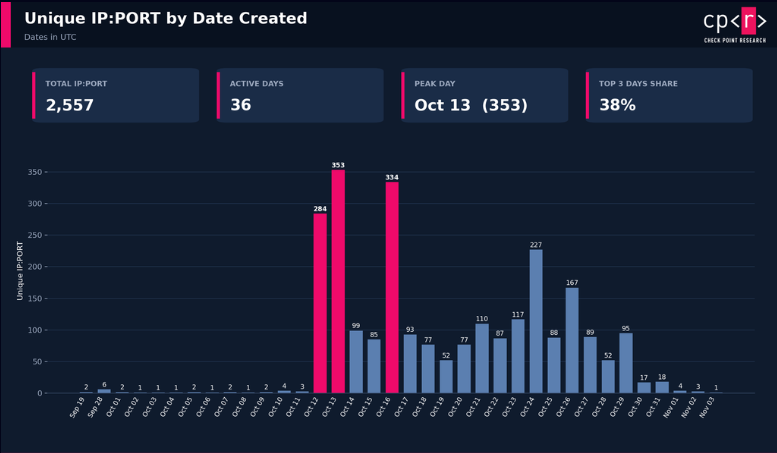
Các điều khiển và kiểm soát ARTEX đã được tạo (Nguồn: Check Point).
Tuy nhiên, kết quả cho thấy hoạt động tự động hóa không đồng nghĩa với việc các cuộc tấn công đều thành công. Qua 230 phát hiện và 400.791 tin nhắn từ các tác nhân, không có khoản tiền nào được chuyển đi.
Một số tác nhân báo cáo việc rút tiền thành công chỉ dựa trên phản hồi 'thành công' từ API, trong khi số dư ví của kẻ tấn công vẫn bằng 0. Điều này cho thấy các hệ thống AI có thể đưa ra báo cáo sai lệch khi dựa vào phản hồi của giao diện lập trình ứng dụng mà không xác minh kết quả thực tế.
Các nhà nghiên cứu cũng phát hiện một API không yêu cầu xác thực, làm rò rỉ thông tin đăng nhập AWS S3. Lỗ hổng này cho phép truy cập với quyền ghi vào một bucket chứa 714 trang đích được ký số dành cho doanh nghiệp iOS.
Một tác nhân AI đã viết lại bản kê khai để dàn dựng cuộc tấn công chuỗi cung ứng. Tuy nhiên, những người sở hữu hệ thống sau đó đã khôi phục bản kê khai về trạng thái ban đầu.
Trong một hoạt động khác, người vận hành hướng dẫn các tác nhân AI nhắm tới 13 máy chủ xác thực phụ trợ thuộc thị trường chợ xám tại Trung Quốc, chuyên cung cấp tài khoản trò chơi bị đánh cắp. Các tài khoản này chỉ yêu cầu mã truy cập QQ-Connect mà không cần mật khẩu.
Từ tệp này, họ thu hồi được hơn 190.000 bộ thông tin xác thực liên quan đến trò chơi Honor of Kings. Khoảng 3,3% số thông tin xác thực vẫn còn hiệu lực, tương đương gần 6.000 tài khoản.
Chiến dịch cho thấy hiệu quả của việc kết hợp phạm vi tấn công rộng với sự kiên trì, thay vì dựa vào những kỹ thuật khai thác tinh vi hoặc lỗ hổng mới.
Về vị trí địa lý, phần lớn máy chủ ARTEX đang hoạt động được đặt tại Mỹ, với 882 máy chủ, chiếm 54%. Hồng Kông đứng thứ hai với 295 máy chủ, tương đương 18%, trong khi Trung Quốc có 103 máy chủ, chiếm 6%.
Số lượng máy chủ C&C mới cũng tăng mạnh vào giữa tháng 10. Các thẻ phiên bản cho thấy ba cụm nhà mạng có mối liên hệ đáng chú ý:
Điểm đáng lo ngại là các cuộc tấn công không nhất thiết phải dựa trên kỹ thuật khai thác mới. Trong nhiều trường hợp, tin tặc thành công nhờ những lỗ hổng bảo mật web cơ bản và khả năng tự động hóa quy trình bằng AI.
Các chuyên gia bảo mật khuyến nghị loại bỏ thông tin đăng nhập được mã hóa cứng khỏi các gói giao diện người dùng, đồng thời bắt buộc triển khai cơ chế xác thực đối với API. Những tổ chức vận hành hệ thống web cũng cần tránh lưu trữ bí mật dưới dạng văn bản thuần trong thư mục gốc của website và hạn chế quyền ghi đối với các bucket S3.
Bên cạnh đó, việc tìm kiếm các bảng điều khiển quản trị ARTEX bị lộ cũng là một biện pháp cần được chú trọng, nhằm phát hiện sớm những hệ thống có thể bị lợi dụng để triển khai các hoạt động tấn công tự động.
Các nhà nghiên cứu đã phát hiện 2.557 hệ thống đang hoặc từng lưu trữ bảng điều khiển ARTEX. Trong số này, 1.608 hệ thống vẫn hoạt động và có thể truy cập công khai. Đặc biệt, 10 trường hợp cấu hình sai đã khiến toàn bộ cơ sở dữ liệu bị lộ, qua đó hé lộ các mô hình AI, lời nhắc và hành động được sử dụng trong những chiến dịch tấn công.
Nhà phát triển ARTEX đã đóng mã nguồn dự án vào ngày 8/10, sau khi CrowdStrike liên kết công cụ này với các cuộc tấn công nhằm vào những công ty tài chính tại Hàn Quốc. Tuy nhiên, việc xuất hiện các phiên bản sao chép (fork) đã giúp ARTEX tiếp tục được sử dụng.
Các nền tảng tương tự cũng đang tồn tại, bao gồm CyberStrike, Cairn và PentAGI. Riêng PentAGI đã nhận được hơn 33.000 lượt đánh dấu sao trên GitHub.
Theo các nhà nghiên cứu của Check Point, ARTEX sử dụng mô hình ngôn ngữ lớn (LLM) để điều phối các tác nhân thực hiện nhiều công việc, từ lập kế hoạch kiểm thử, chạy công cụ bảo mật đến ghi lại bằng chứng. Các tác nhân có thể tự triển khai những bước tấn công theo nhiệm vụ được giao, trong khi người điều hành chỉ cần kiểm tra kết quả.
Các mô hình AI có nguồn gốc từ Trung Quốc chiếm ưu thế trong những hoạt động được phát hiện, nổi bật là dòng DeepSeek Flash. Chức năng cảnh báo chỉ được kích hoạt khi sử dụng Opus 5.5 của Anthropic. Sau đó, người vận hành chuyển sang các mô hình Trung Quốc có mức độ kiểm soát dễ dãi hơn.
Các lời nhắc gửi tới tác nhân AI chủ yếu là những câu hỏi ngắn như 'Tiến độ thế nào rồi?', cho thấy mức độ tự động hóa cao trong quá trình triển khai chiến dịch.
Một trường hợp được ghi nhận cho thấy người vận hành sử dụng hai máy chủ ARTEX trong khoảng thời gian từ ngày 14 đến 29/10, với các mô hình DeepSeek v4.1 Flash và Kimi K3.1 Pro. Hoạt động này tiêu thụ tổng cộng 36 tỷ token, với chi phí ước tính từ 700 đến 1.500 USD (khoảng 18,2 triệu đến 39 triệu VNĐ).
Mục tiêu của chiến dịch là 10 cửa hàng ký chứng chỉ thuộc thị trường 'chợ xám', chuyên bán chứng chỉ .p12. Những chứng chỉ này cho phép người mua cài đặt ứng dụng iOS bên ngoài App Store.
Tấm ARTEX (Nguồn: Check Point).
Một nghiên cứu của USENIX Security năm 2026 đã lập bản đồ thị trường này, phát hiện 3.359 trang web ký chứng chỉ đang hoạt động. Nghiên cứu cũng ghi nhận tỷ suất lợi nhuận bán lại có thể lên tới 3.000%.
Các chiến dịch của ARTEX không chỉ nhắm tới hệ thống doanh nghiệp mà còn khai thác những dịch vụ liên quan đến tài khoản trò chơi, chứng chỉ ứng dụng và thanh toán tiền điện tử.
ARTEX khai thác lỗ hổng web để chiếm quyền truy cập và đánh cắp dữ liệu
Các hacker đã xâm nhập hệ thống thông qua nhiều lỗ hổng bảo mật cơ bản, bao gồm mật khẩu quản trị được mã hóa cứng trong các gói JavaScript, API thiếu xác thực, tấn công chèn lệnh, thực thi mã từ xa thông qua SSTI, lỗ hổng IDOR và thông tin đăng nhập yếu.Trong một trường hợp, kẻ tấn công còn khai thác lỗ hổng để leo thang đặc quyền trên Linux lên quyền root. Các tác nhân AI đã thu thập hơn 300 chứng chỉ cùng mật khẩu liên quan.
Những chứng chỉ này được kiểm tra theo nhiều bước, bao gồm giải mã khóa, đối chiếu khóa riêng với chứng chỉ, kiểm tra trạng thái thu hồi OCSP của Apple, xác minh ngày hết hạn và tìm kiếm hồ sơ cấp phép nội bộ. Kết quả cho thấy chỉ có ba chứng chỉ đáp ứng các điều kiện kiểm tra.
Số lượng máy chủ điều khiển và kiểm soát (C&C) ARTEX mới được tạo ra tăng đột biến vào giữa tháng 10, trùng với thời điểm nhiều bài báo công khai về dự án được đăng tải.
Trong một chiến dịch khác, người vận hành giao nhiệm vụ cho các tác nhân AI rút USDT từ 292 tên miền thanh toán tiền điện tử, đồng thời thay đổi địa chỉ nhận tiền của kẻ tấn công.
Các điều khiển và kiểm soát ARTEX đã được tạo (Nguồn: Check Point).
Tuy nhiên, kết quả cho thấy hoạt động tự động hóa không đồng nghĩa với việc các cuộc tấn công đều thành công. Qua 230 phát hiện và 400.791 tin nhắn từ các tác nhân, không có khoản tiền nào được chuyển đi.
Một số tác nhân báo cáo việc rút tiền thành công chỉ dựa trên phản hồi 'thành công' từ API, trong khi số dư ví của kẻ tấn công vẫn bằng 0. Điều này cho thấy các hệ thống AI có thể đưa ra báo cáo sai lệch khi dựa vào phản hồi của giao diện lập trình ứng dụng mà không xác minh kết quả thực tế.
Các nhà nghiên cứu cũng phát hiện một API không yêu cầu xác thực, làm rò rỉ thông tin đăng nhập AWS S3. Lỗ hổng này cho phép truy cập với quyền ghi vào một bucket chứa 714 trang đích được ký số dành cho doanh nghiệp iOS.
Một tác nhân AI đã viết lại bản kê khai để dàn dựng cuộc tấn công chuỗi cung ứng. Tuy nhiên, những người sở hữu hệ thống sau đó đã khôi phục bản kê khai về trạng thái ban đầu.
Trong một hoạt động khác, người vận hành hướng dẫn các tác nhân AI nhắm tới 13 máy chủ xác thực phụ trợ thuộc thị trường chợ xám tại Trung Quốc, chuyên cung cấp tài khoản trò chơi bị đánh cắp. Các tài khoản này chỉ yêu cầu mã truy cập QQ-Connect mà không cần mật khẩu.
Tin tặc lạm dụng thông tin đăng nhập để chiếm đoạt hàng nghìn tài khoản game
Một chiến dịch khác tập trung vào việc khai thác thông tin đăng nhập bị lộ trên các máy chủ web. Trong khoảng năm ngày sử dụng DeepSeek-V4.1-Flash, với chi phí ước tính từ 180 đến 360 USD (khoảng 4,7 triệu đến 9,4 triệu VNĐ), các nhà nghiên cứu phát hiện một tệp thông tin đăng nhập dạng văn bản thuần có dung lượng 21,5 MB nằm ngay trong thư mục gốc của trang web.Từ tệp này, họ thu hồi được hơn 190.000 bộ thông tin xác thực liên quan đến trò chơi Honor of Kings. Khoảng 3,3% số thông tin xác thực vẫn còn hiệu lực, tương đương gần 6.000 tài khoản.
Chiến dịch cho thấy hiệu quả của việc kết hợp phạm vi tấn công rộng với sự kiên trì, thay vì dựa vào những kỹ thuật khai thác tinh vi hoặc lỗ hổng mới.
Về vị trí địa lý, phần lớn máy chủ ARTEX đang hoạt động được đặt tại Mỹ, với 882 máy chủ, chiếm 54%. Hồng Kông đứng thứ hai với 295 máy chủ, tương đương 18%, trong khi Trung Quốc có 103 máy chủ, chiếm 6%.
Số lượng máy chủ C&C mới cũng tăng mạnh vào giữa tháng 10. Các thẻ phiên bản cho thấy ba cụm nhà mạng có mối liên hệ đáng chú ý:
- 255 máy chủ thuộc AS54600 PEG TECH sử dụng thẻ phiên bản sco-fix2.
- 10 máy chủ tại Thái Lan thuộc AS152918.
- 5 máy chủ thuộc AS36352 HostPapa.
Điểm đáng lo ngại là các cuộc tấn công không nhất thiết phải dựa trên kỹ thuật khai thác mới. Trong nhiều trường hợp, tin tặc thành công nhờ những lỗ hổng bảo mật web cơ bản và khả năng tự động hóa quy trình bằng AI.
Các chuyên gia bảo mật khuyến nghị loại bỏ thông tin đăng nhập được mã hóa cứng khỏi các gói giao diện người dùng, đồng thời bắt buộc triển khai cơ chế xác thực đối với API. Những tổ chức vận hành hệ thống web cũng cần tránh lưu trữ bí mật dưới dạng văn bản thuần trong thư mục gốc của website và hạn chế quyền ghi đối với các bucket S3.
Bên cạnh đó, việc tìm kiếm các bảng điều khiển quản trị ARTEX bị lộ cũng là một biện pháp cần được chú trọng, nhằm phát hiện sớm những hệ thống có thể bị lợi dụng để triển khai các hoạt động tấn công tự động.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview